



За 2018 год Роскомнадзор выявил нарушения у 4% общественных точек Wi-Fi

За 2018 год Роскомнадзор выявил нарушения у 4% общественных точек Wi-Fi

За 2018 год Роскомнадзор выявил нарушения у 4% общественных точек Wi-Fi

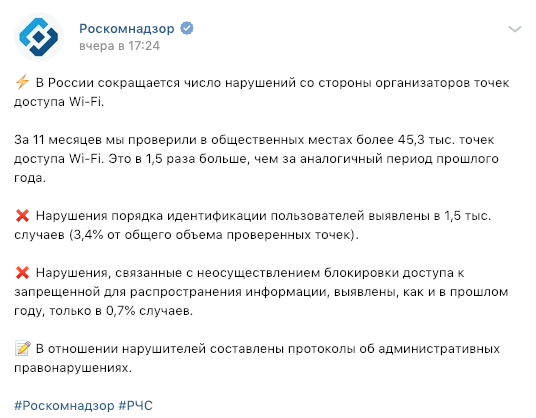
За 2018 год Роскомнадзор успел проверить более 45,3 тысяч точек Wi-Fi, расположенных в общественных местах. Этот показатель превысил аналогичную цифру за прошлый год в 1,5 раза. Об этом представители ведомства сообщили на своей странице в социальной сети «ВКонтакте».

В ходе проверок не обошлось без выявления нарушений порядка идентификации пользователей. Также у некоторых точек были зафиксированы проблемы с неосуществлением блокировки доступа к запрещенной для распространения информации.

«За 11 месяцев мы проверили в общественных местах более 45,3 тыс. точек доступа Wi-Fi. Это в 1,5 раза больше, чем за аналогичный период прошлого года», — сказано в сообщении Роскомнадзора.

«Нарушения порядка идентификации пользователей выявлены в 1,5 тыс. случаев (3,4% от общего объема проверенных точек). Нарушения, связанные с неосуществлением блокировки доступа к запрещенной для распространения информации, выявлены, как и в прошлом году, только в 0,7% случаев».

«В отношении нарушителей составлены протоколы об административных правонарушениях».

Пару дней назад Роскомнадзор пригрозил поисковой системе Google блокировкой на территории России, а также новым штрафом в 700 тысяч рублей. Об этом заявил заместитель главы Роскомнадзора Вадим Субботин, который отметил, что блокировка возможна в том случае, если ситуация зайдет в тупик, а Google так и не соизволит соблюсти российские законы.

Подпишитесь на новости

Sentra представила ИИ-хакера, который ищет реальные пути взлома бизнеса

Список уязвимостей есть, а понимания, как через них добраться до важных систем, — нет. Sentra представила ИИ-хакера: автономное решение, которое должно непрерывно проверять защищённость компании с позиции атакующего. По описанию разработчика, команда специализированных ИИ-агентов ведёт разведку, изучает веб-приложения и API, строит гипотезы и собирает цепочки атак.

Критические находки система проверяет на фактическую эксплуатируемость в рамках разрешённого сценария тестирования.

Задача — показать, какие проблемы действительно позволяют провести атаку и требуют исправления в первую очередь.

Особый акцент сделан на логических ошибках: неправильном разграничении доступа, избыточных правах, обработке ролей и идентификаторов, небезопасных сценариях API. ИИ-хакер также ищет сочетания проблем, которые по отдельности выглядят нестрашно, а вместе открывают дорогу злоумышленнику.

Для подтверждённой цепочки система готовит техническое доказательство, описание риска, список затронутых компонентов и рекомендации. После исправлений проводит повторную проверку.

Такой цикл разработчик связывает с CTEM — непрерывным управлением подверженностью киберугрозам. Среди дополнительных сценариев — приоритизация уязвимостей, проверки приложений до релиза и purple teaming для оценки защитных механизмов и тренировки команд.

Решение можно использовать из облака Sentra или развернуть локально. По данным компании, продукт включён в реестр российского ПО, а его архитектура позволяет менять языковые модели с учётом требований заказчика.

Sentra сообщает о завершении функционального тестирования с несколькими интеграторами и проведении пилотов в российских компаниях.

RSS: Новости на портале Anti-Malware.ru