



Набор эксплойтов Novidade меняет настройки DNS SOHO-роутеров

Набор эксплойтов Novidade меняет настройки DNS SOHO-роутеров

Набор эксплойтов Novidade меняет настройки DNS SOHO-роутеров

Специалисты компании Trend Micro рассказали о новом наборе эксплойтов, который получил имя Novidade («новинка» по-португальски). С помощью этого набора злоумышленники атакуют SOHO-маршрутизаторы и компрометируют подключенные к Сети устройства.

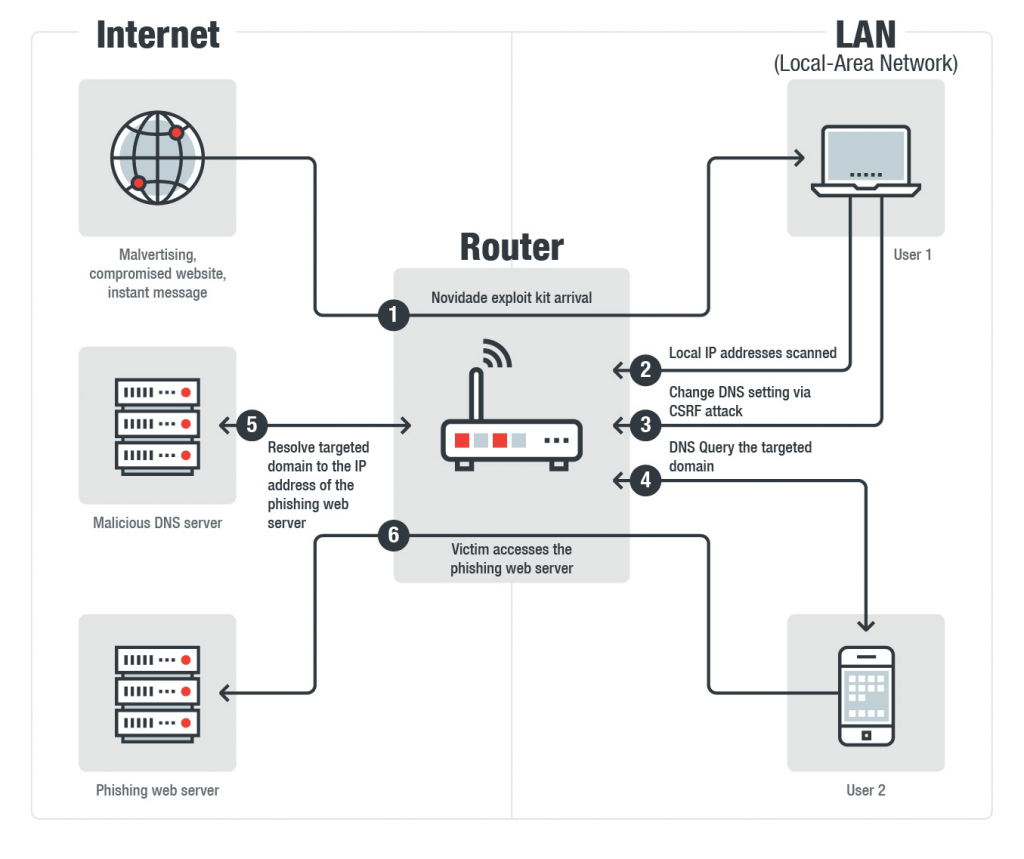
В ходе своих атак эксплойт Novidade прибегает к эксплуатации уязвимости CSRF. С ее помощью он изменяет настройки DNS атакованных маршрутизаторов с целью перенаправления трафика на IP-адрес, который находится под контролем злоумышленников.

В настоящее время Novidade используется в нескольких отдельных вредоносных кампаниях. Эксперты полагают, что либо авторы продали свое детище нескольким киберпреступным группам, либо исходный код набора эксплойтов просочился в Сеть.

Большинство вредоносных кампаний, в которых используется Novidade, ориентированы на фишинговые рассылки, целью которых является кража учетных данных клиентов бразильских кредитных организаций.

«Мы обнаружили, что Novidade доставляется жертвам с помощью самых разнообразных методов, среди которых и malvertising [использование онлайн-рекламы для распространения вредоносных программ — прим. ред.], и скомпрометированные сайты, и сервисы мгновенных сообщений», — говорится в отчете Trend Micro.

После установки соединения Novidade отправляет запрос на определенный IP-адрес на загрузку пейлоада, зашифрованного в base64. Вредоносный код также пытается войти в систему атакуемого роутера, используя набор стандартных учетных данных.

Затем запускается атака вида CSRF, с помощью которой вредонос меняет настройки DNS.

Список атакуемых роутеров (а также используемые уязвимости) приводим ниже:

  • A-Link WL54AP3 / WL54AP2 (CVE-2008-6823)
  • D-Link DSL-2740R
  • D-Link DIR 905L
  • Medialink MWN-WAPR300 (CVE-2015-5996)
  • Motorola SBG6580
  • Realtron
  • Roteador GWR-120
  • Secutech RiS-11/RiS-22/RiS-33 (CVE-2018-10080)
  • TP-Link TL-WR340G / TL-WR340GD
  • TP-Link WR1043ND V1 (CVE-2013-2645)
Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru