



Неизвестные провели дефейс Linux.org, опубликовав непристойную картинку

Неизвестные провели дефейс Linux.org, опубликовав непристойную картинку

Неизвестные провели дефейс Linux.org, опубликовав непристойную картинку

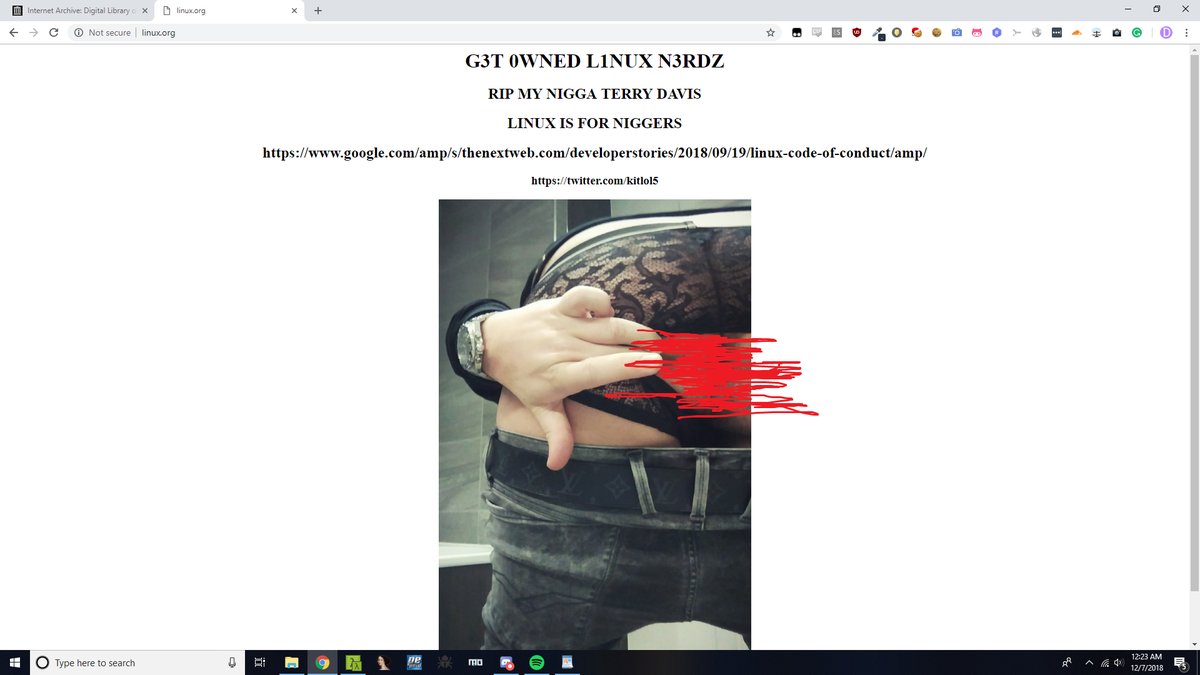
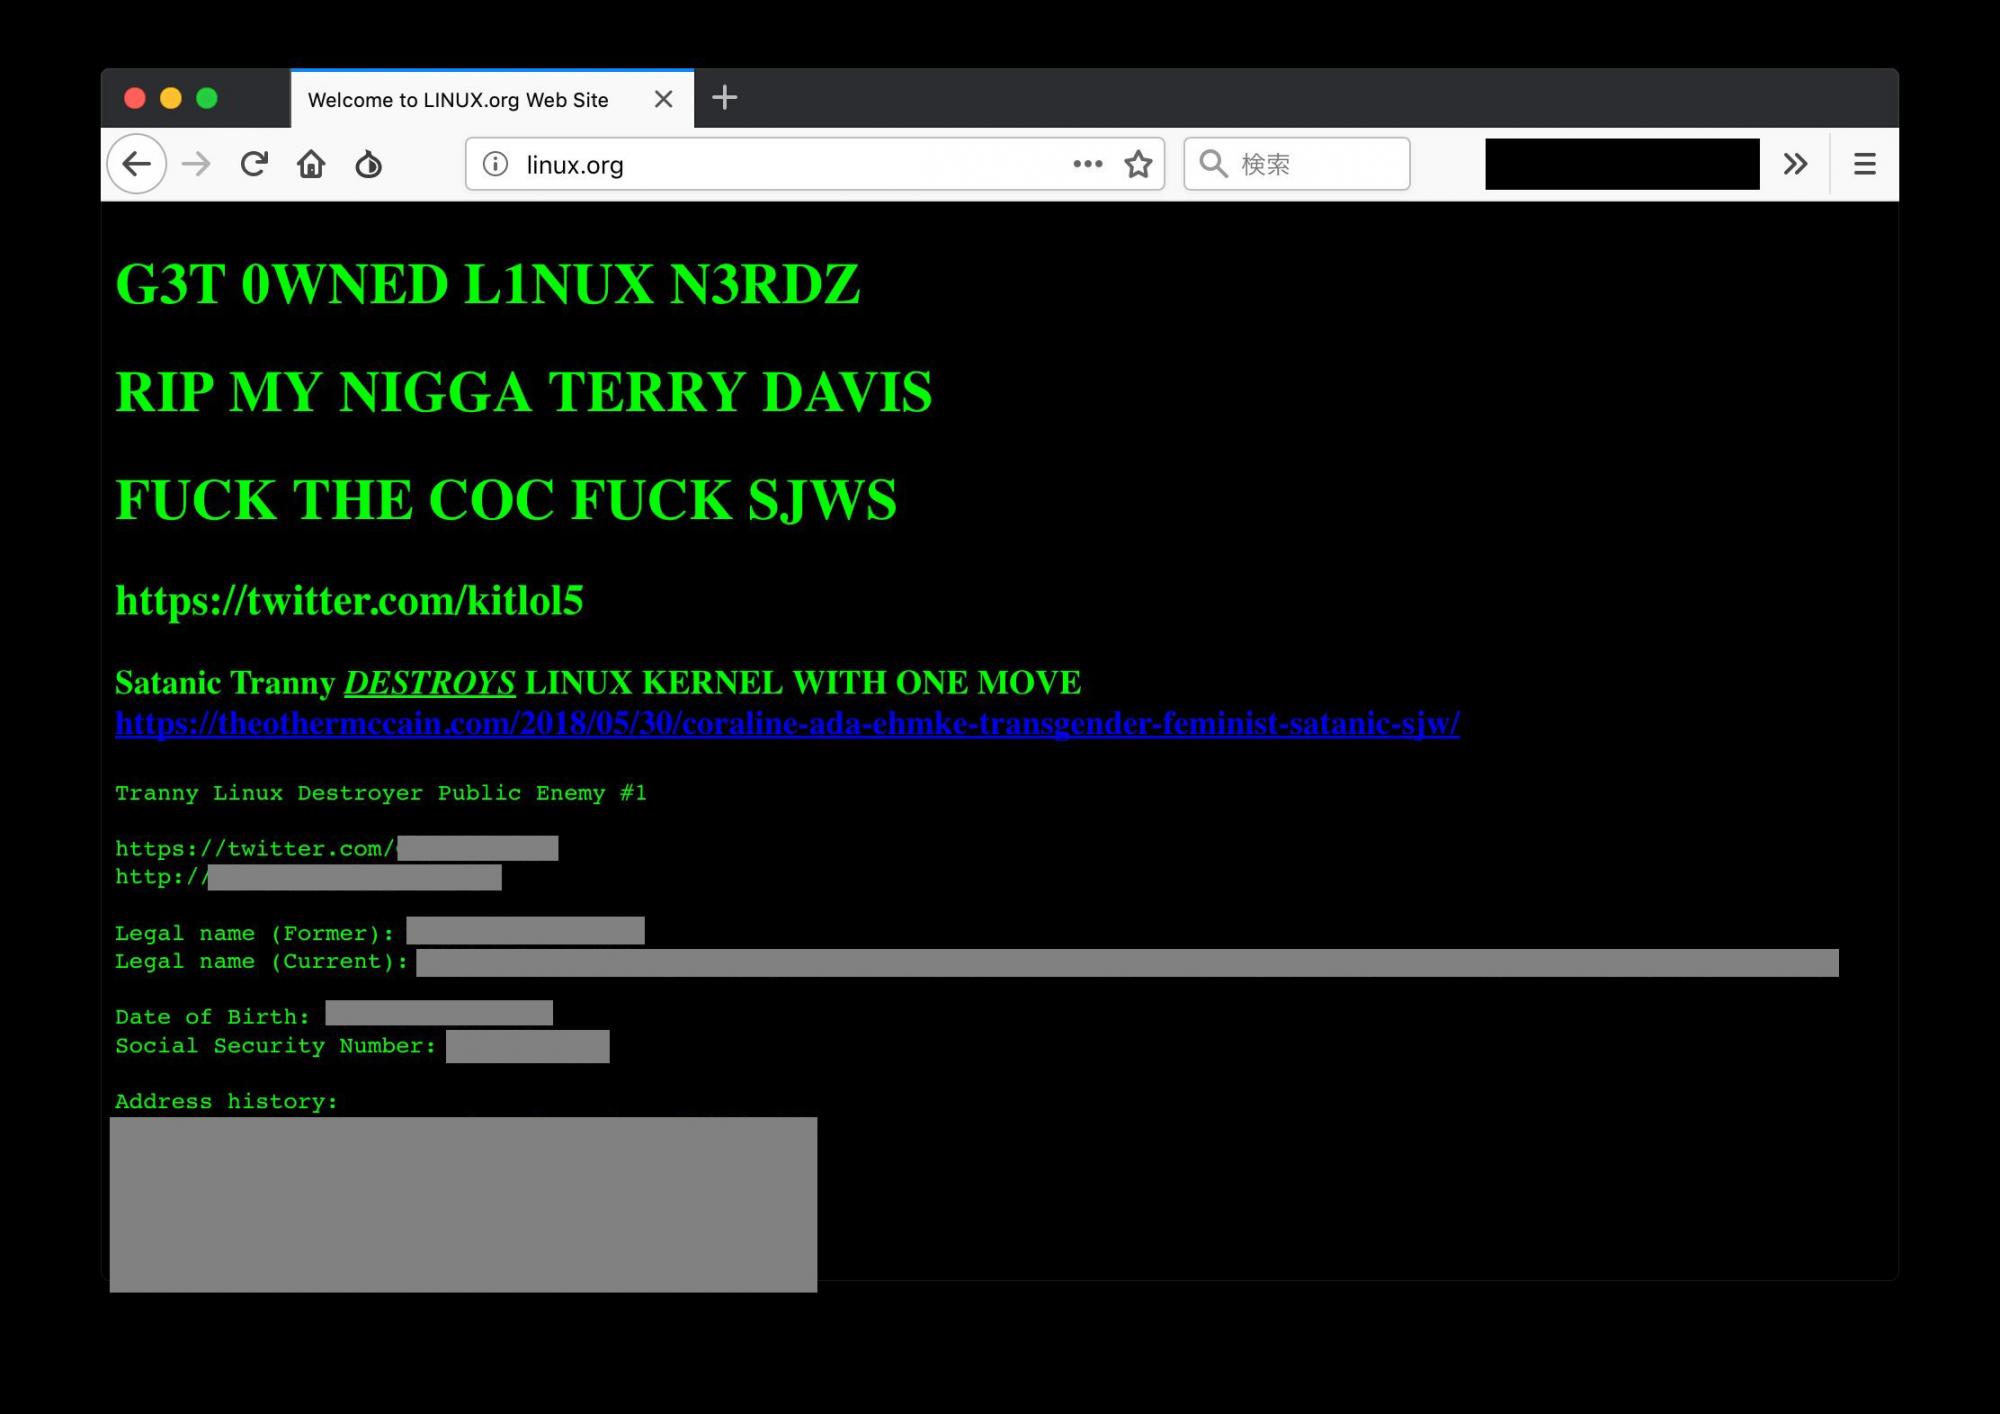
Неизвестные киберпреступники провели дефейс сайта linux.org, заменив легитимное содержимое картинкой непристойного содержания и тирадой, направленной против внедрения документа Code of Conduct.

Стоит отметить, что Linux.org не является официальным ресурсом консорциума Linux Foundation, он представляет собой обычное комьюнити для любителей проектов с открытым исходным кодом, которые помогают пользователям Linux решать возникающие проблемы.

Этот сайт не хранит никакой конфиденциальной информации, следовательно, злоумышленники использовали его именно для того, чтобы выразить свой протест инициативе Code of Conduct. Эти новые правила включают пункт, направленные на противостояние сексуальному домогательству.

Пользователь Twitter под ником pql сообщил о взломе Linux.org, приложив скриншот дефейса:

На картинке можно увидеть, что на сайте красуется надпись «G3T 0WNED L1NUX N3RDZ». Другая версия дефейса была куда более злонамеренна — на ней содержалась более жесткая надпись «FUCK THE [CODE OF CONDUCT] FUCK [SOCIAL JUSTICE WARRIORS]».

Помимо этого, киберпреступники привели персональную информацию разработчика Linux, который является трансгендером. Эти данные включали домашний адрес и номер социального страхования.

«Похоже, что кто-то играется с нашими DNS. <…> Посмотрю подробнее чуть позже», — говорится в официальном Twitter-аккаунте Linux.org.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru