



Неизвестные провели дефейс Linux.org, опубликовав непристойную картинку

Неизвестные провели дефейс Linux.org, опубликовав непристойную картинку

Неизвестные провели дефейс Linux.org, опубликовав непристойную картинку

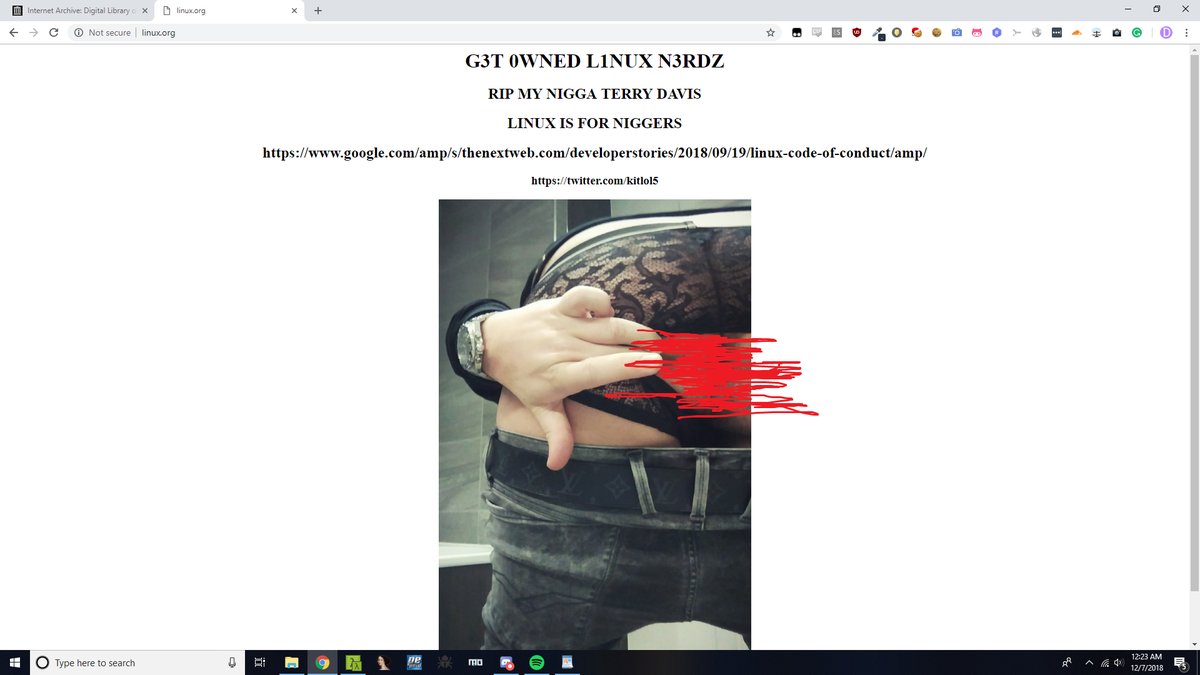
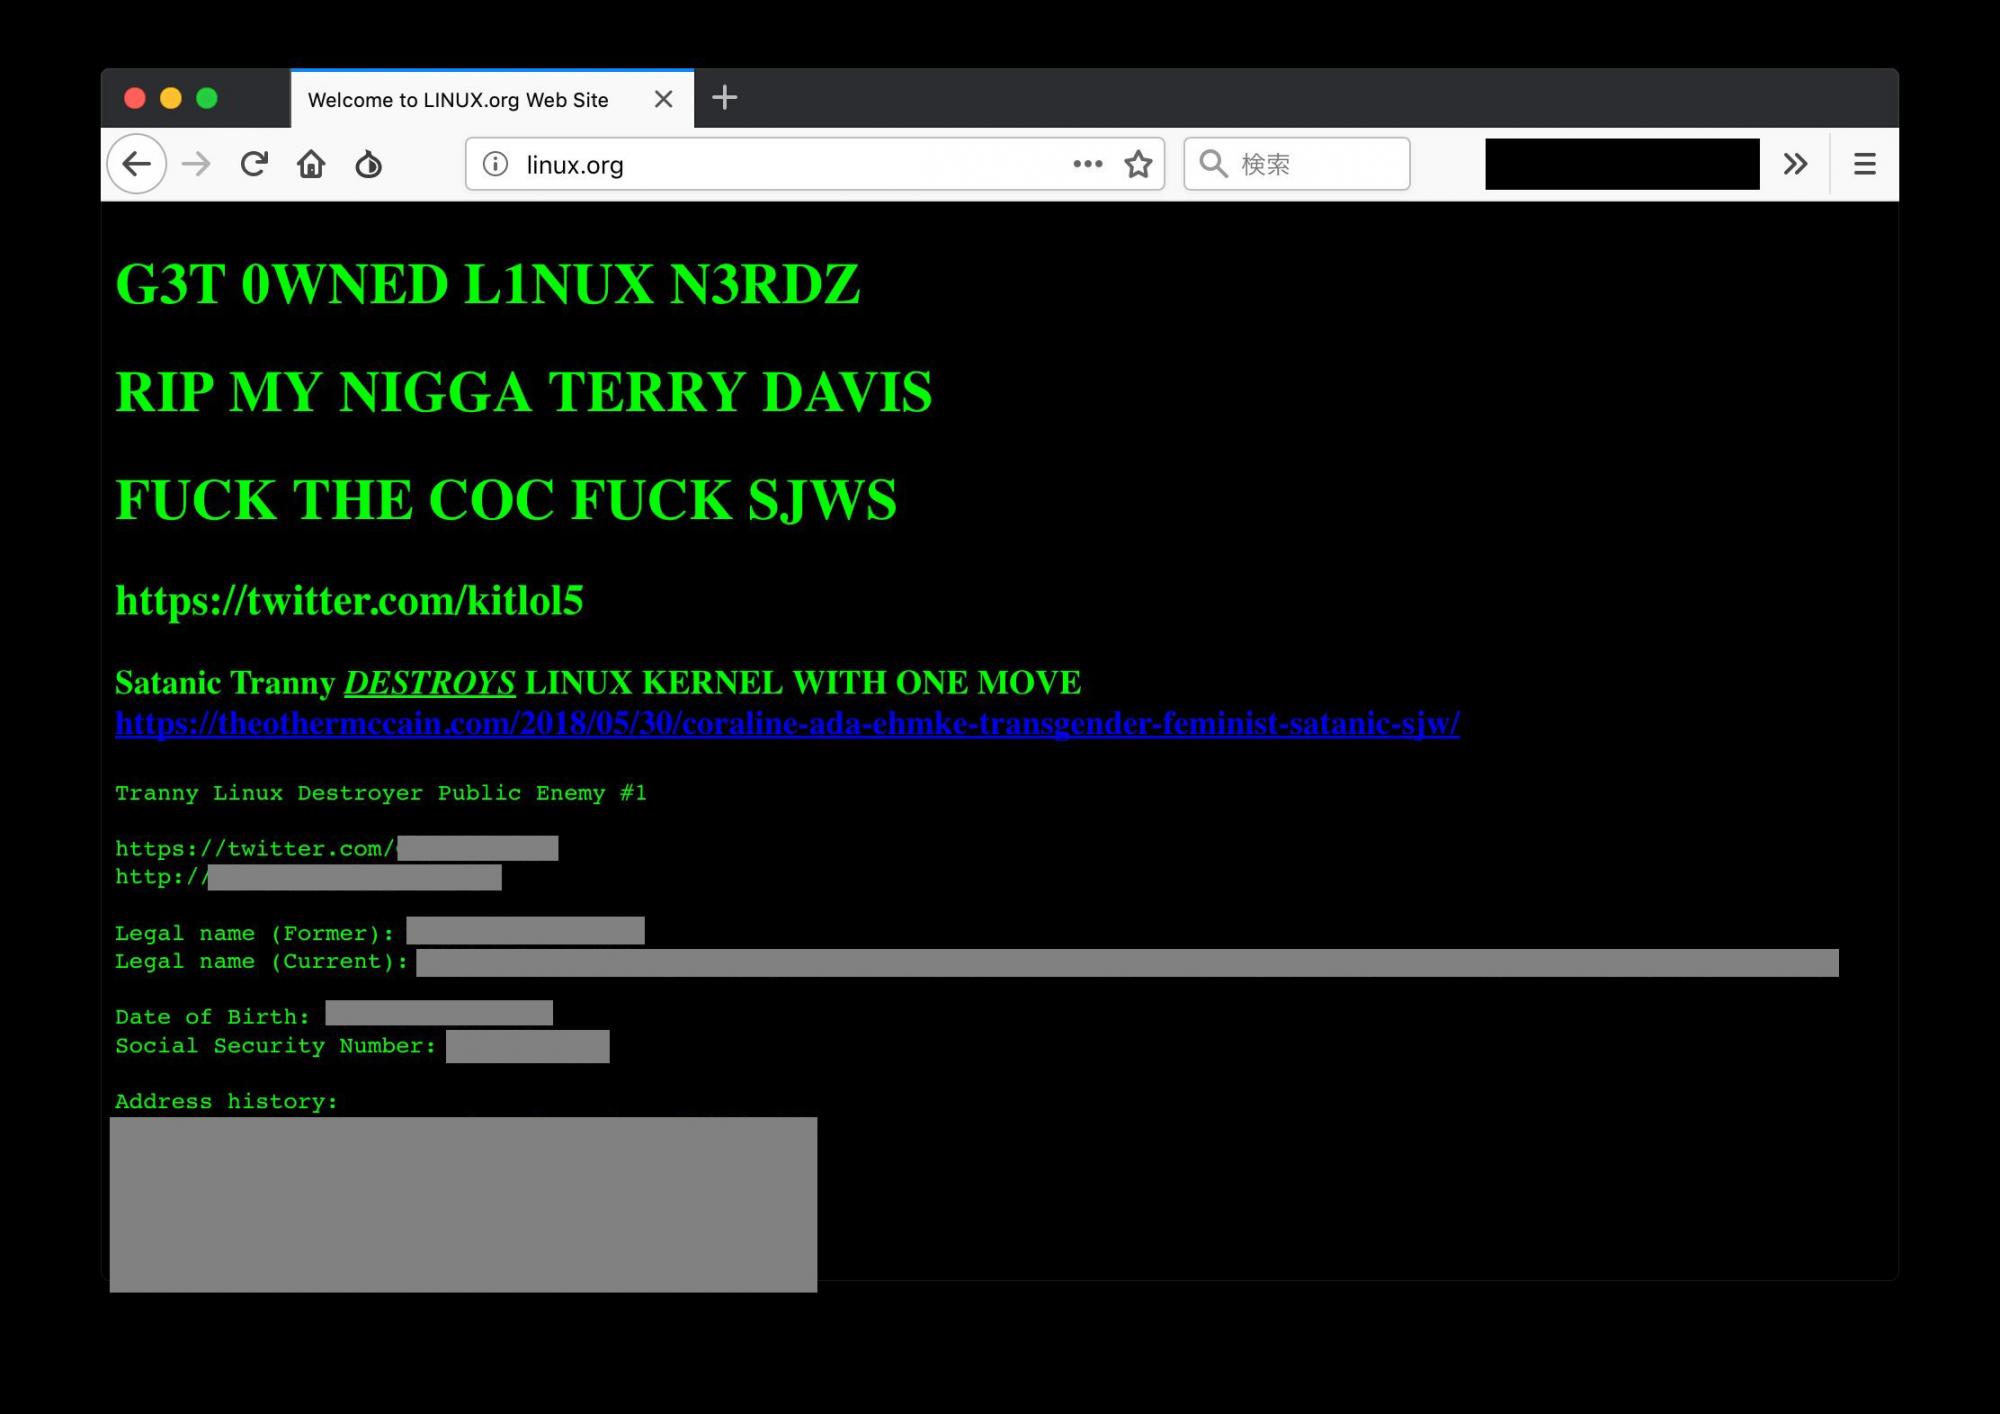
Неизвестные киберпреступники провели дефейс сайта linux.org, заменив легитимное содержимое картинкой непристойного содержания и тирадой, направленной против внедрения документа Code of Conduct.

Стоит отметить, что Linux.org не является официальным ресурсом консорциума Linux Foundation, он представляет собой обычное комьюнити для любителей проектов с открытым исходным кодом, которые помогают пользователям Linux решать возникающие проблемы.

Этот сайт не хранит никакой конфиденциальной информации, следовательно, злоумышленники использовали его именно для того, чтобы выразить свой протест инициативе Code of Conduct. Эти новые правила включают пункт, направленные на противостояние сексуальному домогательству.

Пользователь Twitter под ником pql сообщил о взломе Linux.org, приложив скриншот дефейса:

На картинке можно увидеть, что на сайте красуется надпись «G3T 0WNED L1NUX N3RDZ». Другая версия дефейса была куда более злонамеренна — на ней содержалась более жесткая надпись «FUCK THE [CODE OF CONDUCT] FUCK [SOCIAL JUSTICE WARRIORS]».

Помимо этого, киберпреступники привели персональную информацию разработчика Linux, который является трансгендером. Эти данные включали домашний адрес и номер социального страхования.

«Похоже, что кто-то играется с нашими DNS. <…> Посмотрю подробнее чуть позже», — говорится в официальном Twitter-аккаунте Linux.org.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru