



Вредоносные сайты эксплуатируют 11-летний непропатченный баг в Firefox

Вредоносные сайты эксплуатируют 11-летний непропатченный баг в Firefox

Вредоносные сайты эксплуатируют 11-летний непропатченный баг в Firefox

Злоумышленники используют старый баг Firefox, чтобы удерживать пользователей на вредоносных сайтах. Самое удивительное в этой ситуации — багу 11 лет, Mozilla не смогла устранить эту брешь с апреля 2007 года, когда появилось первое сообщение об уязвимости в популярном браузере.

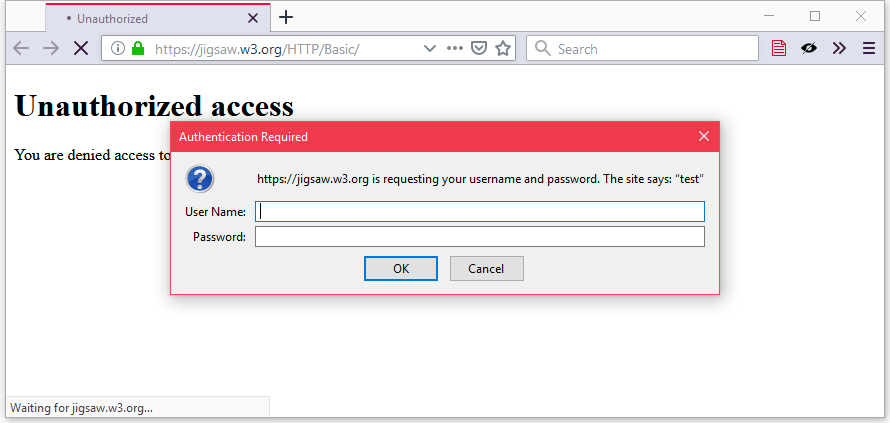
Суть бага сводится к обработке iframe, который располагается в коде страницы вредоносного сайта. Этот iframe осуществляет запрос HTTP-аутентификации на другом домене. В результате этого появляется форма ввода имени пользователя и пароля:

На протяжении последних нескольких лет злоумышленники всех сортов заманивали пользователей на вредоносные сайты, где беспрерывно демонстрировалась реклама, осуществлялись мошеннические схемы с техподдержкой, а также распространялись вредоносные обновления для программ.

Как только пользователь хотел закрыть эту страницу, злонамеренные сайты инициировали запрос аутентификации, причем он был зациклен — то есть если жертва пыталась закрыть это окно, оно сразу появлялось снова.

Таким образом пользователь удерживался на вредоносном ресурсе до тех пор, пока ему не приходило в голову закрыть браузер целиком. Несмотря на многочисленные сообщения об этом баге (коих было не менее семи), Mozilla по какой-то причине оставила его без внимания. Это позволило злоумышленникам успешно эксплуатировать его годами.

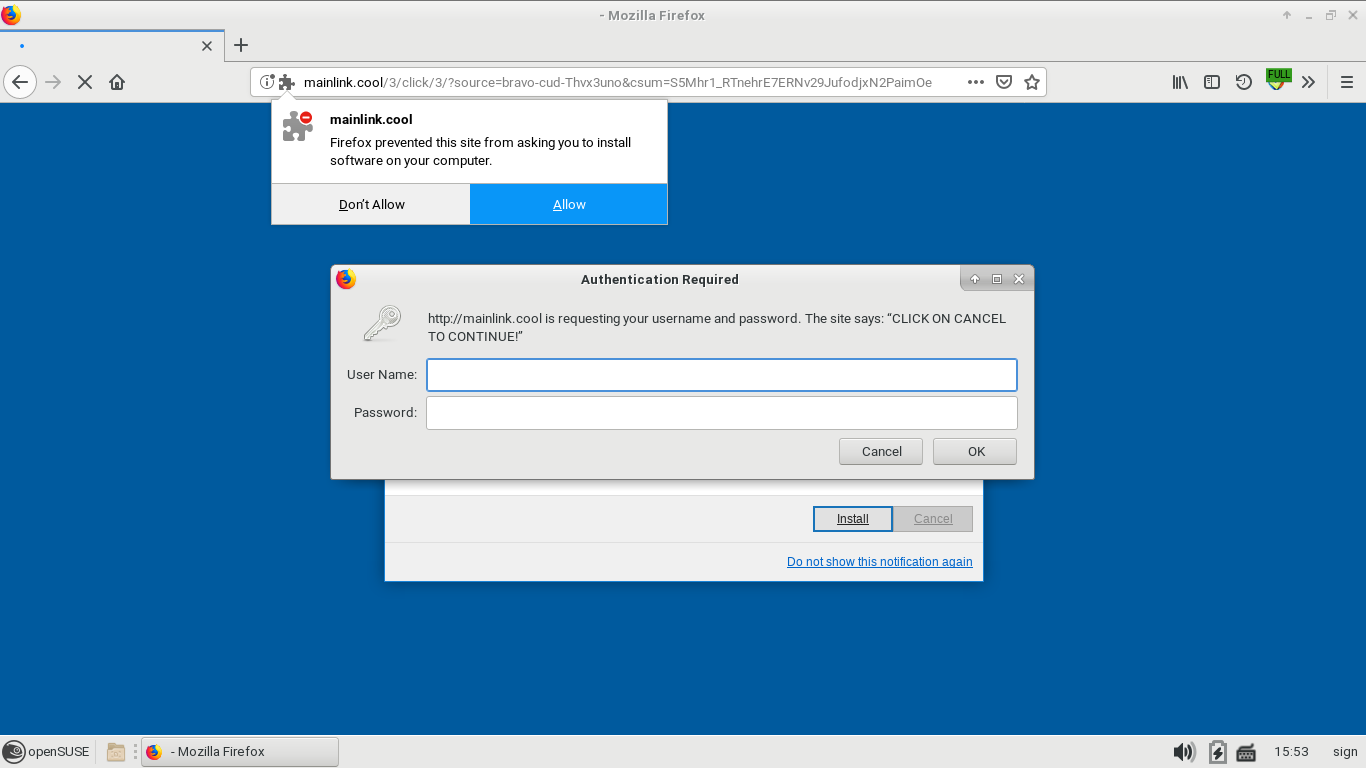
Очередной пользователь, сообщивший недавно о проблеме, заявил, что злоумышленники пытались заставить его установить сомнительное расширение для Firefox. Именно в ходе этой атаки пользователь постоянно получал зацикленные запросы аутентификации, которые не давали ему закрыть страницу:

Обозреватели Edge и Chrome лишены этой проблемы — в браузере от Microsoft задержка времени позволяет успеть закрыть окно между запросами аутентификации. А Chrome вообще использует для этого отдельный изолированный процесс, который легко можно закрыть.

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru