



Украинские или российские хакеры используют 0-day в Flash Player

Украинские или российские хакеры используют 0-day в Flash Player

Украинские или российские хакеры используют 0-day в Flash Player

Adobe выпустила внеплановые обновления безопасности для Flash Player, чтобы устранить две уязвимости, одна из которых представляет собой 0-day брешь (CVE-2018-15982). Эту уязвимость используют в реальных атаках киберпреступники, чем и обусловлен срочный выпуск патчей.

CVE-2018-15982 является уязвимостью типа use-after-free (UAF) в файловом пакете com.adobe.tvsdk.mediacore.metadata, ее можно использовать для доставки и выполнения вредоносного кода на компьютере жертвы.

Об этой проблеме исследователи Gigamon Applied Threat Research (ATR) и Qihoo 360 сообщили 29 ноября после того, как документ Office, содержащий вредоносный объект Flash, был загружен на VirusTotal с украинского IP-адреса.

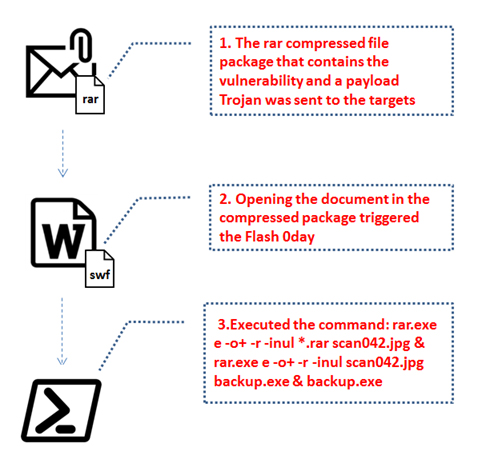
Дальнейший анализ показал, что этот эксплойт эффективен как на 32-битных, так и на 64-битных системах. Схема заражения получается следующая — сначала пользователю приходит RAR-архив, содержащий пейлоад, в случае открытия документа запускается процесс эксплуатации 0-day, третьим этапом выполняется команда «rar.exe e -o+ -r -inul *.rar scan042.jpg backup.exe».

После эксплуатации уязвимости в дело вступает другая вредоносная составляющая — зашифрованный бэкдор, замаскированный под панель управления NVIDIA. Он подписан легитимным сертификатом, который после сообщений об уязвимости был отозван.

Бэкдор способен мониторить активность пользователя в системе (движения мыши, набранный на клавиатуре текст). Помимо этого, вредонос собирает информацию о системе и отправляет ее на сервер C&C.

Если бэкдор обнаруживает присутствие антивирусного продукта в системе, он удаляет себя.

Поскольку рассылаемый вредоносный документ на русском языке, исследователи Qihoo предполагают, что за атаками могут стоять либо российские, либо украинские киберпреступники.

Семейная техподдержка: россияне пишут близким цифровые шпаргалки

Россияне не только переживают, что родственники попадутся мошенникам, но и переходят к активной обороне: рисуют стрелки на скриншотах, записывают голосовые инструкции и оставляют рукописные памятки рядом с гаджетами.

Согласно исследованию «Лаборатории Касперского», за безопасность близких в интернете беспокоятся 54% россиян.

Главный страх — мошенники: такого сценария опасаются 58% опрошенных. Потери денег тревожат 48%, взлом аккаунта — 35%, заражение устройства вредоносными программами — 31%, а передачу личных данных незнакомцам — 27%.

Обычного «не нажимай куда попало» многим уже недостаточно. 63% респондентов создают для родных цифровые шпаргалки по работе с сервисами и устройствами.

Самый популярный формат — скриншоты с подсказками, которыми пользуется 31%. Ещё 27% предпочитают старую школу и пишут пошаговые инструкции от руки. Голосовые памятки записывает 21%, печатные — 14%.

Неожиданными отличниками по семейной кибергигиене оказались зумеры. Онлайн-памятки для близких создают 53% представителей этого поколения. Среди миллениалов таких 46%, а среди бумеров — 27%.

Отдельный опрос на Международном фестивале молодёжи показал похожую картину: помощь родственникам с настройкой смартфонов и компьютеров вошла в тройку распространённых цифровых привычек. Рядом оказались своевременные обновления устройств и проверка разрешений приложений.

Основное исследование провели в 2026 году среди 1006 жителей крупных российских городов.

RSS: Новости на портале Anti-Malware.ru