



Встречаем SplitSpectre — новый вариант атаки на процессоры

Встречаем SplitSpectre — новый вариант атаки на процессоры

Встречаем SplitSpectre — новый вариант атаки на процессоры

Специалисты Северо-Восточного университета совместно с экспертами IBM Research раскрыли новую вариацию уязвимости Spectre в процессорах. Эту брешь можно проэксплуатировать за счет выполнения кода в контексте браузера.

Команда исследователей утверждает, что новая проблема также затрагивает микроархитектуру современных процессоров и может быть использована в процессе атаки на функцию спекулятивного выполнения.

Специалисты дали новой уязвимости кодовое имя SplitSpectre, она является вариацией изначального варианта уязвимости Spectre v1, о которой стало известно в начале этого года.

Отличие SplitSpectre в том, как именно осуществляется атака. По словам экспертов, новую уязвимость использовать даже легче, чем первоначальный вариант.

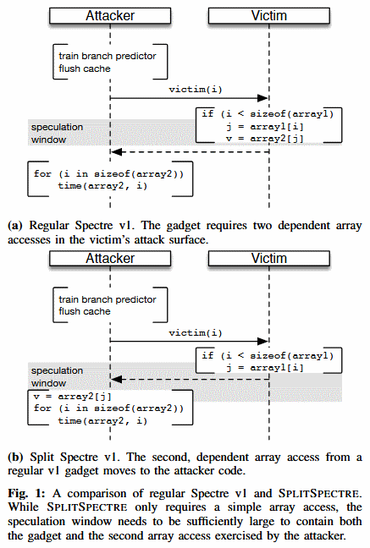
Для наглядности исследователи опубликовали схему, на которой видно отличие оригинальной Spectre v1 (вверху) от SplitSpectre (внизу):

По словам специалистов, эта атака технически увеличивают длину окна спекулятивного выполнения. Экспертам удалось успешно атаковать процессоры Intel Haswell, Skylake и AMD Ryzen. При этом в ходе атак они использовали JavaScript-движок Firefox SpiderMonkey 52.7.4.

С подробным исследованием специалистов можно ознакомиться по этой ссылке (PDF).

Напомним, что в прошлом месяце Линус Торвальдс поддержал идею создания патча ядра Linux, который призван ограничить действие защитного механизма против атаки Spectre Variant 2. Это обновление отключит одну из систем защиты от Spectre V2 по той причине, что на системах наблюдается потеря производительности вплоть до 50% от общей мощности процессора. 

Подпишитесь на новости

Офисные Chrome-аддоны с 2,3 млн установок собирают посещаемые URL

Офисный редактор в браузере может интересоваться не только вашим документом. Bay Area Labs связала с OffiDocs группу из 60 расширений Chrome с суммарно 2,3 млн установок. У 37 из них исследователи обнаружили отправку полных адресов посещённых страниц на серверы, связанные с компанией.

Код, примеры запросов и список расширений опубликованы в исследовании Bay Area Labs.

В группу входят редакторы документов, таблиц и PDF, инструменты работы с изображениями и другие привычные утилиты. Несколько расширений имеют отметку Featured в Chrome Web Store.

По данным исследователей, адреса страниц кодируются в шестнадцатеричный формат и передаются вместе с уникальным идентификатором пользователя. Поскольку это кодирование, восстановить исходный URL несложно.

Полный адрес может содержать поисковый запрос, ссылку для входа или параметры доступа к документу. Поэтому речь не просто о статистике популярных сайтов. Некоторые расширения также способны по ответу сервера перенаправить открытую вкладку на другую страницу.

Отдельные претензии к VPNOnline. По данным отчёта, он использует HTTP-прокси и собирает адреса по списку ключевых слов, который операторы могут менять без обновления расширения.

Кому в итоге передаются собранные данные, исследователи достоверно не установили. Но уже описанного достаточно, чтобы пересмотреть список браузерных помощников.

RSS: Новости на портале Anti-Malware.ru