



Встречаем SplitSpectre — новый вариант атаки на процессоры

Встречаем SplitSpectre — новый вариант атаки на процессоры

Встречаем SplitSpectre — новый вариант атаки на процессоры

Специалисты Северо-Восточного университета совместно с экспертами IBM Research раскрыли новую вариацию уязвимости Spectre в процессорах. Эту брешь можно проэксплуатировать за счет выполнения кода в контексте браузера.

Команда исследователей утверждает, что новая проблема также затрагивает микроархитектуру современных процессоров и может быть использована в процессе атаки на функцию спекулятивного выполнения.

Специалисты дали новой уязвимости кодовое имя SplitSpectre, она является вариацией изначального варианта уязвимости Spectre v1, о которой стало известно в начале этого года.

Отличие SplitSpectre в том, как именно осуществляется атака. По словам экспертов, новую уязвимость использовать даже легче, чем первоначальный вариант.

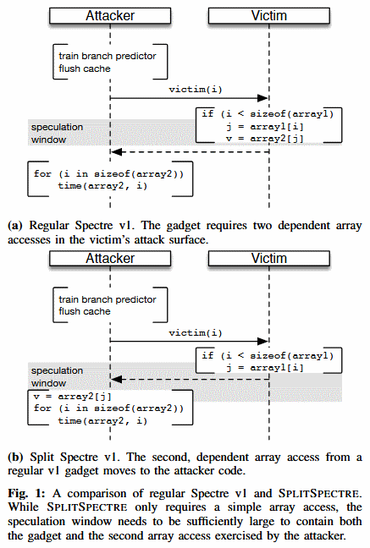
Для наглядности исследователи опубликовали схему, на которой видно отличие оригинальной Spectre v1 (вверху) от SplitSpectre (внизу):

По словам специалистов, эта атака технически увеличивают длину окна спекулятивного выполнения. Экспертам удалось успешно атаковать процессоры Intel Haswell, Skylake и AMD Ryzen. При этом в ходе атак они использовали JavaScript-движок Firefox SpiderMonkey 52.7.4.

С подробным исследованием специалистов можно ознакомиться по этой ссылке (PDF).

Напомним, что в прошлом месяце Линус Торвальдс поддержал идею создания патча ядра Linux, который призван ограничить действие защитного механизма против атаки Spectre Variant 2. Это обновление отключит одну из систем защиты от Spectre V2 по той причине, что на системах наблюдается потеря производительности вплоть до 50% от общей мощности процессора. 

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru