



Встречаем SplitSpectre — новый вариант атаки на процессоры

Встречаем SplitSpectre — новый вариант атаки на процессоры

Встречаем SplitSpectre — новый вариант атаки на процессоры

Специалисты Северо-Восточного университета совместно с экспертами IBM Research раскрыли новую вариацию уязвимости Spectre в процессорах. Эту брешь можно проэксплуатировать за счет выполнения кода в контексте браузера.

Команда исследователей утверждает, что новая проблема также затрагивает микроархитектуру современных процессоров и может быть использована в процессе атаки на функцию спекулятивного выполнения.

Специалисты дали новой уязвимости кодовое имя SplitSpectre, она является вариацией изначального варианта уязвимости Spectre v1, о которой стало известно в начале этого года.

Отличие SplitSpectre в том, как именно осуществляется атака. По словам экспертов, новую уязвимость использовать даже легче, чем первоначальный вариант.

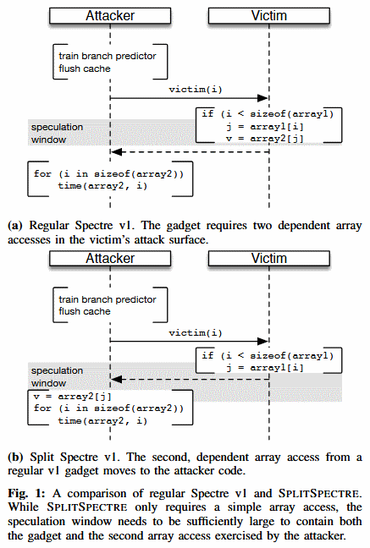
Для наглядности исследователи опубликовали схему, на которой видно отличие оригинальной Spectre v1 (вверху) от SplitSpectre (внизу):

По словам специалистов, эта атака технически увеличивают длину окна спекулятивного выполнения. Экспертам удалось успешно атаковать процессоры Intel Haswell, Skylake и AMD Ryzen. При этом в ходе атак они использовали JavaScript-движок Firefox SpiderMonkey 52.7.4.

С подробным исследованием специалистов можно ознакомиться по этой ссылке (PDF).

Напомним, что в прошлом месяце Линус Торвальдс поддержал идею создания патча ядра Linux, который призван ограничить действие защитного механизма против атаки Spectre Variant 2. Это обновление отключит одну из систем защиты от Spectre V2 по той причине, что на системах наблюдается потеря производительности вплоть до 50% от общей мощности процессора. 

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru