



Данные более 114 млн компаний и граждан США лежали открытыми в Сети

Данные более 114 млн компаний и граждан США лежали открытыми в Сети

Данные более 114 млн компаний и граждан США лежали открытыми в Сети

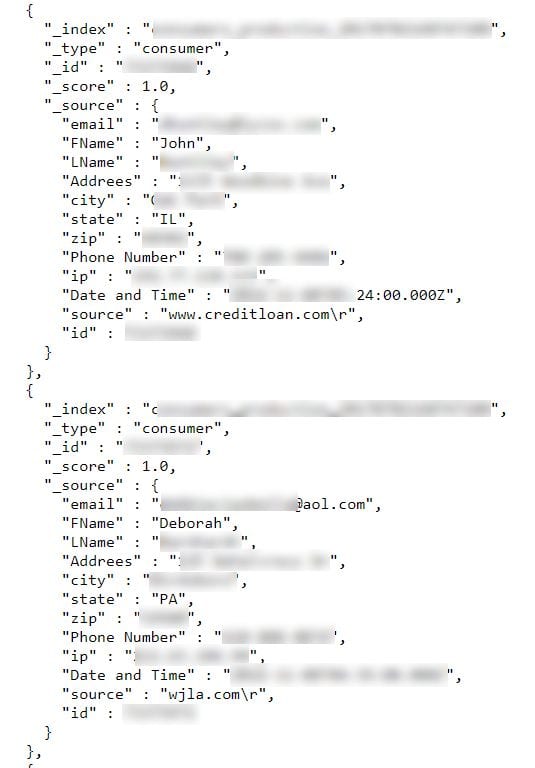
Огромная база данных, содержащая более 114 миллионов записей о гражданах и компаниях США была обнаружена в Сети совершенно открытой . Об этом сообщили эксперты эстонской компании HackenProof, которая специализируется на тестировании на проникновение.

Эту базу специалисты обнаружили благодаря специальному поисковику Shodan, который уже зарекомендовал себя в ИБ-сообществе в качестве отличного средства поиска уязвимостей и открытых для доступа данных.

В итоге исследователи HackenProof наткнулись на базу, содержащую персональные данные 56 934 021 граждан США. Среди этих данных были: полное имя, информация о работодателе, должность, физический адрес, адрес электронной почты, ZIP-код, номер телефона и IP-адрес.

«Та же база содержит более 25 миллионов записей об американских компаниях. Среди них следующие данные: имя компании, род ее деятельности, ZIP-код, географические координаты, переписной участок, номер телефона, веб-адрес, электронная почта, количество работников и многое другое», — говорится в блоге компании.

Безусловно, такими данными вполне могут заинтересоваться кибермошенники разной величины, так как это позволит им осуществлять более целенаправленные фишинговые атаки на сотрудников компаний.

В настоящее время доступ к базе уже закрыли.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru