



Специалисты CyberArk Labs обнаружили брешь в плагине Kibana

Специалисты CyberArk Labs обнаружили брешь в плагине Kibana

Специалисты CyberArk Labs обнаружили брешь в плагине Kibana

Специалистам CyberArk Labs удалось обнаружить уязвимость класса Local File Inclusion (LFI) в плагине Kibana для Elasticsearch. Бреши LFI позволяют атакующим получить данные из локального файла или выполнить его, это довольно распространенный способ взлома веб-приложений.

Обычно такого рода уязвимости используются для раскрытия конфиденциальной информации. Однако в некоторых случаях — например, в этом — этот вектор позволяет злоумышленникам выполнить код на сервере.

Обнаруженная CyberArk Labs уязвимость получила идентификатор CVE-2018-17246. В процессе ее поиска команда экспертов использовала инструмент Burp Suite от PortSwigger для прощупывания потенциальной поверхности атаки.

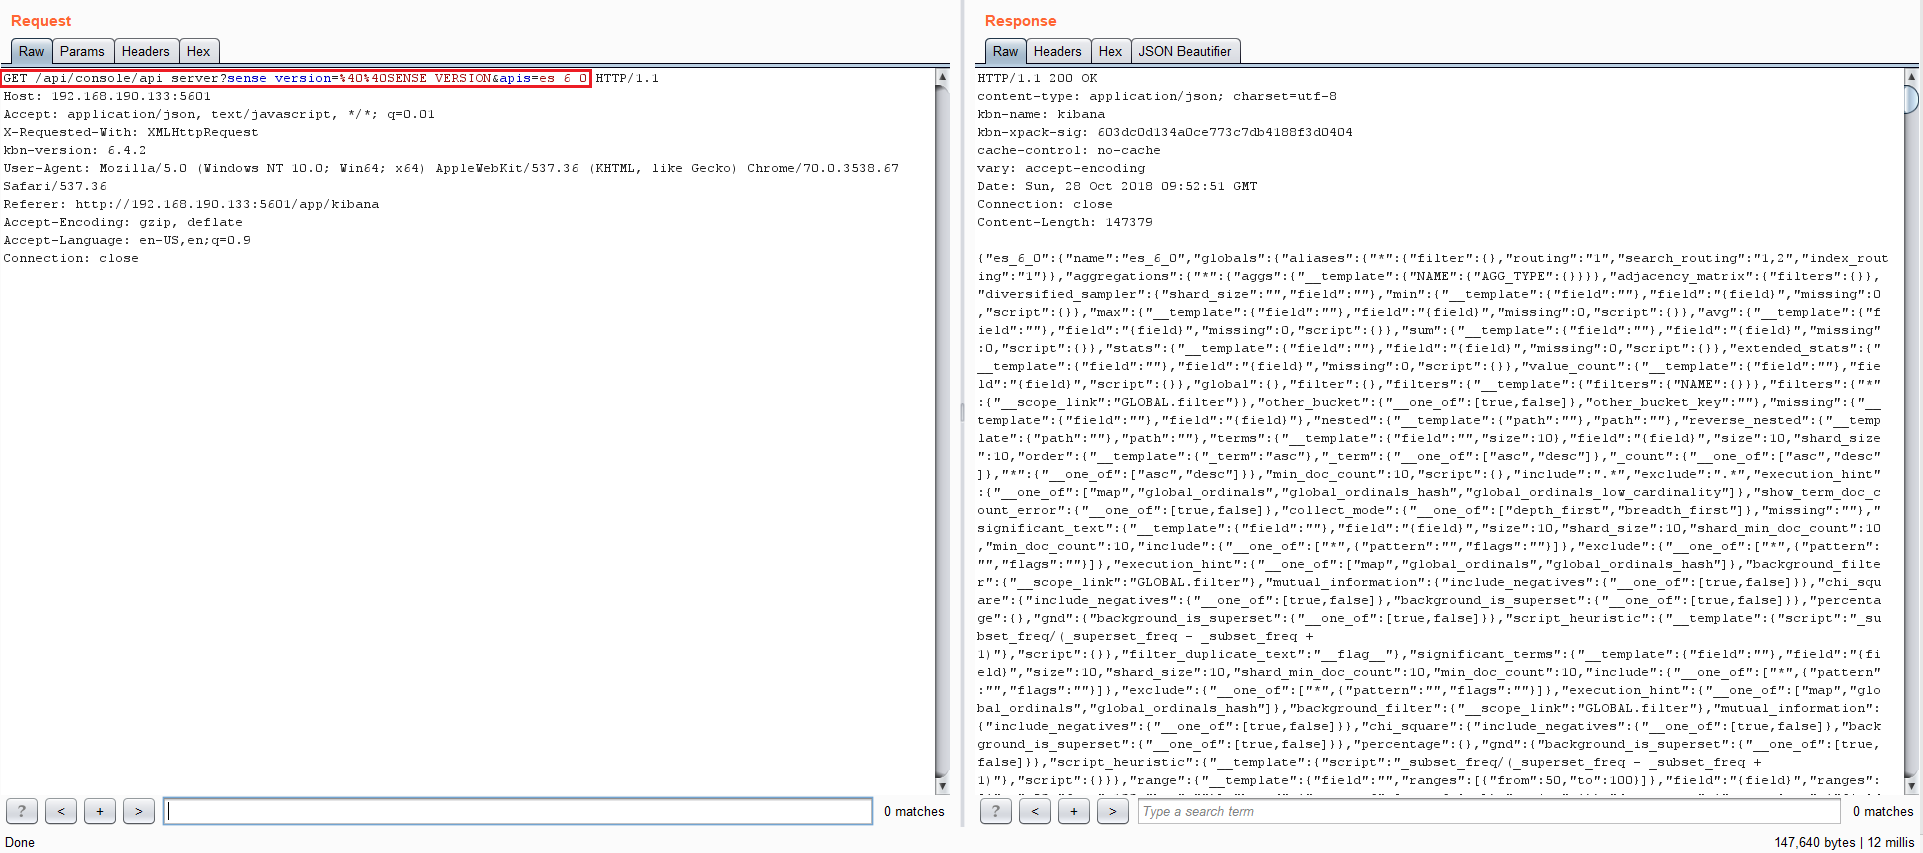
Среди горы информации эксперты обнаружили один HTTP-запрос, который привлек их внимание:

Запрос этот был интересен тем, что в нем содержалась отсылка к API консоли сервера. Исследователи поняли, что некоторыми функциями API можно манипулировать, или даже создать собственные функции.

Также специалистов заинтересовал кусок «es_6_0» — что это? Возможно, версия какого-либо программного обеспечения, которую можно пробить эксплойтом. Чтобы узнать это, эксперты начали слать множество запросов и смотреть, что они получают в ответ.

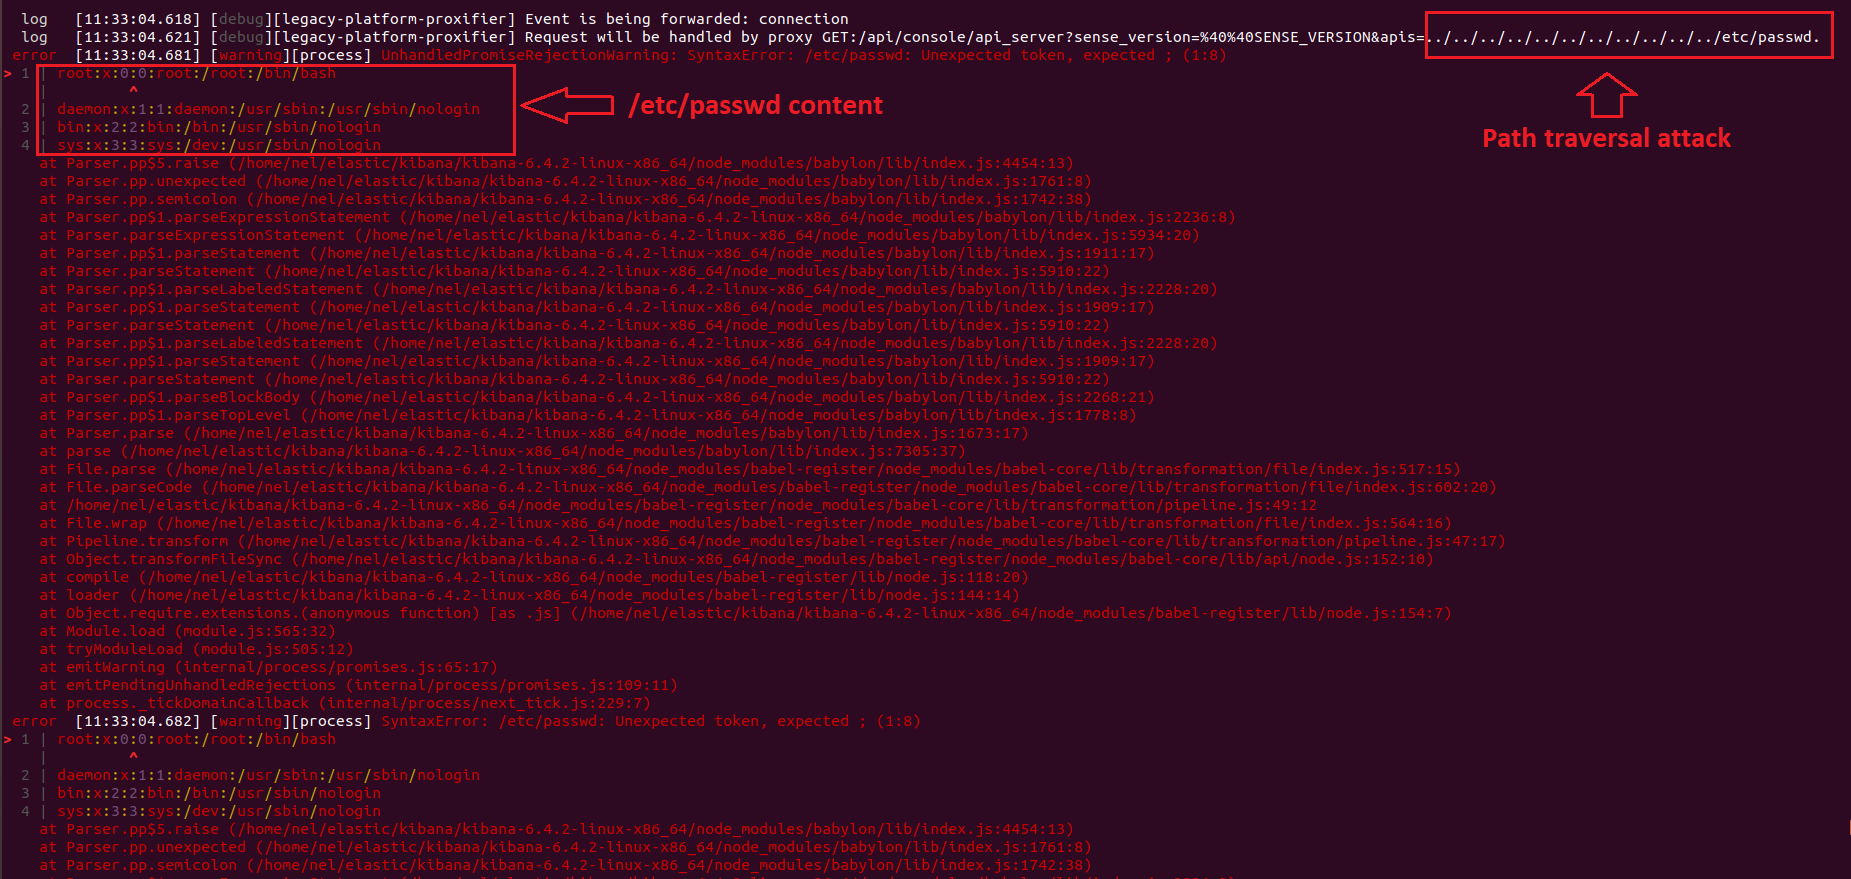
И тут один из запросов насторожил CyberArk Labs:

Так специалисты пришли к выводу, что они могут использовать атаку вида path traversal, чтобы получить доступ к некоторым локальным файлам системы.

CyberArk Labs передала разработчикам сведения об этой уязвимости, что позволило им быстро принять меры и выпустить патч.

С полным разбором этого бага можно ознакомиться в отчете CyberArk Labs по этой ссылке.

Подпишитесь на новости

VPN-клиент INCY для iPhone удалили из российского App Store

Ещё один VPN-клиент исчез с российской витрины Apple. INCY больше нельзя скачать с российской учётной записи App Store, при этом в других регионах приложение осталось доступным. География аккаунта снова решает, какие кнопки вам разрешено нажимать.

Об удалении сообщила команда INCY в своём сообществе. Разработчики заявили, что работают над несколькими вариантами решения проблемы.

Что именно готовится и когда приложение может вернуться, пока не уточняется. Пользователям предложили рассмотреть смену региона учётной записи Apple и следить за дальнейшими объявлениями.

INCY — бесплатный клиент на базе Xray-core для подключения к сторонним серверам. Собственный VPN-сервис он не предоставляет: пользователь добавляет свои конфигурации или подписки.

Ранее из российского App Store уже исчезали v2RayTun, Streisand, V2Box и Happ. В случае v2RayTun разработчики публиковали письмо Apple со ссылкой на требование Роскомнадзора.

Возможность заново скачать приложение с российской учётной записи пользователям пока недоступна.

RSS: Новости на портале Anti-Malware.ru