



Facebook Messenger разослал старые сообщения умершего человека

Facebook Messenger разослал старые сообщения умершего человека

Facebook Messenger разослал старые сообщения умершего человека

В работе сервиса для обмена сообщениями Facebook Messenger, судя по всему, произошел сбой. Некоторые пользователи пожаловались на то, что мессенджер прислал им сообщения из прошлого. Один пользователь даже сообщил о пришедшем ему сообщении от ныне покойного человека.

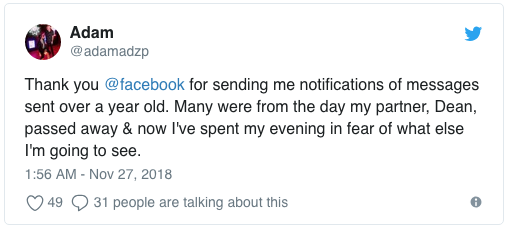
О таком поведении Facebook Messenger сообщил пользователь Twitter под именем Adam. Он пишет следующее:

«Спасибо тебе, @facebook, за уведомления о сообщениях, которым больше года. Многие из этих сообщений были отправлены в день смерти моего партнера Дина. Теперь я проведу свой вечер в страхе, что же мне еще придется увидеть».

О проблемах с отправкой старых сообщений сообщили также другие пользователи в комментариях к твиту Адама. Многие из них раздраженно высказывались в адрес социальной сети, которая, по их мнению, управляется некомпетентными людьми.

Представители Facebook подтвердили, что такая проблема действительно имела место, она была вызвана обновлением программного обеспечения. На данный момент все вернулось в норму.

В этом месяце стало известно, что функция «отменить отправку сообщения», которую многие пользователи уже давно ждут, наконец будет реализована в Facebook Messenger. Об этом в Twitter сообщил Мэтт Наварра, который обнаружил нововведение в примечаниях к будущему релизу приложения.

А вот в рейтинге безопасных мессенджеров по версии Artezio Facebook Messenger занял последнее место, получив самую низкую оценку специалистов.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru