



Facebook Messenger разослал старые сообщения умершего человека

Facebook Messenger разослал старые сообщения умершего человека

Facebook Messenger разослал старые сообщения умершего человека

В работе сервиса для обмена сообщениями Facebook Messenger, судя по всему, произошел сбой. Некоторые пользователи пожаловались на то, что мессенджер прислал им сообщения из прошлого. Один пользователь даже сообщил о пришедшем ему сообщении от ныне покойного человека.

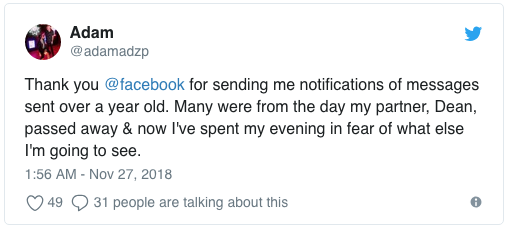
О таком поведении Facebook Messenger сообщил пользователь Twitter под именем Adam. Он пишет следующее:

«Спасибо тебе, @facebook, за уведомления о сообщениях, которым больше года. Многие из этих сообщений были отправлены в день смерти моего партнера Дина. Теперь я проведу свой вечер в страхе, что же мне еще придется увидеть».

О проблемах с отправкой старых сообщений сообщили также другие пользователи в комментариях к твиту Адама. Многие из них раздраженно высказывались в адрес социальной сети, которая, по их мнению, управляется некомпетентными людьми.

Представители Facebook подтвердили, что такая проблема действительно имела место, она была вызвана обновлением программного обеспечения. На данный момент все вернулось в норму.

В этом месяце стало известно, что функция «отменить отправку сообщения», которую многие пользователи уже давно ждут, наконец будет реализована в Facebook Messenger. Об этом в Twitter сообщил Мэтт Наварра, который обнаружил нововведение в примечаниях к будущему релизу приложения.

А вот в рейтинге безопасных мессенджеров по версии Artezio Facebook Messenger занял последнее место, получив самую низкую оценку специалистов.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru