



Защитник Windows сможет детектировать вредоносные отладчики в системе

Защитник Windows сможет детектировать вредоносные отладчики в системе

Защитник Windows сможет детектировать вредоносные отладчики в системе

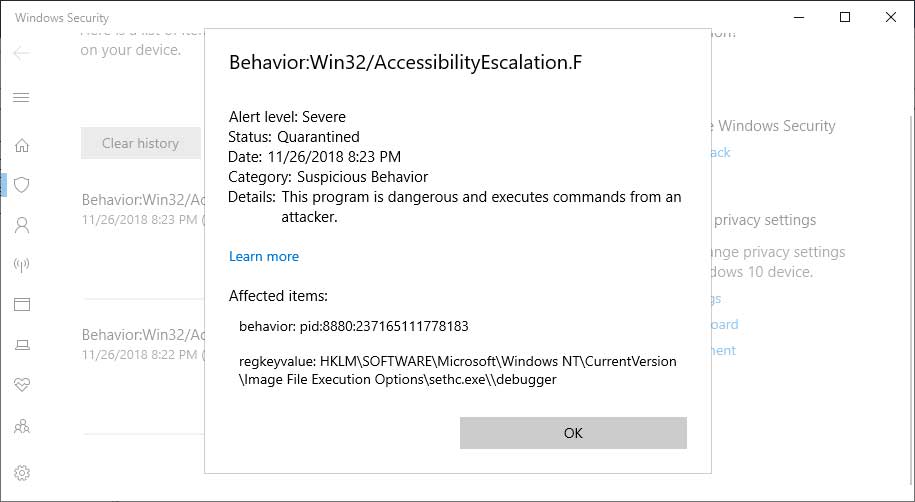
Защитник Windows научился детектировать вредоносное использование программ вроде sethc.exe или utilman.exe. С помощью отладчика Image File Execution Options они могут стать ступенью для запуска бэкдоров.

В реестре операционной системы Windows есть ключ HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options. Он позволяет пользователям назначать программам отладчики, которые будут автоматически запускаться при старте самой программы.

Такой способ позволяет разработчикам легко отлаживать свои программы во время их запуска. Настроить дебаггер довольно просто — надо указать в значении ключа Image File Execution Options (IFEO) программу, которую надо отладить, а также отладчик для нее.

Пример ниже показывает вариант, когда программа Notepad2.exe назначается в качестве отладчика Notepad.exe:

HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\notepad.exe
"debugger"="d:\notepad2\notepad2.exe /z"

Само собой, эта функция не могла пройти мимо киберпреступников, ведь ее легко можно использовать для автоматического запуска вредоносных программ. Например, значение ключа IFEO может быть создано попавшим в систему вредоносом для последующего автоматического запуска бэкдоров.

Злоумышленники могут использовать функцию «залипания» клавиш (Sticky Keys), за которую отвечает программа sethc.exe — для ее активации нужно пять раз подряд нажать клавишу Shift. Или диспетчер служебных программ (Utility Manager, utilman.exe) — ее можно запустить сочетанием клавиш Windows+U.

Чтобы защитить пользователей от подобных атак, в Microsoft оснастили Защитник Windows функцией детектирования изменения ключа IFEO. Такие угрозы будут распознаваться как Win32/AccessibilityEscalation, а встроенная антивирусная программа будет удалять вредоносное значение ключа.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru