



Защитник Windows сможет детектировать вредоносные отладчики в системе

Защитник Windows сможет детектировать вредоносные отладчики в системе

Защитник Windows сможет детектировать вредоносные отладчики в системе

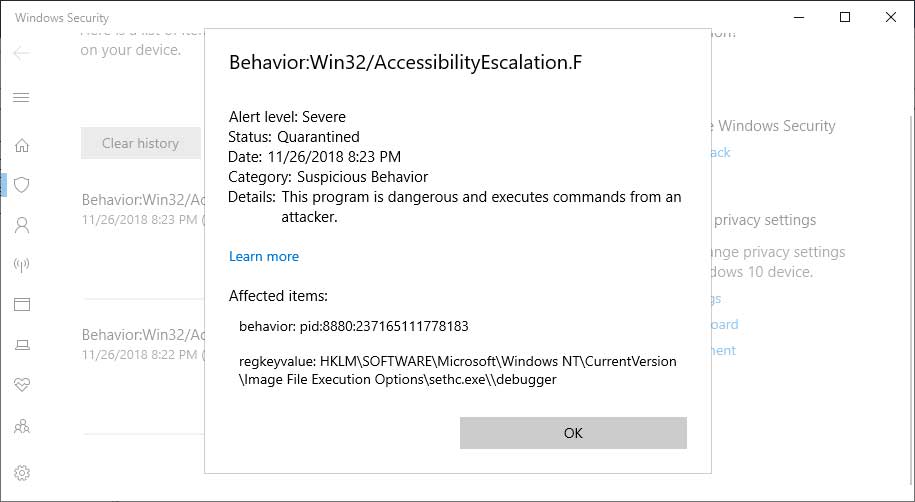
Защитник Windows научился детектировать вредоносное использование программ вроде sethc.exe или utilman.exe. С помощью отладчика Image File Execution Options они могут стать ступенью для запуска бэкдоров.

В реестре операционной системы Windows есть ключ HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options. Он позволяет пользователям назначать программам отладчики, которые будут автоматически запускаться при старте самой программы.

Такой способ позволяет разработчикам легко отлаживать свои программы во время их запуска. Настроить дебаггер довольно просто — надо указать в значении ключа Image File Execution Options (IFEO) программу, которую надо отладить, а также отладчик для нее.

Пример ниже показывает вариант, когда программа Notepad2.exe назначается в качестве отладчика Notepad.exe:

HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Image File Execution Options\notepad.exe
"debugger"="d:\notepad2\notepad2.exe /z"

Само собой, эта функция не могла пройти мимо киберпреступников, ведь ее легко можно использовать для автоматического запуска вредоносных программ. Например, значение ключа IFEO может быть создано попавшим в систему вредоносом для последующего автоматического запуска бэкдоров.

Злоумышленники могут использовать функцию «залипания» клавиш (Sticky Keys), за которую отвечает программа sethc.exe — для ее активации нужно пять раз подряд нажать клавишу Shift. Или диспетчер служебных программ (Utility Manager, utilman.exe) — ее можно запустить сочетанием клавиш Windows+U.

Чтобы защитить пользователей от подобных атак, в Microsoft оснастили Защитник Windows функцией детектирования изменения ключа IFEO. Такие угрозы будут распознаваться как Win32/AccessibilityEscalation, а встроенная антивирусная программа будет удалять вредоносное значение ключа.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru