


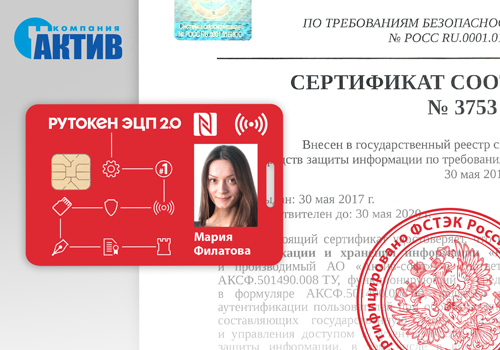

Смарт-карты Рутокен ЭЦП 2.0 сертифицированы ФСТЭК России

Смарт-карты Рутокен ЭЦП 2.0 сертифицированы ФСТЭК России

Смарт-карты Рутокен ЭЦП 2.0 сертифицированы ФСТЭК России

Компания «Актив», российский разработчик и производитель программно-аппаратных средств информационной безопасности, объявила о сертификации смарт-карт Рутокен ЭЦП 2.0 в составе ПАК Рутокен версии 4 во ФСТЭК России. Сертификат соответствия ФСТЭК № 3753 был переоформлен в октябре 2018 года.

Сертификат подтверждает, что программно-аппаратный комплекс «Рутокен», разработанный компанией «Актив», является программно-техническим средством аутентификации пользователей при обработке информации, не содержащей сведений, составляющих государственную тайну. ПАК «Рутокен» реализует функции аутентификации и управления доступом к аутентификационной информации и настройкам СЗИ, в том числе в виртуальной инфраструктуре.

Сертификация прошла в соответствии с требованиями технических условий и руководящих документов по четвертому уровню контроля отсутствия недекларированных возможностей (НДВ 4).

Обновленный сертификат теперь действителен для смарт-карт Рутокен ЭЦП 2.0. Напоминаем, что смарт-карты Рутокен ЭЦП 2.0 соответствуют требованиям ФСБ России к шифровальным (криптографическим) средствам класса КС1, КС2 и требованиям к средствам электронной подписи (сертификат №СФ/124-3499 ФСБ РФ).

Cмарт-карты Рутокен ЭЦП 2.0 могут использоваться для строгой двухфакторной аутентификации, криптографической защиты информации и для электронной подписи. Устройства поддерживают новые российские алгоритмы ГОСТ Р 34.10-2012, ГОСТ Р 34.11-2012 с длиной ключа 256 и 512 бит, а также схемы выработки сессионного ключа (RFC 7836). Устройства обеспечивают высокую скорость выполнения криптографических операций. Срок действия закрытых ключей и ключей электронной подписи составляет 3 года.

В 2018 году компания «Актив» успешно реализовала несколько крупных проектов по внедрению смарт-карт. Почему заказчики выбирают смарт-карты? Удобный формат, надежность и безопасность являются одними из основных преимуществ устройств. Одна смарт-карта объединяет в себе функциональность нескольких карт и пропусков. На смарт-карту можно нанести любую визуальную информацию (слова, иллюстрации). В ряде систем, где предусмотрен доступ в помещения, использование комбинированных смарт-карт удобнее, т.к. они лучше работают с ридерами.

«Благодаря продуманной политике сертификации решений нашей компании мы можем предложить корпоративному сектору смарт-карты Рутокен, сочетающие в себе широкие функциональные возможности и высокую степень безопасности. Смарт-карты Рутокен совместимы со всеми распространенными решениями на рынке информационной безопасности, также как и USB-токены семейства Рутокен ЭЦП. “На борту” устройств установлена собственная карточная операционная система Рутокен, включенная в единый реестр отечественного ПО», - говорит Дмитрий Горелов, коммерческий директор компании «Актив».

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru