



Процесс аутентификации с немецкими ID-картами можно скомпрометировать

Процесс аутентификации с немецкими ID-картами можно скомпрометировать

Процесс аутентификации с немецкими ID-картами можно скомпрометировать

Процесс аутентификации в различных веб-сервисах с помощью немецких удостоверений личности, оснащенных RFID-чипами, может быть скомпрометирован. В итоге злоумышленники могут подделать личность гражданина и изменить дату его рождения.

Выпускаемые с 2010 года немецкие удостоверения личности поставляются с чипами радиочастотной идентификации RFID (способ автоматической идентификации объектов, в котором посредством радиосигналов считываются или записываются данные, хранящиеся в так называемых транспондерах, или RFID-метках).

Эти чипы хранят информацию о владельце документа, например: имя, дата рождения и фотография. Если сам владелец пойдет на это, там же могут храниться и отпечатки пальцев.

Эти ID-карты вполне могут считывать машины, так что их можно использовать для путешествий в большинство стран Европы. Помимо этого, эти документы также могут помочь аутентифицироваться в различных государственных онлайн-сервисах.

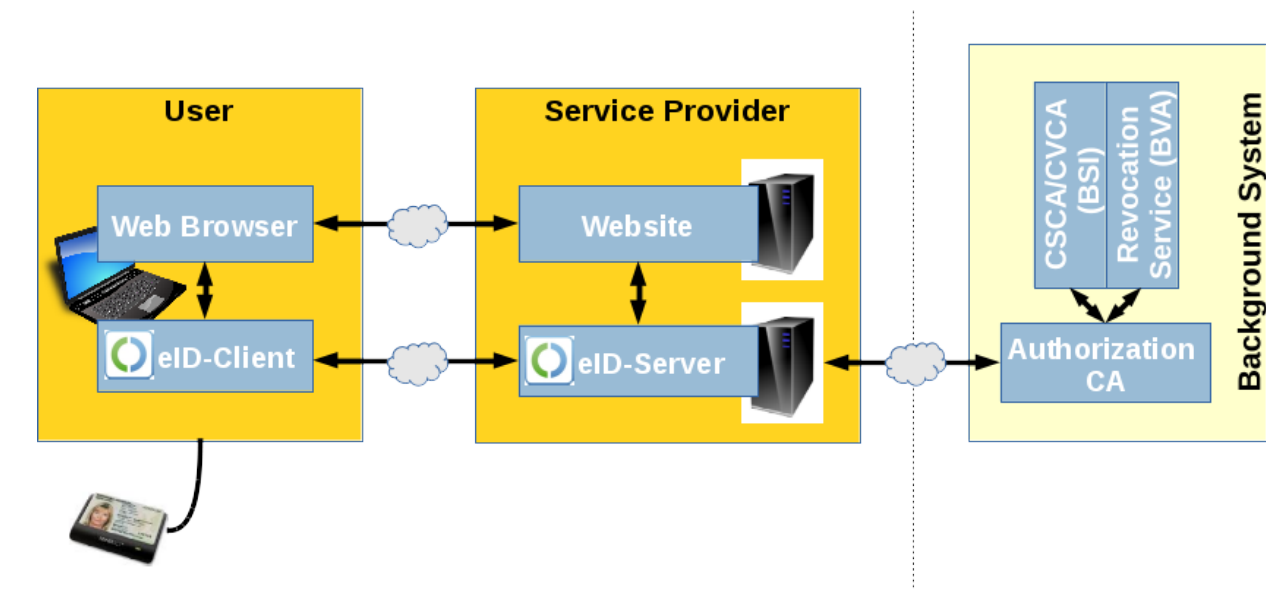
Такого рода аутентификация возможна при помощью картридера и специального eID-приложения, которое устанавливает контакт с чипом для валидации данных. Чтобы предотвратить подмену данных, сервер проверяет достоверность данных, а затем отправляет ответ.

Вольфганг Еттлингер, проводивший исследование уязвимостей для SEC Consult Vulnerability Lab, нашел способ обойти защиту сервера аутентификации, что позволяло заставить веб-приложение принять измененную информацию.

Уязвимость присутствует в Governikus Autent SDK, программном компоненте, который позволяет компаниям добавлять функцию идентификации по этим ID-картам на свои сайты. Еттлингер обнаружил способ подменить ответ сервера.

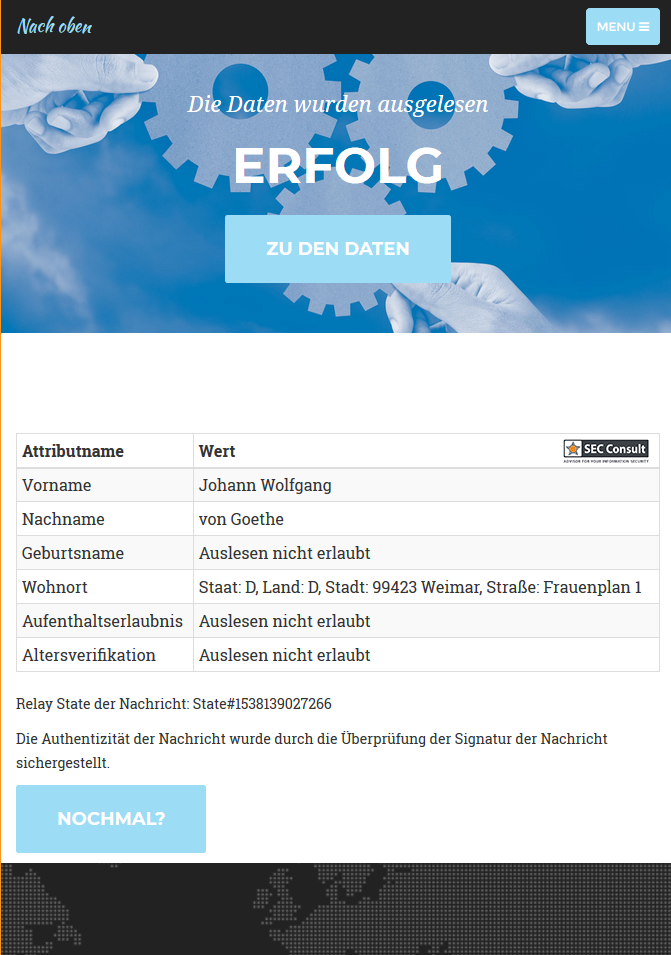
В результате исследователь прошел процесс аутентификации с чужим именем в демоверсии eID-клиента AusweisApp. Эксперт поменял имя владельца eID на «Johann Wolfgang von Goethe» и подставил свой адрес проживания.

Еттлингер также опубликовал короткое видео, в котором демонстрируется процесс обхода защиты и эксплуатации бреши:

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru