



Процесс аутентификации с немецкими ID-картами можно скомпрометировать

Процесс аутентификации с немецкими ID-картами можно скомпрометировать

Процесс аутентификации с немецкими ID-картами можно скомпрометировать

Процесс аутентификации в различных веб-сервисах с помощью немецких удостоверений личности, оснащенных RFID-чипами, может быть скомпрометирован. В итоге злоумышленники могут подделать личность гражданина и изменить дату его рождения.

Выпускаемые с 2010 года немецкие удостоверения личности поставляются с чипами радиочастотной идентификации RFID (способ автоматической идентификации объектов, в котором посредством радиосигналов считываются или записываются данные, хранящиеся в так называемых транспондерах, или RFID-метках).

Эти чипы хранят информацию о владельце документа, например: имя, дата рождения и фотография. Если сам владелец пойдет на это, там же могут храниться и отпечатки пальцев.

Эти ID-карты вполне могут считывать машины, так что их можно использовать для путешествий в большинство стран Европы. Помимо этого, эти документы также могут помочь аутентифицироваться в различных государственных онлайн-сервисах.

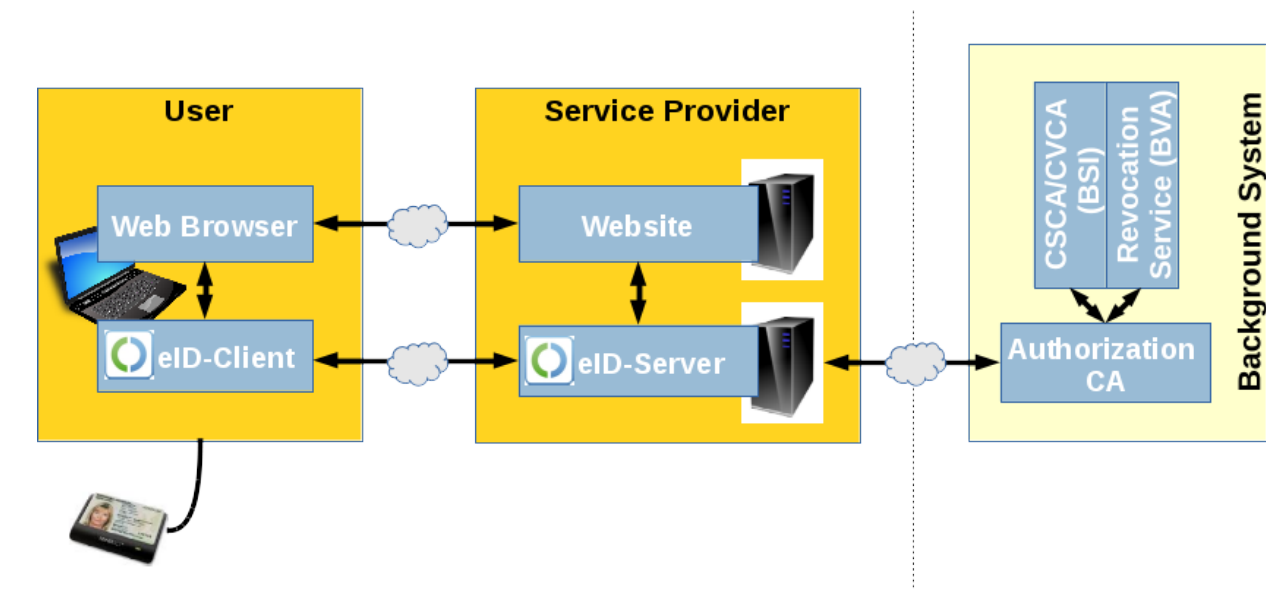
Такого рода аутентификация возможна при помощью картридера и специального eID-приложения, которое устанавливает контакт с чипом для валидации данных. Чтобы предотвратить подмену данных, сервер проверяет достоверность данных, а затем отправляет ответ.

Вольфганг Еттлингер, проводивший исследование уязвимостей для SEC Consult Vulnerability Lab, нашел способ обойти защиту сервера аутентификации, что позволяло заставить веб-приложение принять измененную информацию.

Уязвимость присутствует в Governikus Autent SDK, программном компоненте, который позволяет компаниям добавлять функцию идентификации по этим ID-картам на свои сайты. Еттлингер обнаружил способ подменить ответ сервера.

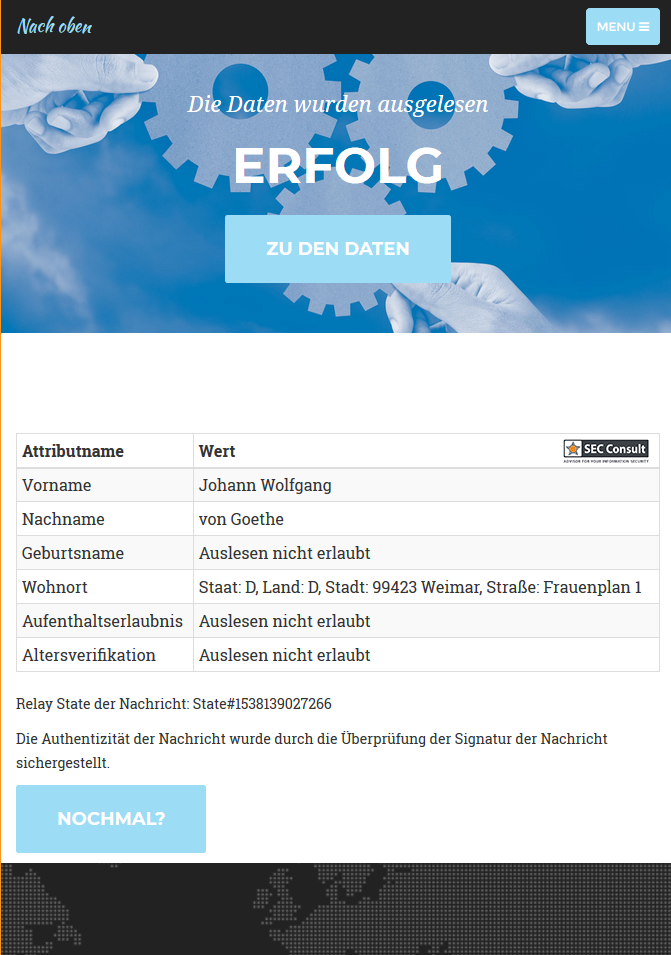
В результате исследователь прошел процесс аутентификации с чужим именем в демоверсии eID-клиента AusweisApp. Эксперт поменял имя владельца eID на «Johann Wolfgang von Goethe» и подставил свой адрес проживания.

Еттлингер также опубликовал короткое видео, в котором демонстрируется процесс обхода защиты и эксплуатации бреши:

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru