



Процесс аутентификации с немецкими ID-картами можно скомпрометировать

Процесс аутентификации с немецкими ID-картами можно скомпрометировать

Процесс аутентификации с немецкими ID-картами можно скомпрометировать

Процесс аутентификации в различных веб-сервисах с помощью немецких удостоверений личности, оснащенных RFID-чипами, может быть скомпрометирован. В итоге злоумышленники могут подделать личность гражданина и изменить дату его рождения.

Выпускаемые с 2010 года немецкие удостоверения личности поставляются с чипами радиочастотной идентификации RFID (способ автоматической идентификации объектов, в котором посредством радиосигналов считываются или записываются данные, хранящиеся в так называемых транспондерах, или RFID-метках).

Эти чипы хранят информацию о владельце документа, например: имя, дата рождения и фотография. Если сам владелец пойдет на это, там же могут храниться и отпечатки пальцев.

Эти ID-карты вполне могут считывать машины, так что их можно использовать для путешествий в большинство стран Европы. Помимо этого, эти документы также могут помочь аутентифицироваться в различных государственных онлайн-сервисах.

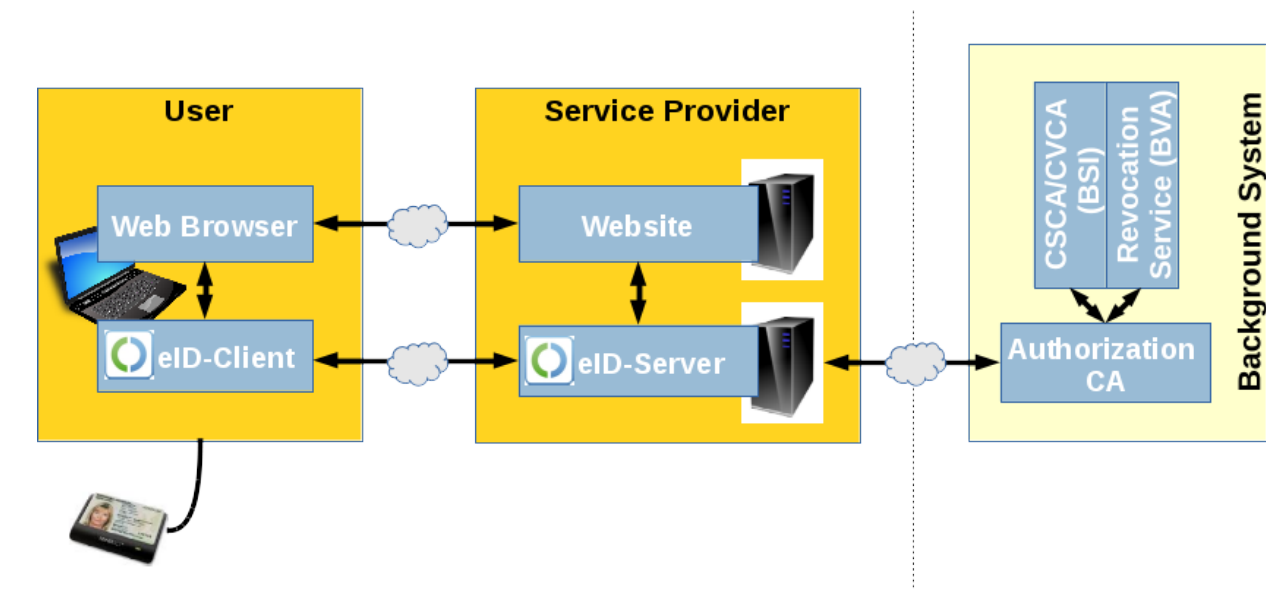
Такого рода аутентификация возможна при помощью картридера и специального eID-приложения, которое устанавливает контакт с чипом для валидации данных. Чтобы предотвратить подмену данных, сервер проверяет достоверность данных, а затем отправляет ответ.

Вольфганг Еттлингер, проводивший исследование уязвимостей для SEC Consult Vulnerability Lab, нашел способ обойти защиту сервера аутентификации, что позволяло заставить веб-приложение принять измененную информацию.

Уязвимость присутствует в Governikus Autent SDK, программном компоненте, который позволяет компаниям добавлять функцию идентификации по этим ID-картам на свои сайты. Еттлингер обнаружил способ подменить ответ сервера.

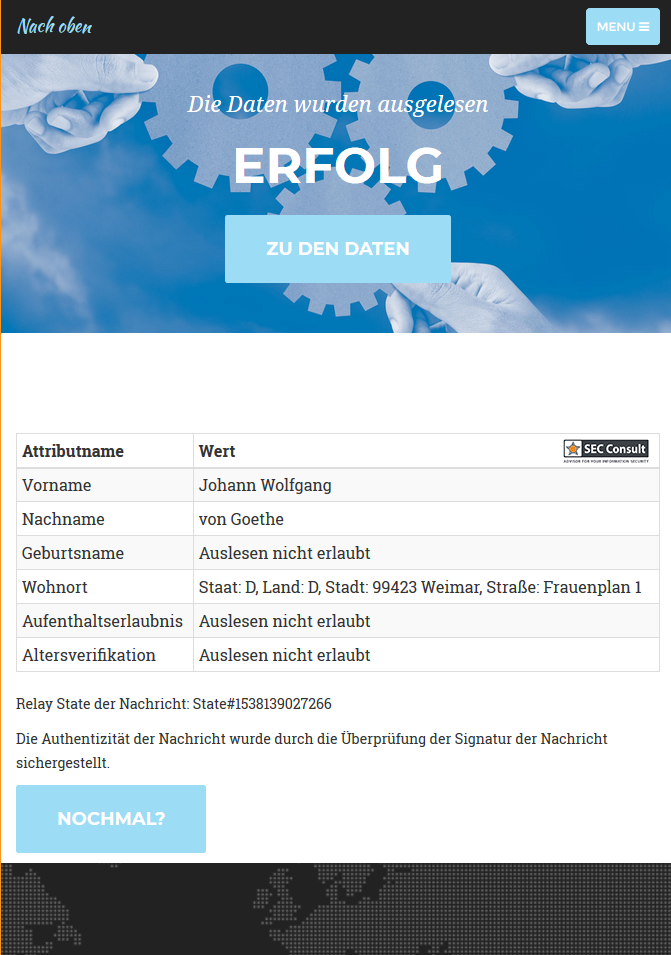
В результате исследователь прошел процесс аутентификации с чужим именем в демоверсии eID-клиента AusweisApp. Эксперт поменял имя владельца eID на «Johann Wolfgang von Goethe» и подставил свой адрес проживания.

Еттлингер также опубликовал короткое видео, в котором демонстрируется процесс обхода защиты и эксплуатации бреши:

Подпишитесь на новости

ИИ используют 83% команд разработки, но до рабочих систем доходят лишь 24%

Нейросети в разработке уже почти повсюду, а вот их результаты в рабочих системах — заметно реже. Сгласно опросу SimpleOne, ИИ используют 83% команд, однако только 24% внедряют полученное в действующие системы.

Полные результаты компания опубликовала на своём сайте. В 41% случаев с ИИ экспериментируют отдельные сотрудники по собственной инициативе, ещё 18% команд проводят пилоты.

Начать пользоваться технологией в ближайшие полгода планируют 8%.


Чаще всего нейросетям поручают написание кода и конфигураций — этот вариант выбрали 60% респондентов. Аналитику и подготовку техзаданий отметили 49%, документацию — 44%.

Тестирование и код-ревью пока набрали 26%, разбор багов — 28%. При этом именно тесты и анализ ошибок участники охотнее всего готовы передать ИИ-агентам: 61% и 54% соответственно. Желающих делегировать поиск собственных промахов хватает.


Главный тормоз — безопасность: утечек кода и данных опасаются 68% опрошенных. Стоимость лицензий и токенов беспокоит 58%, качество результата — 48%.

Нехватку компетенций назвали лишь 8%, отсутствие поддержки руководства — 5%. Начальство, получается, мешает реже, чем счёт за инструменты и перспектива отправить исходники не туда.

Ускорения минимум в полтора раза ожидают 48% участников. Это именно ожидания, а не замеренная производительность. Ещё 31% затруднились оценить эффект.

Опрос прошёл в октябре 2026 года среди 90 специалистов, преимущественно из крупных компаний: 71% работали в организациях со штатом более тысячи человек.

RSS: Новости на портале Anti-Malware.ru