



Microsoft Edge теперь может использовать биометрию для аутентификации

Microsoft Edge теперь может использовать биометрию для аутентификации

Microsoft Edge теперь может использовать биометрию для аутентификации

Microsoft анонсировала новые возможности — теперь пользователи браузера Edge могут зайти в свои аккаунты на основных сайтах корпорации без использования пароля. Дело в том, что в версии Windows 10 1809 у браузера реализована поддержка WebAuthn — стандарта W3C, который освобождает от использования пароля для входа в учетную запись.

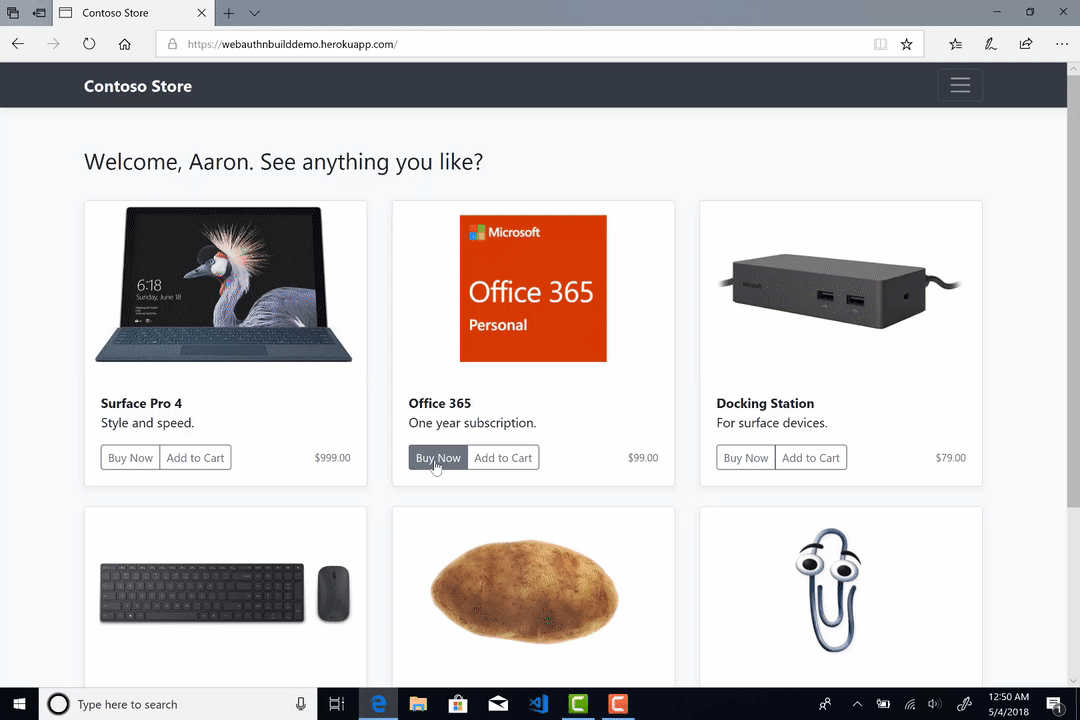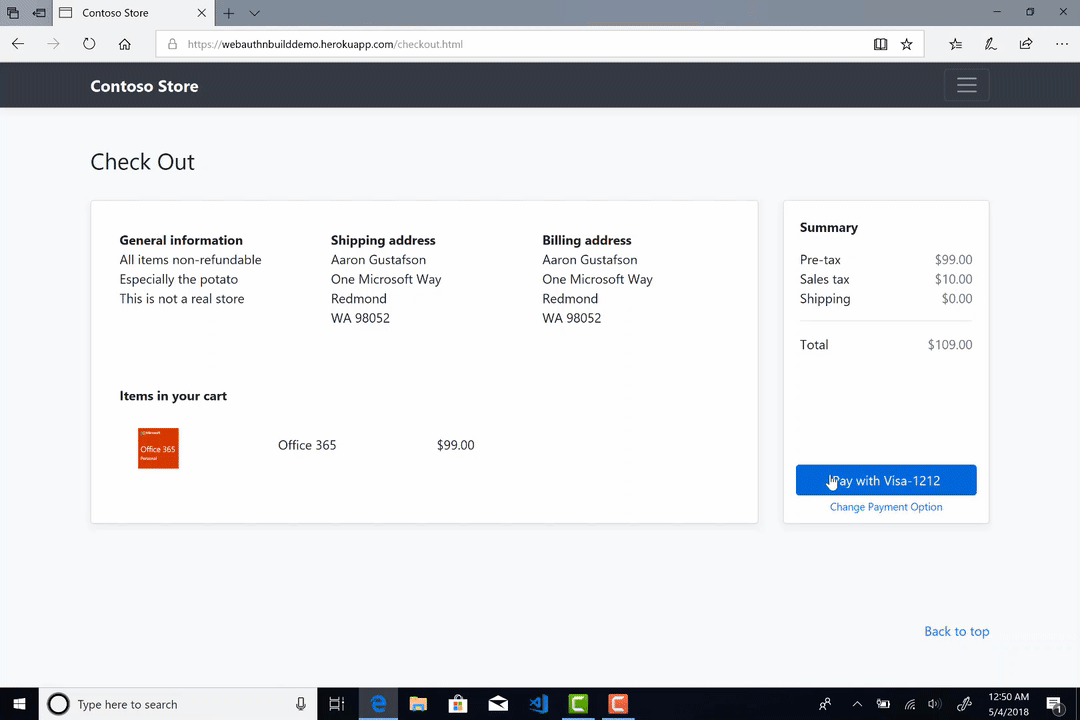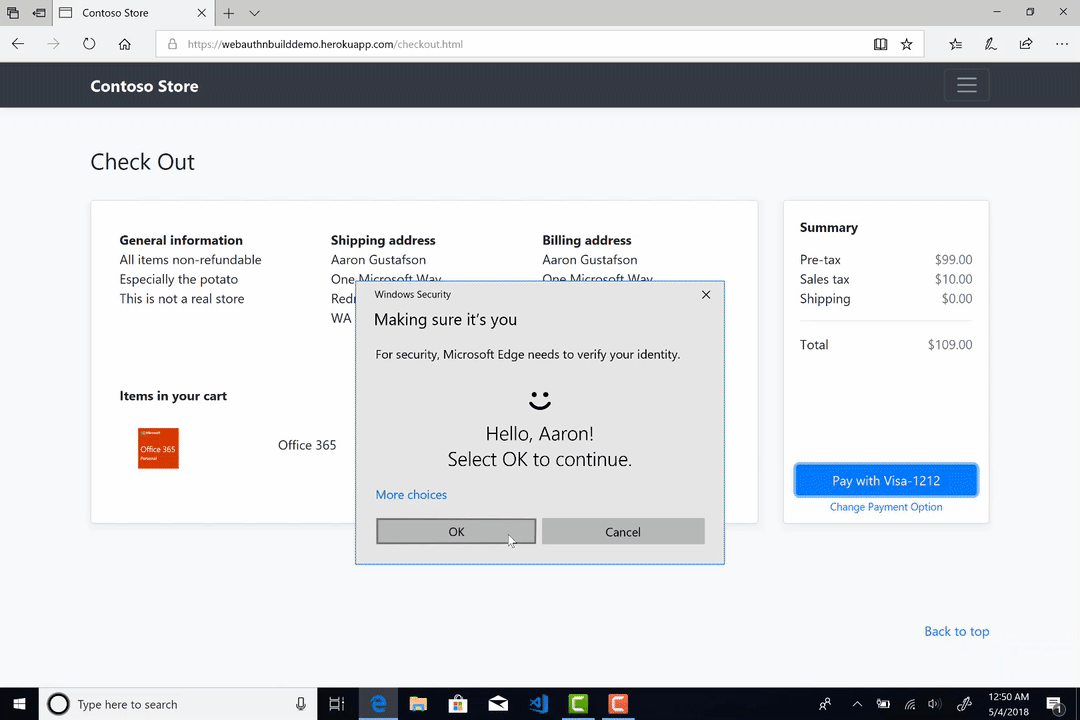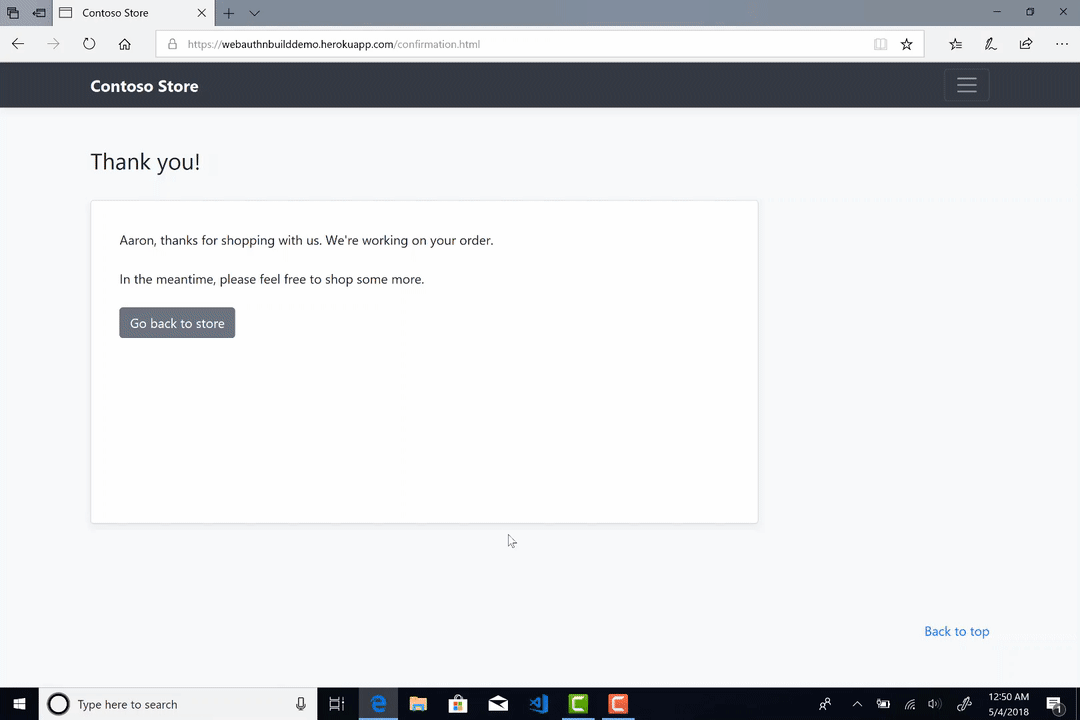
WebAuthn обеспечивает возможность аутентификации при помощи биометрических данных. Например, это может быть сканирование отпечатка пальца или лица системой Windows Hello.

Для пользователей Windows это значит, что они смогут использовать Windows Hello для входа в приложения или на сайты, принадлежащие корпорации Microsoft. Также для этого могут использоваться ключи безопасности FIDO2.

Преимущества такого метода очевидны — во-первых, пользователей будет сложнее атаковать фишинговой схемой, во-вторых, им не придется больше постоянно вводить имя пользователя и пароль.

Таким образом, юзеры получат возможность использовать биометрию для аутентификации в следующих сервисах: Outlook.com, Office 365, Skype, OneDrive, Cortana, Microsoft Edge, Xbox Live, Mixer, Microsoft Store, Bing и MSN.

Чтобы использовать вышеописанные возможности, пользователи должны зайти в браузере Edge на свою страницу аккаунта Microsoft. После этого нужно выбрать «Безопасность» > «Больше настроек безопасности». Там будут инструкции для настройки ключа безопасности.

Как работает такая аутентификация в деле можно посмотреть на картинке ниже:

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru