




Баг Gmail позволяет полностью скрыть адрес отправителя

Баг Gmail позволяет полностью скрыть адрес отправителя

Баг Gmail позволяет полностью скрыть адрес отправителя

В Gmail был обнаружен новый баг, который позволял скрыть адрес отправителя электронного письма. Само собой, такую особенность могли потенциально использовать киберпреступники в своих целях.

Суть эксплуатации этого недочета крылась в заполнении поля «From:» тегами вроде object, script или img. Это приводило к тому, что интерфейс отображал вместо адреса отправителя пустое поле.

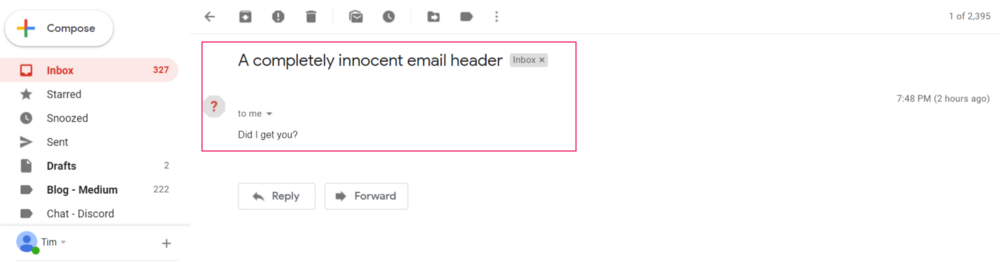
Баг обнаружил исследователь Тим Коттен. По его словам, когда Gmail имеет дело со специфически заполненным полем «From:», система просто не может отобразить информацию об отправителе. Пример:

Не поможет и открытие такого письма — адрес отправителя также будет невидимым:

Можно еще попробовать ответить на это письмо. Но и это не выход.

«Здесь Gmail полностью теряется по части того, что же ему делать дальше», — пишет Коттен в своем блоге.

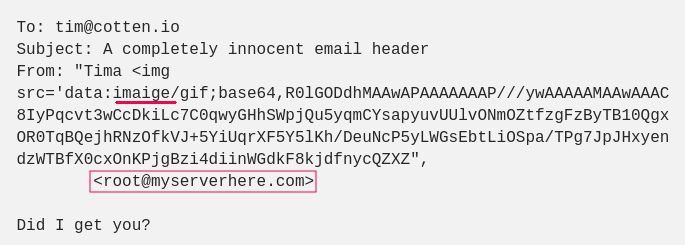
Изучив проблему, эксперт пришел к выводу, что она кроется не в заголовке, а в пользовательском интерфейсе. Если посмотреть источник, можно заметить, что адрес отправителя все же присутствует, только в конце тега img.

Однако маловероятно, что обычные пользователи будут изучать исходный код, чтобы определить адрес отправителя.

Исследователь утверждает, что отправил Google всю необходимую информацию. Однако на данном этапе добиться ответа от корпорации не удалось.

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru