



Шантажист утверждает, что взломал ProtonMail, ProtonMail отвечает — бред

Шантажист утверждает, что взломал ProtonMail, ProtonMail отвечает — бред

Шантажист утверждает, что взломал ProtonMail, ProtonMail отвечает — бред

Киберпреступник или группа киберпреступников утверждают, что им удалось взломать ProtonMail и похитить «значительную» часть важных данных. На Pastebin даже были опубликованы требования шантажистов. Однако в ProtonMail заявили, что утверждения злоумышленников — «полная чушь».

Согласно опубликованному сообщению, некто под ником AmFearLiathMor утверждает, что ему удалось взломать сервисы ProtonMail. Злоумышленник также заявил, что ProtonMail отправляет зашифрованные данные своих пользователей на американские серверы, а также злоупотребляет механизмом Subresource Integrity (SRI) для перехвата паролей пользователей.

Само сообщение выглядит больше как плохо продуманный шантаж, ближе к его концу даже создается впечатление, что это чья-то странная шутка.

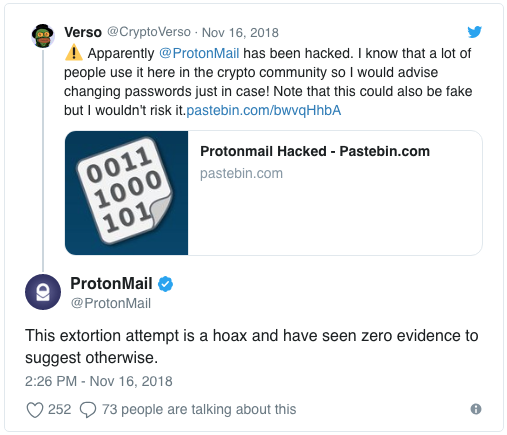
ProtonMail отреагировала в Twitter на эти заявления, назвав их «обманом»:

«Эта попытка вымогательства — просто обман. Нет никаких доказательств того, что хоть что-то из заявленного правда».

Напомним, что в июне популярный сервис веб-почты с шифрованием ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоев в работе сервиса. В сообщении компании на платформе Reddit утверждается, что эта атака отличается по своим масштабам от стандартных DDoS-атак, с которыми ProtonMail справляется ежедневно.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru