



Шантажист утверждает, что взломал ProtonMail, ProtonMail отвечает — бред

Шантажист утверждает, что взломал ProtonMail, ProtonMail отвечает — бред

Шантажист утверждает, что взломал ProtonMail, ProtonMail отвечает — бред

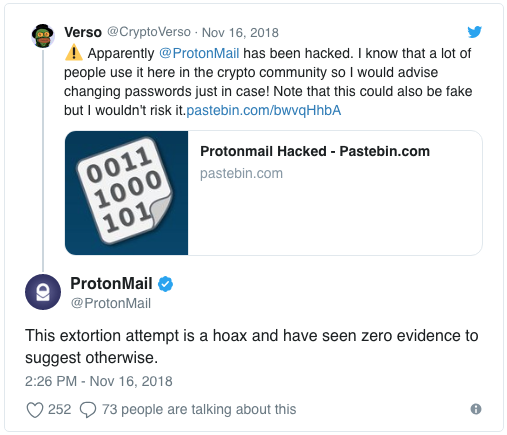
Киберпреступник или группа киберпреступников утверждают, что им удалось взломать ProtonMail и похитить «значительную» часть важных данных. На Pastebin даже были опубликованы требования шантажистов. Однако в ProtonMail заявили, что утверждения злоумышленников — «полная чушь».

Согласно опубликованному сообщению, некто под ником AmFearLiathMor утверждает, что ему удалось взломать сервисы ProtonMail. Злоумышленник также заявил, что ProtonMail отправляет зашифрованные данные своих пользователей на американские серверы, а также злоупотребляет механизмом Subresource Integrity (SRI) для перехвата паролей пользователей.

Само сообщение выглядит больше как плохо продуманный шантаж, ближе к его концу даже создается впечатление, что это чья-то странная шутка.

ProtonMail отреагировала в Twitter на эти заявления, назвав их «обманом»:

«Эта попытка вымогательства — просто обман. Нет никаких доказательств того, что хоть что-то из заявленного правда».

Напомним, что в июне популярный сервис веб-почты с шифрованием ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоев в работе сервиса. В сообщении компании на платформе Reddit утверждается, что эта атака отличается по своим масштабам от стандартных DDoS-атак, с которыми ProtonMail справляется ежедневно.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru