



Шантажист утверждает, что взломал ProtonMail, ProtonMail отвечает — бред

Шантажист утверждает, что взломал ProtonMail, ProtonMail отвечает — бред

Шантажист утверждает, что взломал ProtonMail, ProtonMail отвечает — бред

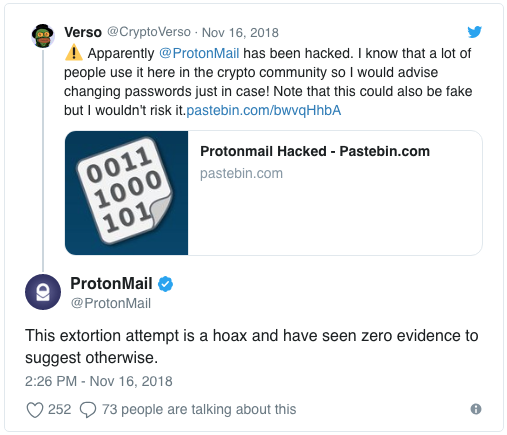
Киберпреступник или группа киберпреступников утверждают, что им удалось взломать ProtonMail и похитить «значительную» часть важных данных. На Pastebin даже были опубликованы требования шантажистов. Однако в ProtonMail заявили, что утверждения злоумышленников — «полная чушь».

Согласно опубликованному сообщению, некто под ником AmFearLiathMor утверждает, что ему удалось взломать сервисы ProtonMail. Злоумышленник также заявил, что ProtonMail отправляет зашифрованные данные своих пользователей на американские серверы, а также злоупотребляет механизмом Subresource Integrity (SRI) для перехвата паролей пользователей.

Само сообщение выглядит больше как плохо продуманный шантаж, ближе к его концу даже создается впечатление, что это чья-то странная шутка.

ProtonMail отреагировала в Twitter на эти заявления, назвав их «обманом»:

«Эта попытка вымогательства — просто обман. Нет никаких доказательств того, что хоть что-то из заявленного правда».

Напомним, что в июне популярный сервис веб-почты с шифрованием ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоев в работе сервиса. В сообщении компании на платформе Reddit утверждается, что эта атака отличается по своим масштабам от стандартных DDoS-атак, с которыми ProtonMail справляется ежедневно.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru