



Новая версия TrickBot похищает информацию о стабильности работы Windows

Новая версия TrickBot похищает информацию о стабильности работы Windows

Новая версия TrickBot похищает информацию о стабильности работы Windows

Новая версия банковского трояна TrickBot, которую недавно обнаружили эксперты, имеет весьма специфическое поведение — вредонос собирает данные средства анализа стабильности системы Windows (компонент Reliability Analysis Component или RAC). Фактически это данные об инсталляциях программ, обновлениях, ошибках в работе операционной системы и приложений, а также о различных проблемах аппаратного свойства.

Для анализа стабильности системы Windows использует запланированную задачу под названием RACAgent. Запускаясь каждый час, задание сбрасывает все собранные данные в локальный каталог. В принципе, пользователь может отключить подобный сбор данных, надо только зайти в Планировщик заданий Windows (Task Scheduler).

Стоит помнить, что после отключения Монитор стабильности системы (Reliability Monitor) более не сможет отслеживать стабильность работы вашего компьютера.

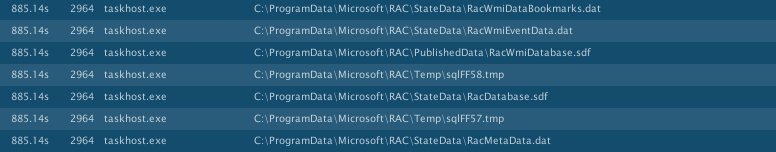
Исследователи My Online Security провели анализ фишинговой кампании, который показал, что обнаруженный на прошлой неделе вариант трояна TrickBot считывает и похищает информацию о стабильности работы системы, которая находится в директории по следующему адресу — C:\ProgramData\Microsoft\RAC\.

Эксперт в области безопасности опубликовал список файлов, за которыми охотится новая версия вредоносной программы:

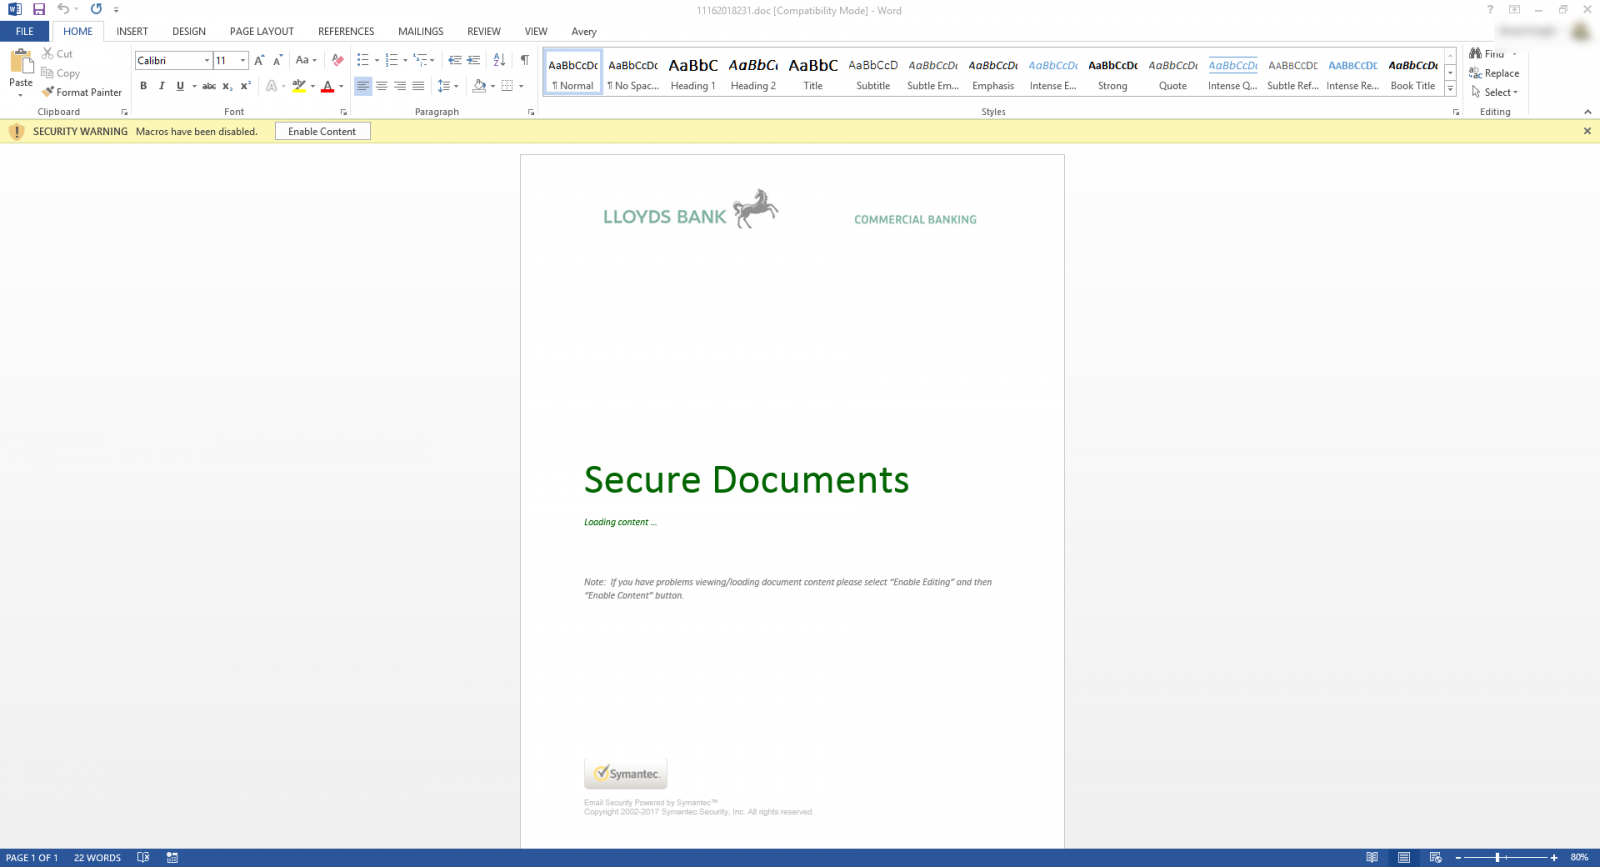
В новой кампании TrickBot распространяется в письмах, якобы отправленных банком Lloyds Bank (используется адрес donotreply@lloydsbankdocs.com). В качестве вложения прикреплен файл Word, в котором содержится логотип Lloyds Bank. Более того, злоумышленники даже поместили в документ логотип Symantec — дескать, «проверено, вирусов нет».

Несмотря на все усилия, данная версия уже детектируется как минимум 30 антивирусами на VirusTotal.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru