



Новая версия TrickBot похищает информацию о стабильности работы Windows

Новая версия TrickBot похищает информацию о стабильности работы Windows

Новая версия TrickBot похищает информацию о стабильности работы Windows

Новая версия банковского трояна TrickBot, которую недавно обнаружили эксперты, имеет весьма специфическое поведение — вредонос собирает данные средства анализа стабильности системы Windows (компонент Reliability Analysis Component или RAC). Фактически это данные об инсталляциях программ, обновлениях, ошибках в работе операционной системы и приложений, а также о различных проблемах аппаратного свойства.

Для анализа стабильности системы Windows использует запланированную задачу под названием RACAgent. Запускаясь каждый час, задание сбрасывает все собранные данные в локальный каталог. В принципе, пользователь может отключить подобный сбор данных, надо только зайти в Планировщик заданий Windows (Task Scheduler).

Стоит помнить, что после отключения Монитор стабильности системы (Reliability Monitor) более не сможет отслеживать стабильность работы вашего компьютера.

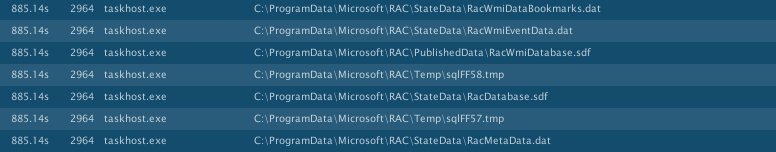
Исследователи My Online Security провели анализ фишинговой кампании, который показал, что обнаруженный на прошлой неделе вариант трояна TrickBot считывает и похищает информацию о стабильности работы системы, которая находится в директории по следующему адресу — C:\ProgramData\Microsoft\RAC\.

Эксперт в области безопасности опубликовал список файлов, за которыми охотится новая версия вредоносной программы:

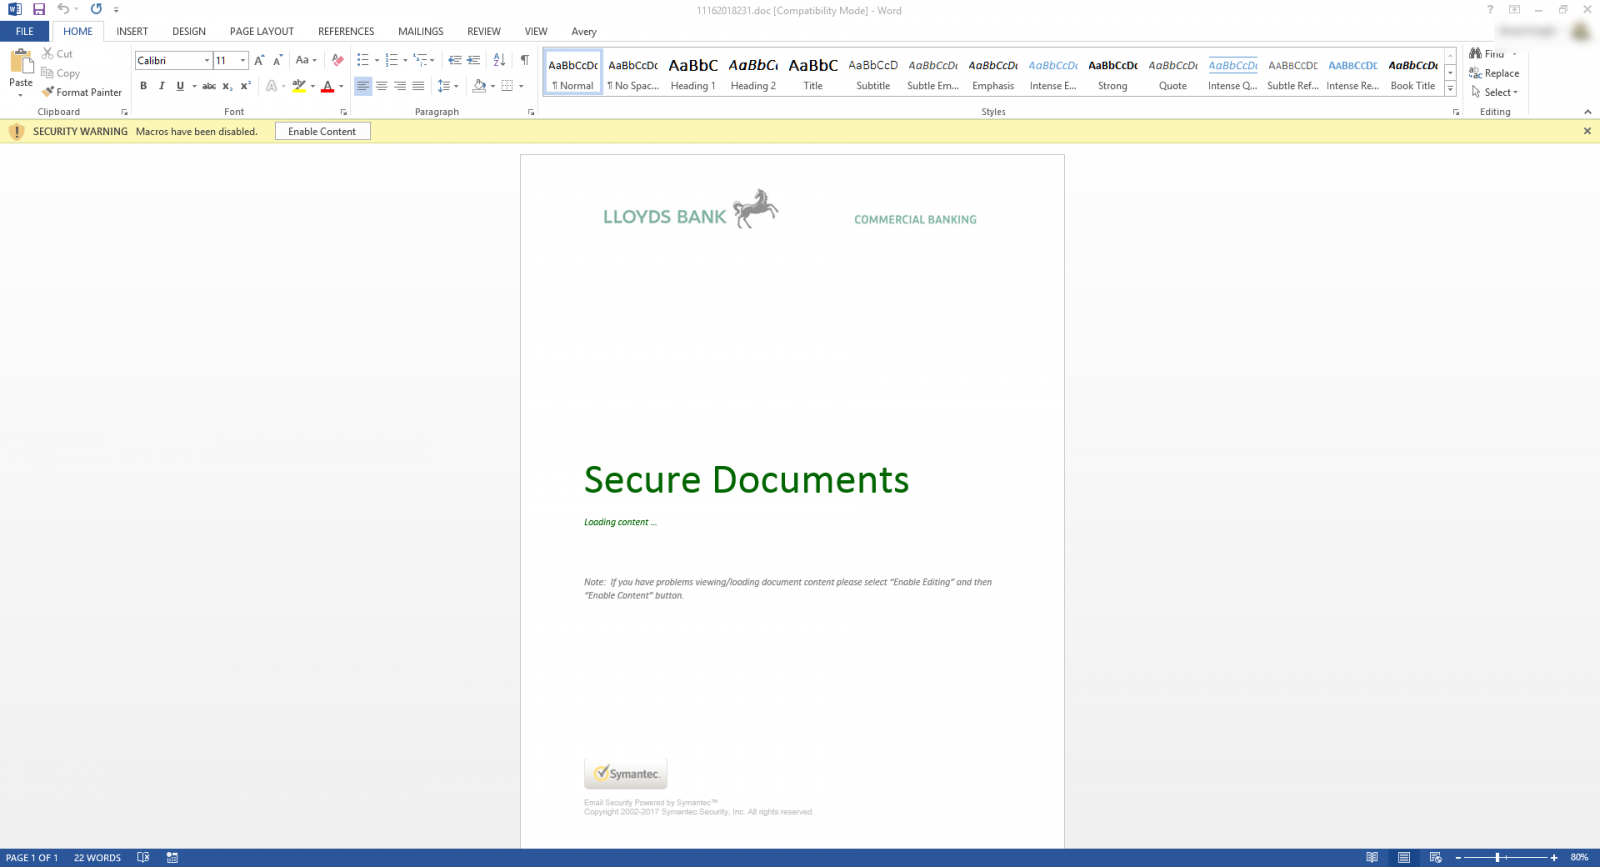
В новой кампании TrickBot распространяется в письмах, якобы отправленных банком Lloyds Bank (используется адрес donotreply@lloydsbankdocs.com). В качестве вложения прикреплен файл Word, в котором содержится логотип Lloyds Bank. Более того, злоумышленники даже поместили в документ логотип Symantec — дескать, «проверено, вирусов нет».

Несмотря на все усилия, данная версия уже детектируется как минимум 30 антивирусами на VirusTotal.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru