



Одного из крупнейших хостеров дарквеба взломали и вывели офлайн

Одного из крупнейших хостеров дарквеба взломали и вывели офлайн

Одного из крупнейших хостеров дарквеба взломали и вывели офлайн

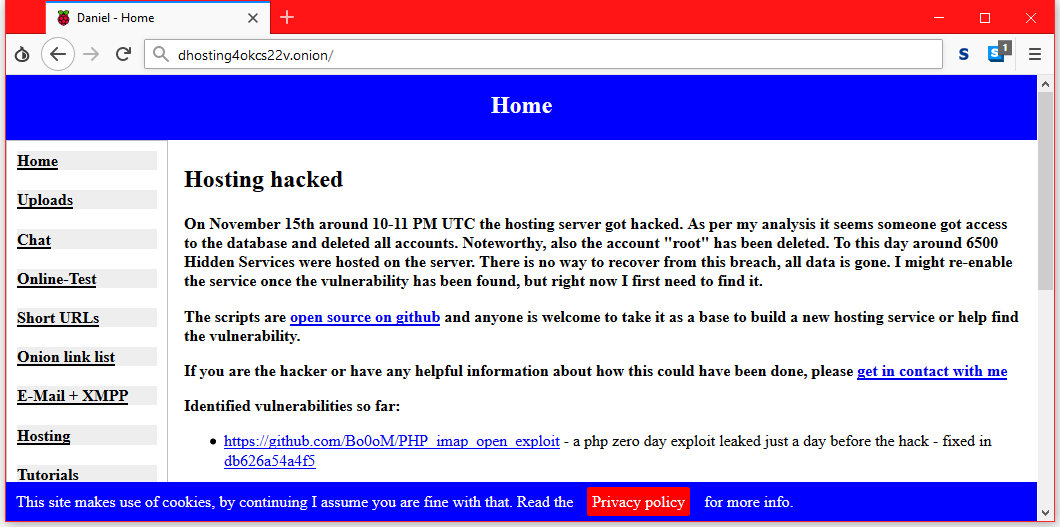
Киберпреступники взломали одного из крупнейших хостеров дарквеба (Dark Web) — Daniel's Hosting. По словам Даниэля Винзена, разработчика и представителя хостера, инцидент произошел на прошлой неделе, 15 ноября.

Стоит отметить, что действия злоумышленников носили скорее деструктивный характер. Сразу после вторжения сайт был отключен.

«Согласно моему анализу, кто-то получил доступ к базе данных и удалил все аккаунты», — сообщил Винзен.

По словам разработчика, root-аккаунт сервера был также удален. Таким образом, более 6 500 сервисов дарквеба, которые использовали эту платформу, прекратили свое существование.

«К сожалению, все данные безвозвратно потеряны, так как бэкапов не было», — продолжает представитель хостера. — «Я верну хостинг к жизни сразу после того, как уязвимость, через которую проникли злоумышленники, будет обнаружена и устранена».

«На данный момент я не успел полностью проанализировать файлы логов, однако по предварительному анализу могу заявить, что киберпреступник каким-то образом получил права администратора базы данных».

«Нет никаких доказательств того, что атакующий получил доступ к системе или учетным записям. Кроме конфигурационных файлов сервера никакие данные не пострадали».

Чуть позже Винзен обнаружил уязвимость — 0-day в PHP. Детали этой бреши известны уже около месяца, информация «гуляет» на российских форумах, посвященных кодированию на PHP. Однако широкую огласку проблема безопасности получила 14 ноября — как раз за день до взлома Daniel's Hosting.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru