



Одного из крупнейших хостеров дарквеба взломали и вывели офлайн

Одного из крупнейших хостеров дарквеба взломали и вывели офлайн

Одного из крупнейших хостеров дарквеба взломали и вывели офлайн

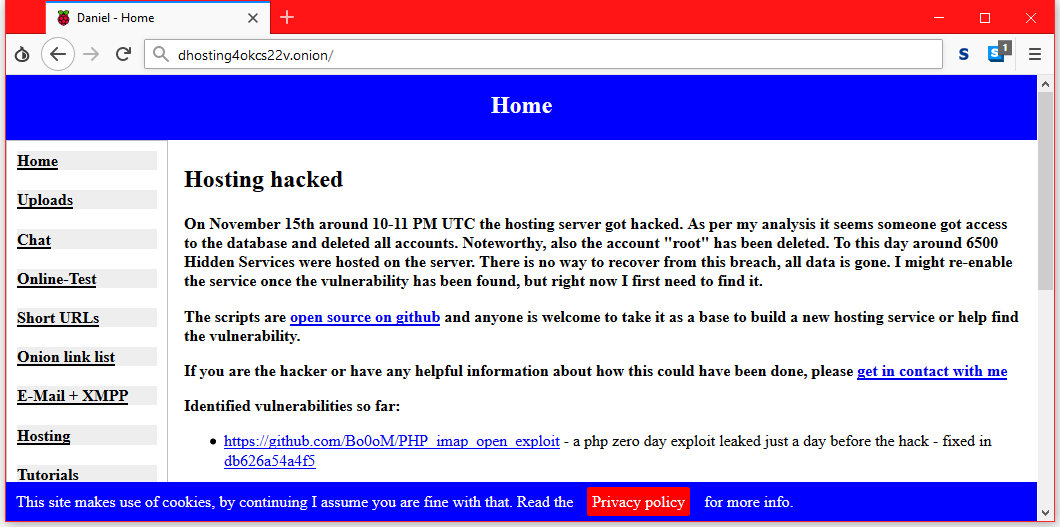
Киберпреступники взломали одного из крупнейших хостеров дарквеба (Dark Web) — Daniel's Hosting. По словам Даниэля Винзена, разработчика и представителя хостера, инцидент произошел на прошлой неделе, 15 ноября.

Стоит отметить, что действия злоумышленников носили скорее деструктивный характер. Сразу после вторжения сайт был отключен.

«Согласно моему анализу, кто-то получил доступ к базе данных и удалил все аккаунты», — сообщил Винзен.

По словам разработчика, root-аккаунт сервера был также удален. Таким образом, более 6 500 сервисов дарквеба, которые использовали эту платформу, прекратили свое существование.

«К сожалению, все данные безвозвратно потеряны, так как бэкапов не было», — продолжает представитель хостера. — «Я верну хостинг к жизни сразу после того, как уязвимость, через которую проникли злоумышленники, будет обнаружена и устранена».

«На данный момент я не успел полностью проанализировать файлы логов, однако по предварительному анализу могу заявить, что киберпреступник каким-то образом получил права администратора базы данных».

«Нет никаких доказательств того, что атакующий получил доступ к системе или учетным записям. Кроме конфигурационных файлов сервера никакие данные не пострадали».

Чуть позже Винзен обнаружил уязвимость — 0-day в PHP. Детали этой бреши известны уже около месяца, информация «гуляет» на российских форумах, посвященных кодированию на PHP. Однако широкую огласку проблема безопасности получила 14 ноября — как раз за день до взлома Daniel's Hosting.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru