



Одного из крупнейших хостеров дарквеба взломали и вывели офлайн

Одного из крупнейших хостеров дарквеба взломали и вывели офлайн

Одного из крупнейших хостеров дарквеба взломали и вывели офлайн

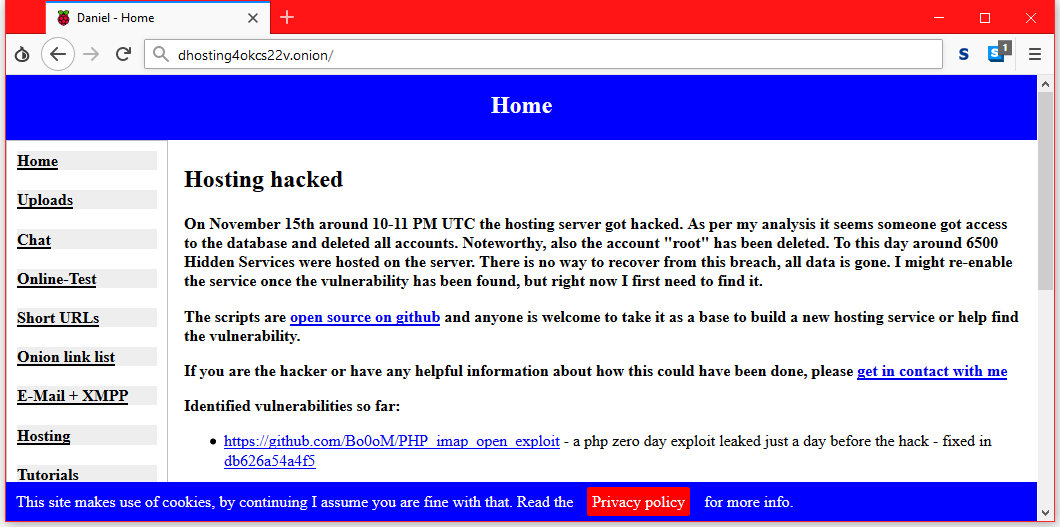
Киберпреступники взломали одного из крупнейших хостеров дарквеба (Dark Web) — Daniel's Hosting. По словам Даниэля Винзена, разработчика и представителя хостера, инцидент произошел на прошлой неделе, 15 ноября.

Стоит отметить, что действия злоумышленников носили скорее деструктивный характер. Сразу после вторжения сайт был отключен.

«Согласно моему анализу, кто-то получил доступ к базе данных и удалил все аккаунты», — сообщил Винзен.

По словам разработчика, root-аккаунт сервера был также удален. Таким образом, более 6 500 сервисов дарквеба, которые использовали эту платформу, прекратили свое существование.

«К сожалению, все данные безвозвратно потеряны, так как бэкапов не было», — продолжает представитель хостера. — «Я верну хостинг к жизни сразу после того, как уязвимость, через которую проникли злоумышленники, будет обнаружена и устранена».

«На данный момент я не успел полностью проанализировать файлы логов, однако по предварительному анализу могу заявить, что киберпреступник каким-то образом получил права администратора базы данных».

«Нет никаких доказательств того, что атакующий получил доступ к системе или учетным записям. Кроме конфигурационных файлов сервера никакие данные не пострадали».

Чуть позже Винзен обнаружил уязвимость — 0-day в PHP. Детали этой бреши известны уже около месяца, информация «гуляет» на российских форумах, посвященных кодированию на PHP. Однако широкую огласку проблема безопасности получила 14 ноября — как раз за день до взлома Daniel's Hosting.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru