



Firefox будет уведомлять пользователей о недавно взломанных сайтах

Firefox будет уведомлять пользователей о недавно взломанных сайтах

Firefox будет уведомлять пользователей о недавно взломанных сайтах

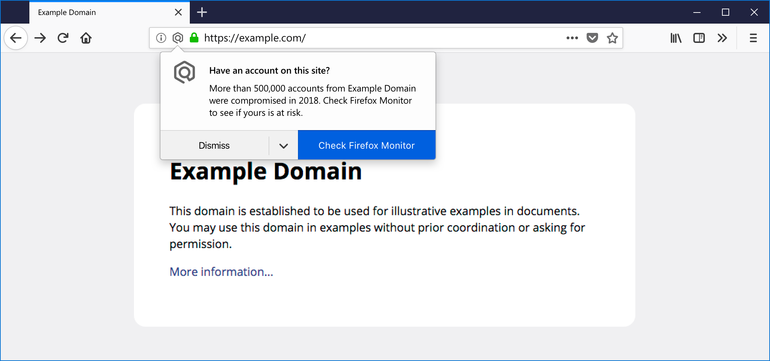
Mozilla интегрирует свой недавно запущенный сервис оповещения об утечках в десктопную версию браузера Firefox. Речь идет о Firefox Monitor, который начал работать в сентябре, этот сервис позволяет пользователям ввести свой адрес электронной почты, чтобы проверить его в базах данных утечек.

Для своей работы Firefox Monitor использует знаменитую базу утечек от австралийского исследователя Троя Ханта — Have I Been Pwned (HIBP).

Юзерам также предоставляется возможность подписаться на уведомления от Firefox Monitor. То есть сервис уведомит пострадавших, если их учетные данные будут замечены в какой-либо из утечек.

Ранее возникали вопросы — насколько полезен будет Firefox Monitor. Ведь пользователи точно так же могут подписаться на уведомления об утечках на сайте Have I Been Pwned. Однако Mozilla расширила возможности Firefox Monitor, добавив новый вид уведомлений об утечках, которые теперь будут появляться непосредственно в браузере.

Новая функция станет доступна в течение следующих нескольких недель. Уведомления будут появляться при посещении пользователем определенного веб-сайта, который был замечен в утечках информации.

Как пишет компания, уведомления в браузере будут приходить для тех сайтов, утечки которых произошли за последние 12 месяцев. Это поможет пользователям осторожнее вводить на таких ресурсах любую личную информацию.

Трой Хант, создатель Have I Been Pwned, в июне в своем блоге сообщил, что его сервис будет использоваться компанией Mozilla, разрабатывающей популярный браузер Firefox. Для этих целей был создан специальный веб-сайт Firefox Monitor.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru