



Firefox будет уведомлять пользователей о недавно взломанных сайтах

Firefox будет уведомлять пользователей о недавно взломанных сайтах

Firefox будет уведомлять пользователей о недавно взломанных сайтах

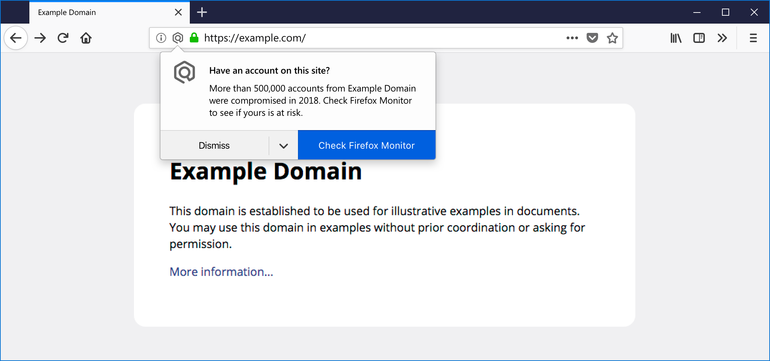
Mozilla интегрирует свой недавно запущенный сервис оповещения об утечках в десктопную версию браузера Firefox. Речь идет о Firefox Monitor, который начал работать в сентябре, этот сервис позволяет пользователям ввести свой адрес электронной почты, чтобы проверить его в базах данных утечек.

Для своей работы Firefox Monitor использует знаменитую базу утечек от австралийского исследователя Троя Ханта — Have I Been Pwned (HIBP).

Юзерам также предоставляется возможность подписаться на уведомления от Firefox Monitor. То есть сервис уведомит пострадавших, если их учетные данные будут замечены в какой-либо из утечек.

Ранее возникали вопросы — насколько полезен будет Firefox Monitor. Ведь пользователи точно так же могут подписаться на уведомления об утечках на сайте Have I Been Pwned. Однако Mozilla расширила возможности Firefox Monitor, добавив новый вид уведомлений об утечках, которые теперь будут появляться непосредственно в браузере.

Новая функция станет доступна в течение следующих нескольких недель. Уведомления будут появляться при посещении пользователем определенного веб-сайта, который был замечен в утечках информации.

Как пишет компания, уведомления в браузере будут приходить для тех сайтов, утечки которых произошли за последние 12 месяцев. Это поможет пользователям осторожнее вводить на таких ресурсах любую личную информацию.

Трой Хант, создатель Have I Been Pwned, в июне в своем блоге сообщил, что его сервис будет использоваться компанией Mozilla, разрабатывающей популярный браузер Firefox. Для этих целей был создан специальный веб-сайт Firefox Monitor.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru