



Firefox будет уведомлять пользователей о недавно взломанных сайтах

Firefox будет уведомлять пользователей о недавно взломанных сайтах

Firefox будет уведомлять пользователей о недавно взломанных сайтах

Mozilla интегрирует свой недавно запущенный сервис оповещения об утечках в десктопную версию браузера Firefox. Речь идет о Firefox Monitor, который начал работать в сентябре, этот сервис позволяет пользователям ввести свой адрес электронной почты, чтобы проверить его в базах данных утечек.

Для своей работы Firefox Monitor использует знаменитую базу утечек от австралийского исследователя Троя Ханта — Have I Been Pwned (HIBP).

Юзерам также предоставляется возможность подписаться на уведомления от Firefox Monitor. То есть сервис уведомит пострадавших, если их учетные данные будут замечены в какой-либо из утечек.

Ранее возникали вопросы — насколько полезен будет Firefox Monitor. Ведь пользователи точно так же могут подписаться на уведомления об утечках на сайте Have I Been Pwned. Однако Mozilla расширила возможности Firefox Monitor, добавив новый вид уведомлений об утечках, которые теперь будут появляться непосредственно в браузере.

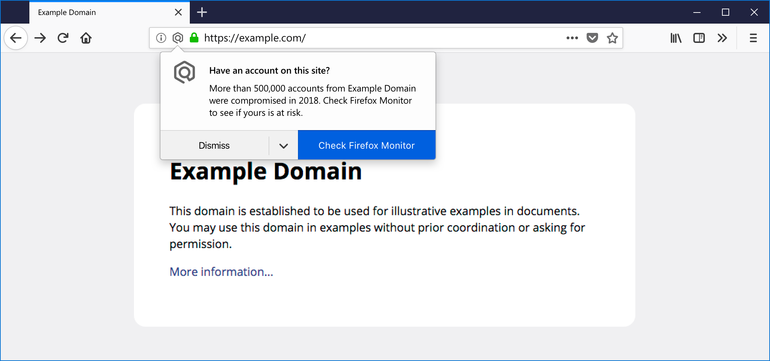
Новая функция станет доступна в течение следующих нескольких недель. Уведомления будут появляться при посещении пользователем определенного веб-сайта, который был замечен в утечках информации.

Как пишет компания, уведомления в браузере будут приходить для тех сайтов, утечки которых произошли за последние 12 месяцев. Это поможет пользователям осторожнее вводить на таких ресурсах любую личную информацию.

Трой Хант, создатель Have I Been Pwned, в июне в своем блоге сообщил, что его сервис будет использоваться компанией Mozilla, разрабатывающей популярный браузер Firefox. Для этих целей был создан специальный веб-сайт Firefox Monitor.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru