



Обнаружены 7 новых вариантов атак Meltdown и Spectre на процессоры

Обнаружены 7 новых вариантов атак Meltdown и Spectre на процессоры

Обнаружены 7 новых вариантов атак Meltdown и Spectre на процессоры

Команда из девяти специалистов обнаружила семь новых векторов для CPU-атак. Все три проблемы затрагивают процессоры AMD, ARM и Intel. Две из них являются вариациями Meltdown, остальные пять — вариациями оригинальной Spectre.

На новые уязвимости эксперты наткнулись в процессе тестирования безопасности механизма спекулятивного выполнения — функции, которой оснащен любой современный процессор. По словам команды исследователей, им удалось создать код proof-of-concept и продемонстрировать наличие проблем безопасности.

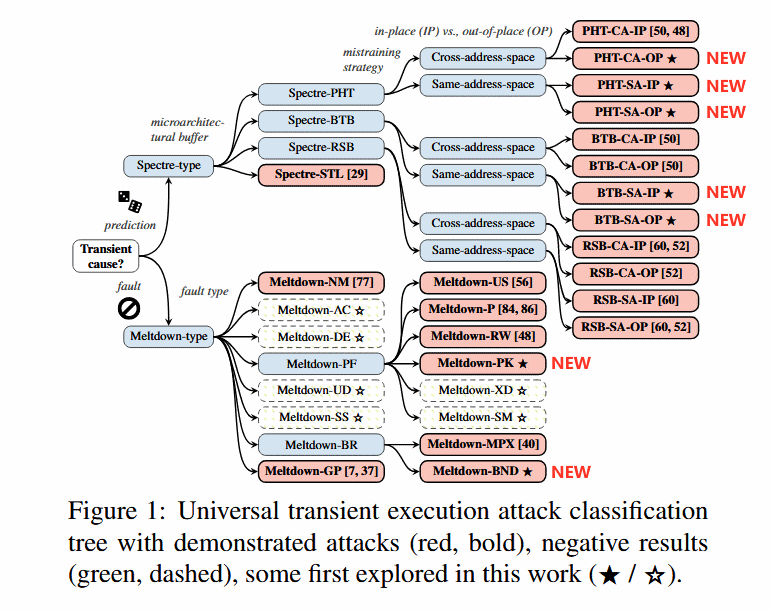
В ходе своего тестирования эксперты также пытались доказать существование еще шести других Meltdown-брешей. Однако им это не удалось, согласно опубликованной инфографике:

Однако были выявлены две новые уязвимости типа Meltdown, которые могут позволить атакующему получить доступ к памяти и данным других приложений. Первая атака — Meltdown-PK — затрагивает только процессоры от Intel.

Благодаря ей злоумышленник может обойти ограничения, установленные с помощью ключей защиты памяти (PKU, Protection Keys for Userspace).

Вторая — Meltdown-BR — угрожает как процессорам Intel, так и CPU от AMD. Проблема связана с инструкциями проверки границ, которые могут допустить утечку после спекулятивного выполнения.

Что касается проблем касса Spectre, три из них используют таблицу с историей шаблонов переходов — Spectre-PHT-CA-OP, Spectre-PHT-CA-IP и Spectre-PHT-SA-OP. Из них Spectre-PHT-CA-OP поможет получить доступ к произвольным областям памяти. Подвержены процессоры AMD, ARM и Intel.

Оставшиеся две — Spectre-BTB-SA-IP, Spectre-BTB-SA-OP — представляют собой относительно новые вариации атак на буфер предсказания ветвления. Затронуты процессоры AMD, ARM и Intel. Эти бреши позволяют атакующему получит доступ к памяти приложений одного уровня.

С полным исследованием специалистов можно ознакомиться по этой ссылке (PDF).

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru