



Баг Facebook позволял сайтам получать данные профилей пользователей

Баг Facebook позволял сайтам получать данные профилей пользователей

Баг Facebook позволял сайтам получать данные профилей пользователей

Facebook исправила очередной баг, который позволял любому веб-сайту извлекать некоторую информацию из профиля пользователя — например, «лайки» и интересы. При этом пользователь ничего не знал о таком сборе данных.

Проблему обнаружил Рон Масас, исследователь в области кибербезопасности из компании Imperva. Специалист обратил внимание, что данные профилей социальной сети недостаточно хорошо защищены от CSRF-атак.

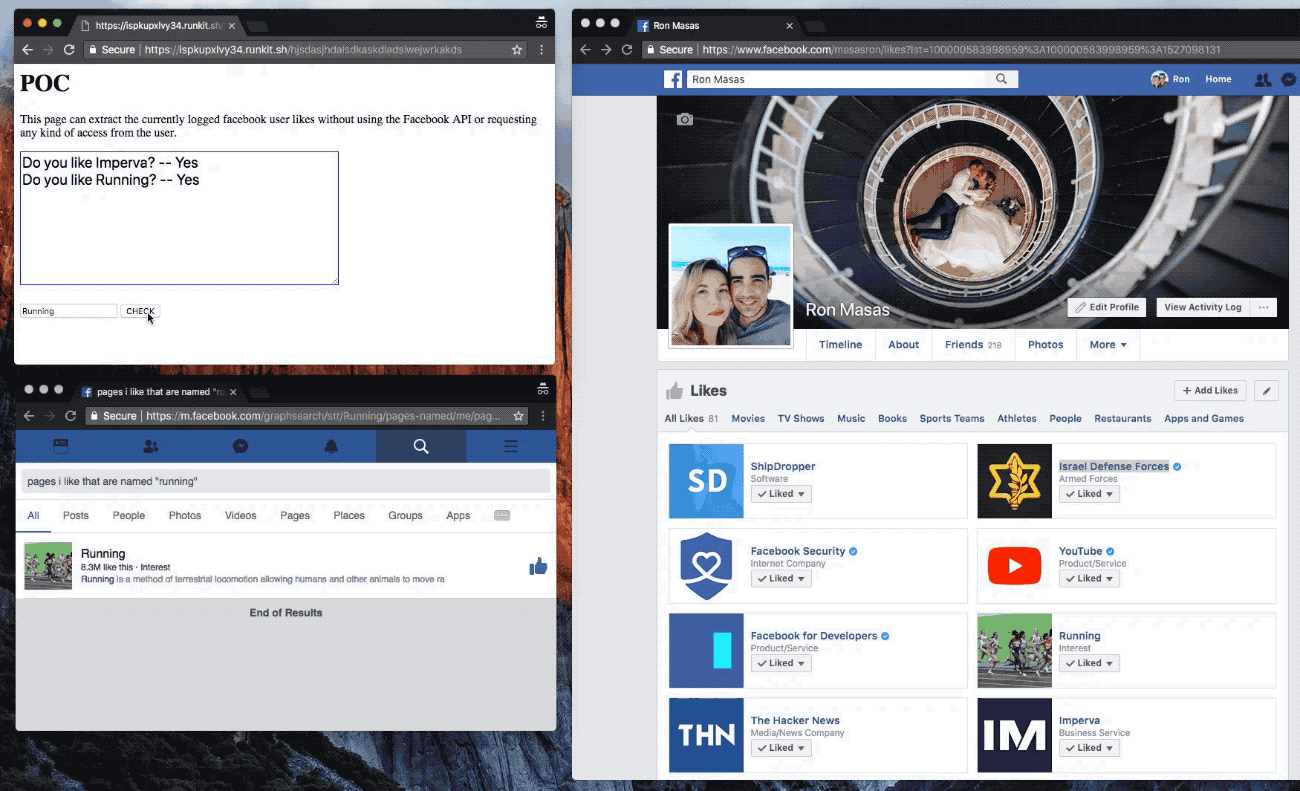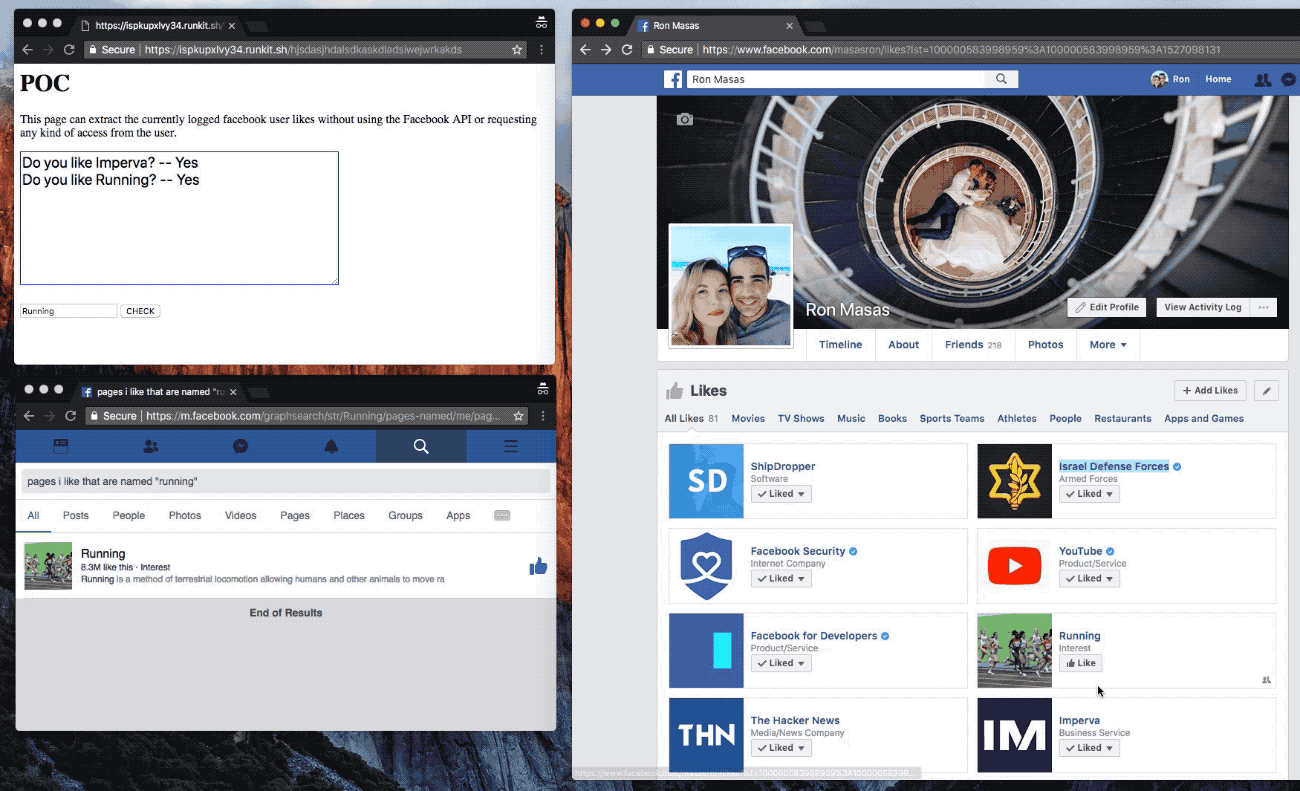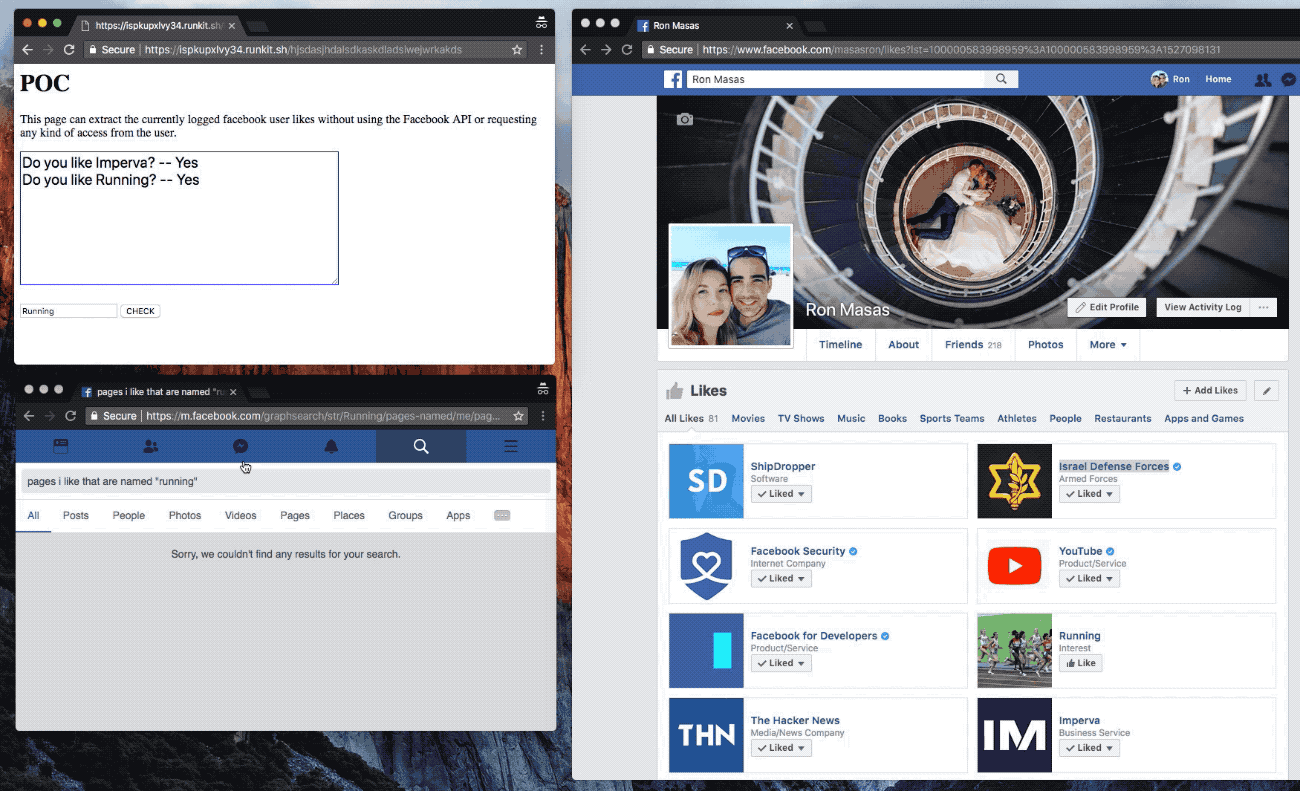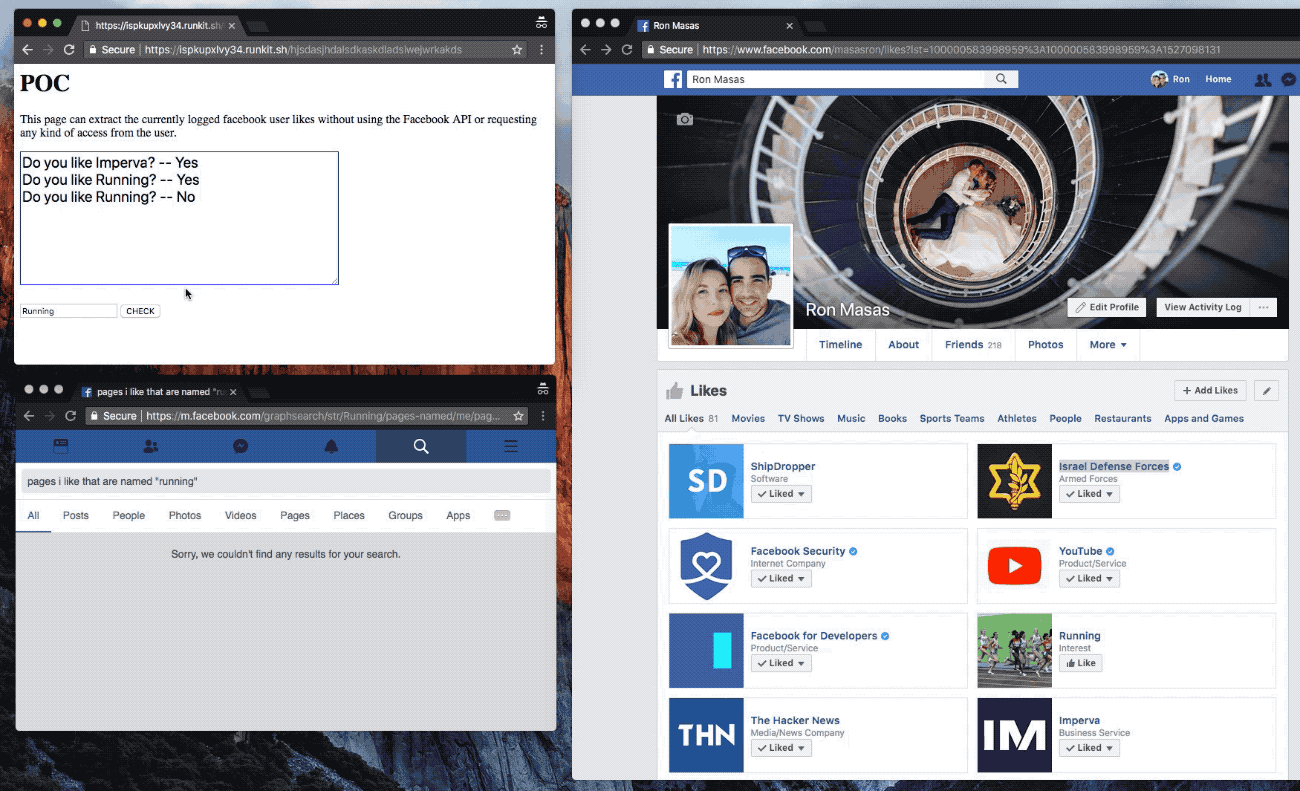
Другими словами, любой веб-ресурс мог тайно получить некий набор данных вашей учетной записи на Facebook в другой вкладке браузера. Масас продемонстрировал, как злонамеренный сайт может встроить IFRAME, чтобы тайно собирать информацию.

«Такая техника позволяет информации пользователя переходить от одного домена к другому. Это значит, что атакующий потенциально мог собирать информацию о пользователе социальной сети и его друзьях, если этот юзер посетит определенный сайт», — говорит исследователь.

Вредоносный сайт в этом случае мог инициировать несколько поисковых запросов Facebook в новой вкладке браузера. Ответы на эти запросы могли содержать значения «да» и «нет» — например: «пользователю нравится данная страница?» > «да».

Масас также отметил, что запросы могли возвращать и более сложные значения — друзей определенного пользователя (включая имена), публикации пользователя с определенными ключевыми словами и тому подобное.

«Уязвимость раскрывала интересы пользователя и его друзей, даже если его настройки приватности позволяли видеть их только друзьям», — объясняет специалист.

Imperva сообщила Facebook о проблеме в мае, после чего социальная сеть быстро приняла меры, реализовав защиту от атак CSRF. Исследователи получили по $8 000 за найденную брешь.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru