



На GitHub опубликована связка эксплойтов для компрометации ядра macOS

На GitHub опубликована связка эксплойтов для компрометации ядра macOS

На GitHub опубликована связка эксплойтов для компрометации ядра macOS

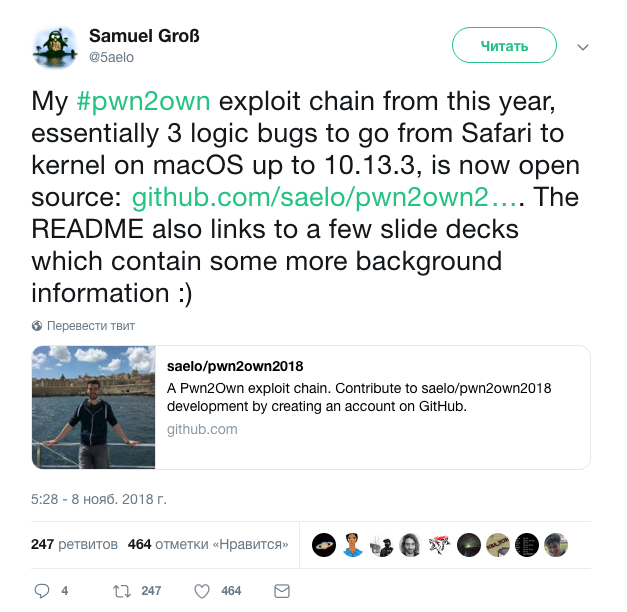
Исследователь в области безопасности опубликовал цепочку эксплойтов, которые используют три бага для компрометации продуктов Apple, начиная от Safari и заканчивая ядром macOS вплоть до версии 10.13.3.

О публикации исходного кода эксплойта на GitHub эксперт Samuel Groß сообщил в Twitter. Помимо самого кода, там содержится файл README с дополнительной информацией.

Цепь действует следующим образом: эксплуатируется уязвимость удаленного выполнения кода в Safari > осуществляется «побег из песочницы» (sandbox escape) > эксплуатируется проблема локального повышения привилегий в ядре macOS 10.13.3.

Таким образом, связка эксплойтов использует три разных бага — от JavaScript-кода, который выполняется внутри Safari, до выполнения кода уровня ядра. Вот эти три проблемы безопасности:

  1. Некорректная оптимизация в DFG JIT, ее можно использовать для создания путаницы ввода.
  2. Отсутствие проверки песочницы в launchd, эта брешь позволяет запускать произвольные процессы вне песочницы.
  3. Логическая дыра в XNU, приводит к Man-in-the-Middle.

Развернуть эксплойт можно в шесть этапов.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru