



0-day недостаток в VirtualBox позволяет обойти виртуальную среду

0-day недостаток в VirtualBox позволяет обойти виртуальную среду

0-day недостаток в VirtualBox позволяет обойти виртуальную среду

Российский исследователь уязвимостей и создатель эксплойтов Сергей Зеленюк опубликовал подробную информацию о 0-day уязвимости в VirtualBox, которая включает пошаговую инструкцию эксплуатации этого бага.

Успешная эксплуатация этого недостатка позволяет атакующему «выбраться» за пределы виртуальной среды и получить привилегии уровня Ring 3 (третье кольцо, используется для большинства программ с наименьшими привилегиями в системе).

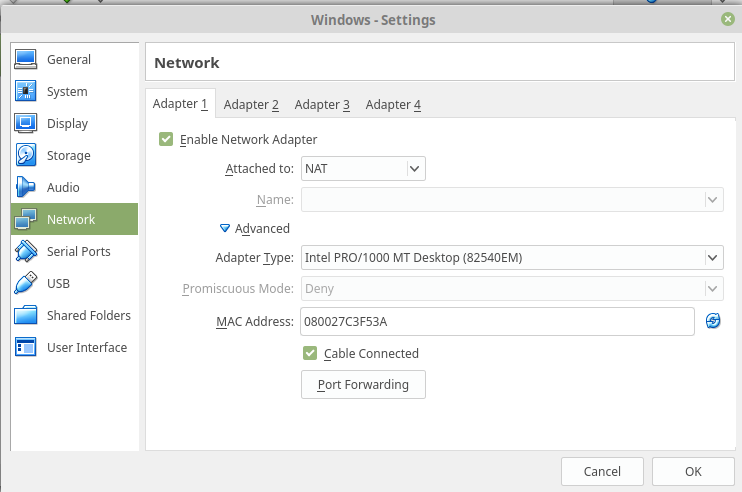
Зеленюк обнаружил, что ошибку можно воспроизвести на виртуальных машинах с настройкой Intel PRO/1000 MT Desktop (82540EM) в качестве сетевого адаптера в Network Address Translation (NAT). Это настройка по умолчанию, она позволяет гостевой системе получить доступ к внешним сетям.

«Intel PRO/1000 MT Desktop (82540EM) содержит уязвимость, которая позволяет злоумышленнику с root-привилегиями в системе выбраться за пределы виртуальной машины и получить права уровня ring3 хоста», — пишет Зеленюк в своем отчете.

«Далее атакующий может использовать существующие техники для повышения привилегий до уровня ring0 через /dev/vboxdrv».

Написанный специалистом эксплойт опирается на два условия переполнения буфера. Поскольку изначально злоумышленнику будет доступен только уровень Ring 3, потребуется эскалация привилегий для получения контроля над операционной системой-хостом. Таким образом, атакующий должен использовать связку брешей.

Зеленюк утверждает, что его эксплойт «100 % рабочий». В качестве подтверждения даже было опубликовано видео, доказывающее это утверждение:

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru