



0-day недостаток в VirtualBox позволяет обойти виртуальную среду

0-day недостаток в VirtualBox позволяет обойти виртуальную среду

0-day недостаток в VirtualBox позволяет обойти виртуальную среду

Российский исследователь уязвимостей и создатель эксплойтов Сергей Зеленюк опубликовал подробную информацию о 0-day уязвимости в VirtualBox, которая включает пошаговую инструкцию эксплуатации этого бага.

Успешная эксплуатация этого недостатка позволяет атакующему «выбраться» за пределы виртуальной среды и получить привилегии уровня Ring 3 (третье кольцо, используется для большинства программ с наименьшими привилегиями в системе).

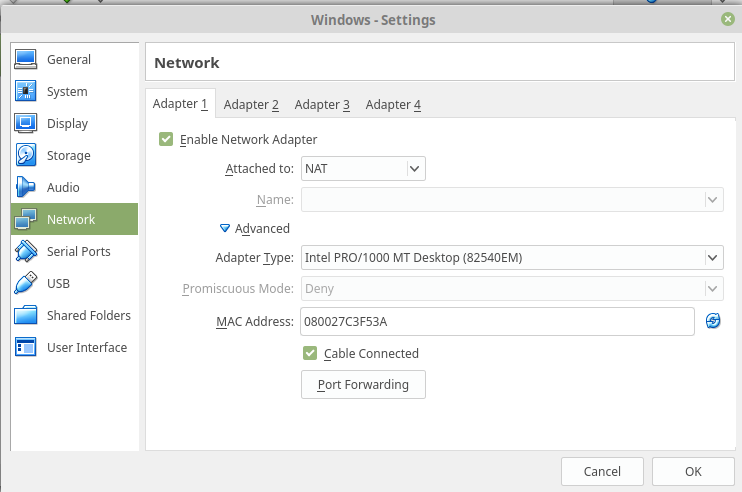
Зеленюк обнаружил, что ошибку можно воспроизвести на виртуальных машинах с настройкой Intel PRO/1000 MT Desktop (82540EM) в качестве сетевого адаптера в Network Address Translation (NAT). Это настройка по умолчанию, она позволяет гостевой системе получить доступ к внешним сетям.

«Intel PRO/1000 MT Desktop (82540EM) содержит уязвимость, которая позволяет злоумышленнику с root-привилегиями в системе выбраться за пределы виртуальной машины и получить права уровня ring3 хоста», — пишет Зеленюк в своем отчете.

«Далее атакующий может использовать существующие техники для повышения привилегий до уровня ring0 через /dev/vboxdrv».

Написанный специалистом эксплойт опирается на два условия переполнения буфера. Поскольку изначально злоумышленнику будет доступен только уровень Ring 3, потребуется эскалация привилегий для получения контроля над операционной системой-хостом. Таким образом, атакующий должен использовать связку брешей.

Зеленюк утверждает, что его эксплойт «100 % рабочий». В качестве подтверждения даже было опубликовано видео, доказывающее это утверждение:

Россиянку оштрафовали на 30 тыс. руб. и лишили iPhone за ИИ-фото медведя

Жительницу села Дульдурга в Забайкальском крае оштрафовали на 30 тыс. рублей за публикацию сгенерированной ИИ фотографии медведя. Одним штрафом история не закончилась: суд также постановил конфисковать iPhone 11 как предмет административного правонарушения.

Об этом сообщила администрация Дульдургинского округа в мессенджере МАКС. Женщину признали виновной по части 9 статьи 13.15 КоАП РФ — за распространение заведомо недостоверной общественно значимой информации под видом достоверных сообщений.

По данным Chita.ru, жительница заранее знала, что фотография ненастоящая. Несмотря на это, изображение отправилось гулять по Сети, а 10 сентября его якобы даже использовали в канале Министерства природных ресурсов Забайкальского края в МАКС.

Местная администрация после решения суда отдельно предупредила жителей об ответственности за публикацию созданных нейросетями фейковых изображений. Посыл такой: если ИИ нарисовал медведя, это ещё не значит, что его нужно немедленно выпускать в местные паблики.

История выглядит почти комично, но последствия оказались вполне материальными: 30 тыс. рублей штрафа и конфискованный смартфон. При этом сообщения о появлении настоящих медведей возле населённых пунктов региона продолжают проверять охотоведы.

Так что теперь специалистам приходится разбираться не только со следами диких животных, но и с цифровыми отпечатками нейросетей.

RSS: Новости на портале Anti-Malware.ru