



Мошенники прикрылись в Twitter Илоном Маском и заработали $180 000

Мошенники прикрылись в Twitter Илоном Маском и заработали $180 000

Мошенники прикрылись в Twitter Илоном Маском и заработали $180 000

В Сети обнаружена новая интересная мошенническая кампания. Стоящие за ней злоумышленники используют личность Илона Маска и взломанные аккаунты Twitter, их дневная выручка составила 28 биткинов (или 180 000 долларов).

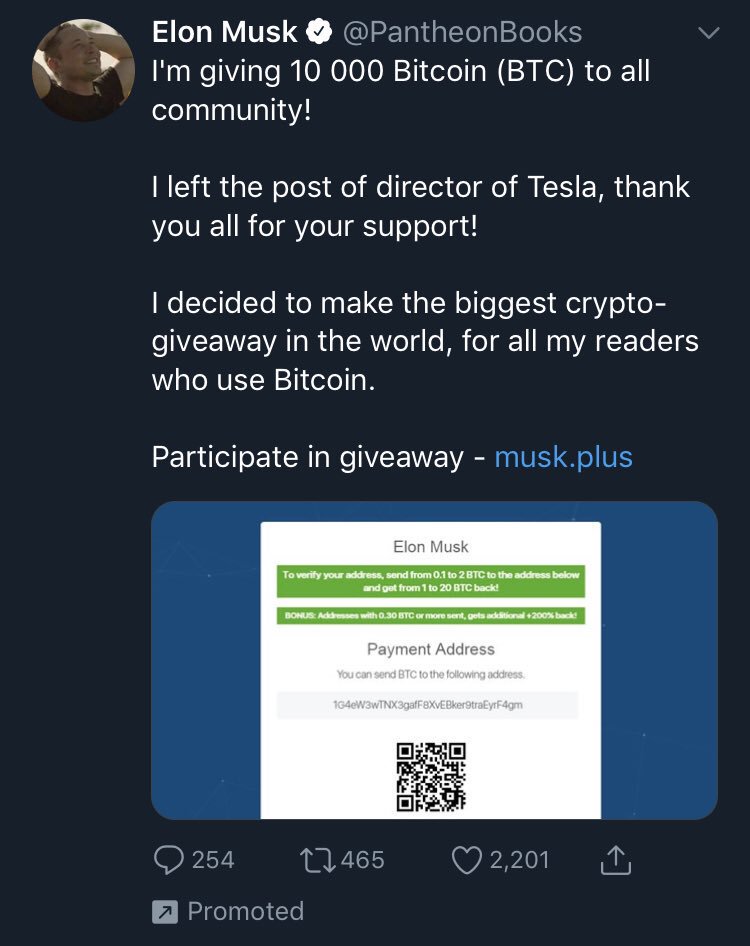
Мошенники начинали свою схему со взлома любой подтвержденной учетной записи Twitter, после чего меняли ее имя на «Elon Musk». Далее злоумышленники размещали от лица Маска информацию о «крупнейшей в истории раздаче биткоинов» — 10 000 цифровых монет.

«Я раздаю 10 000 биткоинов (BTC) сообществу», — гласил взломанный аккаунт.

Хуже всего, что подобный пост даже продвигался с помощью рекламной системы Twitter. Это позволило охватить большую аудиторию доверчивых пользователей, а также придать твиту легитимность.

Также мошенники размещали информацию о сайтах musk[.]plus, musk[.]fund и spacex[.]plus, на них пользователи должны были отправить от 0,1 до 3 биткоинов, чтобы получить в ответ гораздо больше.

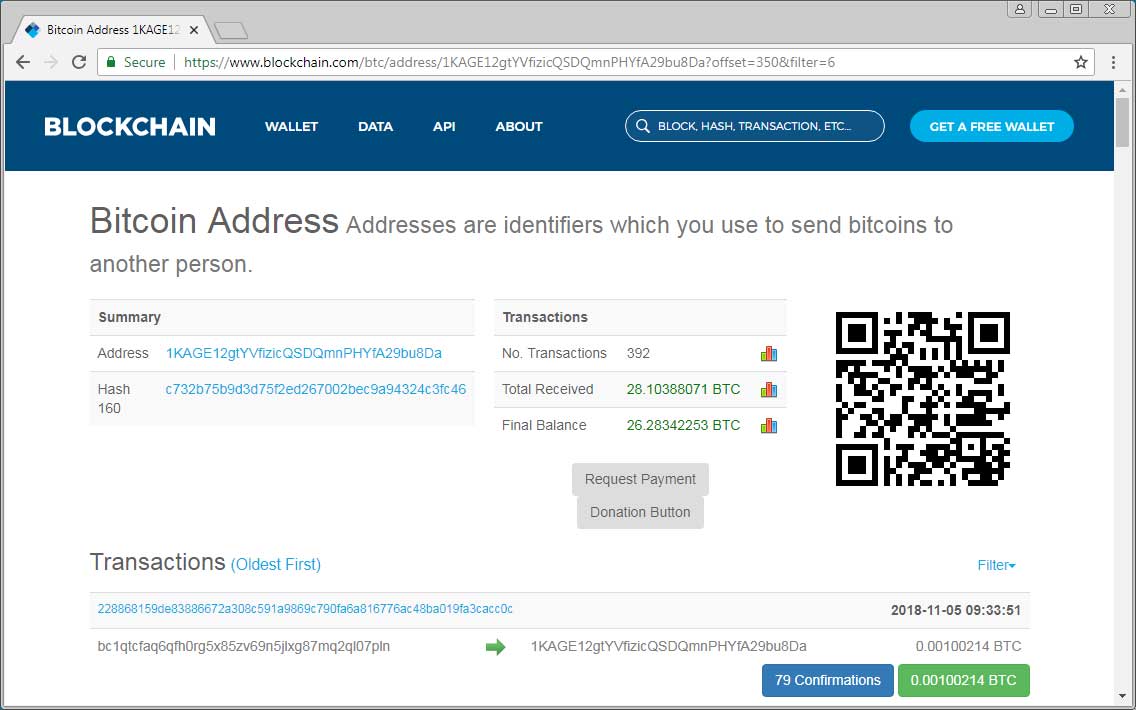
Удивительно, но за всего один лишь день мошенники получили 392 транзакций, что позволило им заработать 28 биткоинов или 180 000 в долларах США.

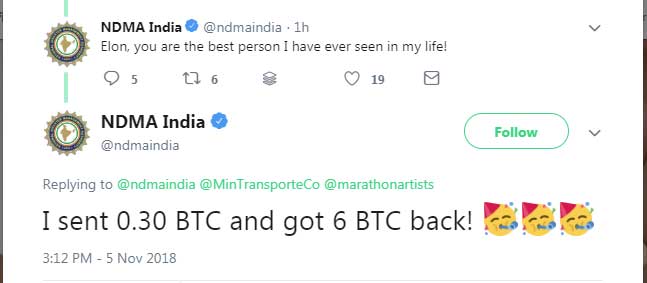
В целях продвижения своей кампании злоумышленники также взломали Twitter-аккаунт Министерства транспорта Колумбии и Национального управления по ликвидации последствий стихийных бедствий Индии.

С их помощью мошенники пытались убедить пользователей, что цифровая валюта действительно возвращается.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru