



Баг в Защитнике Windows не позволяет активировать песочницу

Баг в Защитнике Windows не позволяет активировать песочницу

Баг в Защитнике Windows не позволяет активировать песочницу

Эксперт ISC Дидье Стивенс обнаружил баг в Защитнике Windows, который приводит к тому, что механизм песочницы, недавно анонсированный Microsoft, не запускается. По словам Стивенса, если выключить компьютер, а не перезагрузить, то песочница не будет активирована.

Напомним, что согласно инструкции Microsoft, для активации песочницы в Защитнике Windows необходимо установить значение переменной системного окружения MP_FORCE_USE_SANDBOX на 1. После этого надо перезагрузить машину.

«Я столкнулся с интересным багом. После установки соответствующей переменной я выключил компьютер, а потом снова включил его. Однако это не активировало песочницу. Мне пришлось именно перезагрузить машину, чтобы изменения вступили в силу», — пишет Стивенс с блоге.

«То же самое случилось в момент, когда я пытался выключить песочницу. Сведения о проблеме я передал в Microsoft. Судя по всему, исправления стоит ожидать в ближайшее время».

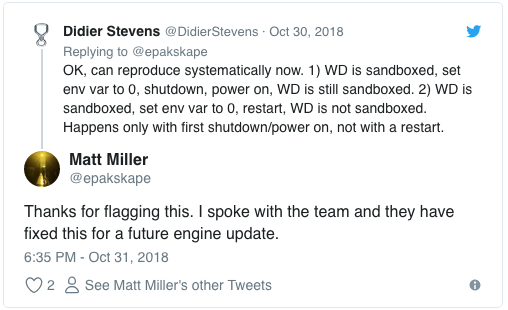
После того как исследователь сообщил о проблеме в Twitter, представители Microsoft вышли на связь, заявив, что исправление этого бага уже готово. Оно будет разослано в ближайшем обновлении антивирусного движка.

Таким образом, как пояснил Дидье, каждое изменение MP_FORCE_USE_SANDBOX требует именно перезагрузки для того, чтобы изменения вступили в силу.

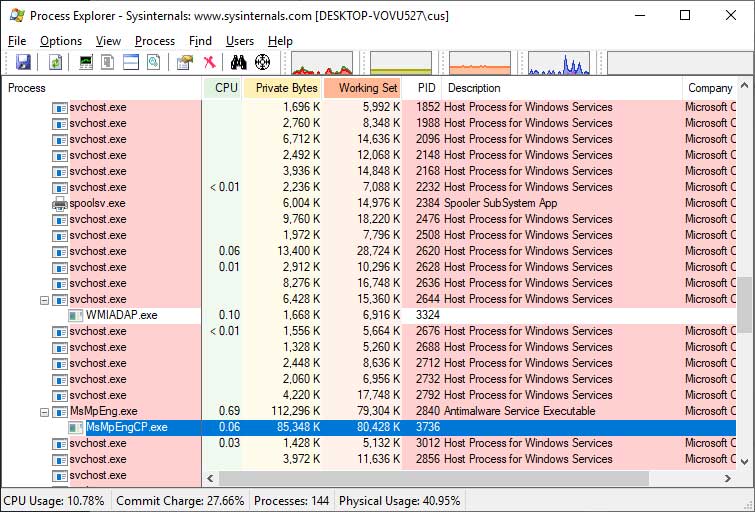
Если вы хотите убедиться, запущена ли песочница, можно воспользоваться программой Process Explorer. Найдите процесс MsMpEng.exe, у этого процесса должен быть подпроцесс с именем MsMpEng.exe:

На прошлой неделе мы писали, что встроенное антивирусное решение Защитник Windows стало первой программой такого класса, способной работать из песочницы. Идея такой реализации заключается в предотвращении утечек багов и эксплойтов из одного процесса в другой.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru
