



Личные сообщения 81 тыс. аккаунтов Facebook продаются в Сети

Личные сообщения 81 тыс. аккаунтов Facebook продаются в Сети

Личные сообщения 81 тыс. аккаунтов Facebook продаются в Сети

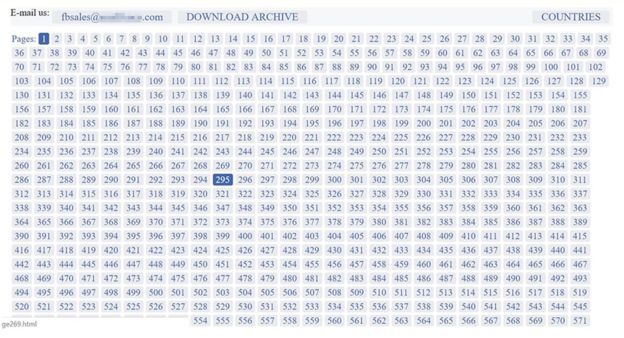
Киберпреступники скомпрометировали и опубликовали в Сети личные сообщения, принадлежащие минимум 81 000 аккаунтам пользователей социальной сети Facebook. Довольно большой процент пострадавших находится в России и Украине.

По словам самих злоумышленников, у них в распоряжении есть данные 120 миллионов учетных записей, однако эксперты ставят под сомнение эту цифру. Facebook, со своей стороны, заявила, что ее системы взломаны не были.

На данный момент есть предположение, что преступникам удалось скомпрометировать личные данные аккаунтов благодаря вредоносным расширениям для браузера. В соцсети заверили, что приняли меры для предотвращения дальнейших утечек.

Помимо российских и украинских граждан, пострадали также пользователи из Британии, США и Бразилии. Злоумышленники просят 10 центов за данные каждого отдельного аккаунта.

«Мы связались с разработчиками браузера и убедились, что вредоносные расширения более не распространяются через их официальные магазины», — объясняет сотрудник Facebook Гай Росен. — «Также мы передали информацию правоохранительным органам и попросили местные власти разобраться с сайтом, на котором продавались данные пользователей Facebook».

Об утечке впервые стало известно, когда пользователь под ником FBSaler разместил объявление на англоговорящем форуме.

«Мы продаем данные пользователей Facebook. Наша база насчитывает 120 миллионов аккаунтов», — писал FBSaler.

BBC пишет, что причиной утечки могли стать вредоносные расширения для браузеров, которые маскировались под менеджеры закладок, игры-головоломки и так далее. Распространялись они для Chrome, Opera и Firefox.

Как заявили в Facebook, такие расширения тайно мониторят активность пользователя в соцсети, параллельно отправляя приватные беседы киберпреступникам.

Google построила в Android клетку для ИИ-агентов, но пока она пустует

В Android появился системный механизм, который позволит ИИ-агентам выполнять действия внутри приложений без имитации нажатий по экрану. Доступ защищён специальным разрешением, однако на обычном смартфоне найти соответствующий переключатель пока не получится: технология AppFunctions остаётся экспериментальной, а её интеграция с Gemini доступна лишь избранным тестировщикам.

AppFunctions позволяет разработчикам превратить отдельные возможности приложений в инструменты для агентов.

Например, вместо открытия календаря и блуждания по интерфейсу Gemini сможет напрямую вызвать функцию создания события. Аналогичным образом агент сможет составить плейлист, добавить товары в список покупок или объединить действия нескольких программ.

По смыслу это мобильный аналог MCP: приложение заранее описывает доступные операции, Android регистрирует их, а аутентифицированный агент выбирает и запускает нужную функцию по запросу пользователя. Интерфейс приложения может меняться сколько угодно.


Чтобы обнаруживать и выполнять такие функции, вызывающая программа должна получить системное разрешение EXECUTE_APP_FUNCTIONS. Оно не отображается в обычном меню настроек и предназначено для одобренных агентов и ассистентов. Сам механизм доступен начиная с Android 16.

Но захват смартфонов роботами откладывается. Google прямо помечает AppFunctions как экспериментальную, предупреждает о возможных изменениях API и пока допускает к полному циклу только ограниченное число приложений и системных агентов. Разработчики могут подготовить и протестировать функции, но подключение к Gemini остаётся закрытым и требует участия в программе раннего доступа.

В перспективе такая архитектура должна быть надёжнее агентов, которые управляют телефоном через ADB и просто тыкают по экрану. Заодно Google заранее ограничивает круг программ, способных распоряжаться чужими функциями.

RSS: Новости на портале Anti-Malware.ru