



Дуров назвал уязвимость в Telegram несуществующей

Дуров назвал уязвимость в Telegram несуществующей

Дуров назвал уязвимость в Telegram несуществующей

Основатель мессенджера Telegram прокомментировал недавно опубликованную информацию о некорректном хранении сообщений пользователей в декстопной версии приложения. Свою позицию Павел Дуров обозначил в сообщении на своем персональном канале Telegram.

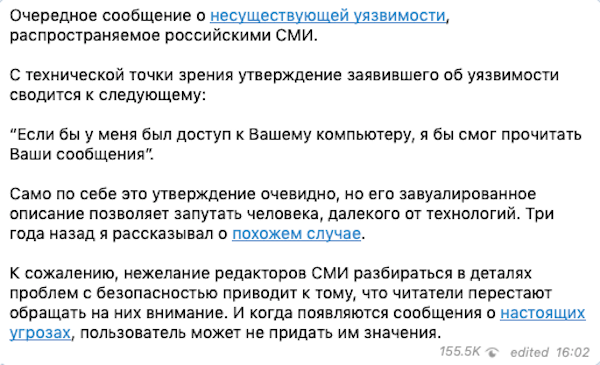
Дуров называет обнаруженную уязвимость «несуществующей», а также в очередной раз сетует на непроверенную информацию.

«C технической точки зрения утверждение заявившего об уязвимости сводится к следующему: “Eсли бы у меня был доступ к Вашему компьютеру, я бы смог прочитать Ваши сообщения”», — пишет предприниматель. 

«Само по себе это утверждение очевидно, но его завуалированное описание позволяет запутать человека, далекого от технологий».

Далее Дуров приводит пример реальной уязвимости, угрозы для безопасности пользователей. И этот пример, конечно же, не затрагивает Telegram, а относится к практически прямому конкуренту мессенджера — WhatsApp.

«К сожалению, нежелание редакторов СМИ разбираться в деталях проблем с безопасностью приводит к тому, что читатели перестают обращать на них внимание. И когда появляются сообщения о настоящих угрозах, пользователь может не придать им значения».

Вчера мы сообщали, что десктопная версия мессенджера Telegram не может должным образом защитить переписки пользователя, хранящиеся на его компьютере. Независимый исследователь выяснил, что содержимое чатов хранится локально в виде простого текста.

Украинец, создавший LockerGoga и Nefilim, получил почти 13 лет тюрьмы

Писать шифровальщики оказалось плохой карьерной инвестицией. Окружной суд Цюриха приговорил 52-летнего гражданина Украины к 12 годам и девяти месяцам заключения за участие в атаках с использованием LockerGoga, MegaCortex и Nefilim. После освобождения ему также запретят въезд в Швейцарию на десять лет.

Суд признал мужчину ведущим разработчиком вредоносных программ, хотя организатором группировок он не был.

По версии следствия, созданные им шифровальщики применялись против компаний в десятках стран, а совокупный ущерб только по рассмотренным эпизодам оценили примерно в 100 млн швейцарских франков.

Одной из самых заметных целей стала Stadler Rail. В 2020 году преступники похитили около 500 Гбайт конфиденциальных данных производителя поездов и потребовали, по сообщениям СМИ, $6 млн.

Компания платить отказалась. В деле также фигурируют поставщик климатического оборудования Meier Tobler и разработчик банковского ПО Crealogix.

Обвиняемый настаивал, что занимался обычным ИБ-консалтингом и не знал, для чего заказчику нужен его код. Но версия про просто программиста развалилась: вместе с исходниками следователи нашли шаблоны сообщений с требованиями выкупа. Суд счёл такое совпадение чересчур подозрительным.

Мужчина находился под стражей с октября 2021 года. Его задержание стало частью международного расследования атак на более чем 1800 граждан и организаций в 71 стране.

Приговор пока не вступил в силу и может быть обжалован.

RSS: Новости на портале Anti-Malware.ru
