



Десктопная версия Telegram хранит сообщения локально в открытом виде

Десктопная версия Telegram хранит сообщения локально в открытом виде

Десктопная версия Telegram хранит сообщения локально в открытом виде

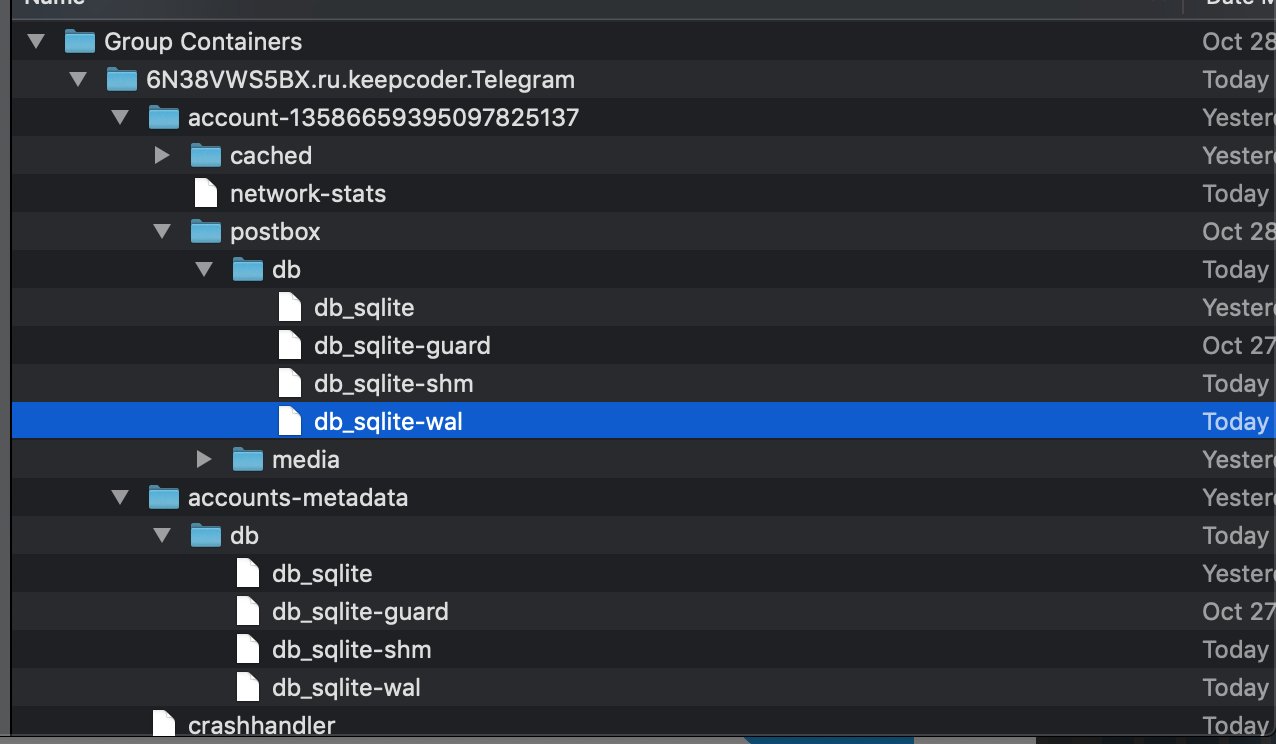
Десктопная версия мессенджера Telegram не может должным образом защитить переписки пользователя, хранящиеся на его компьютере. Исследователи выяснили, что содержимое чатов хранится локально в виде простого текста.

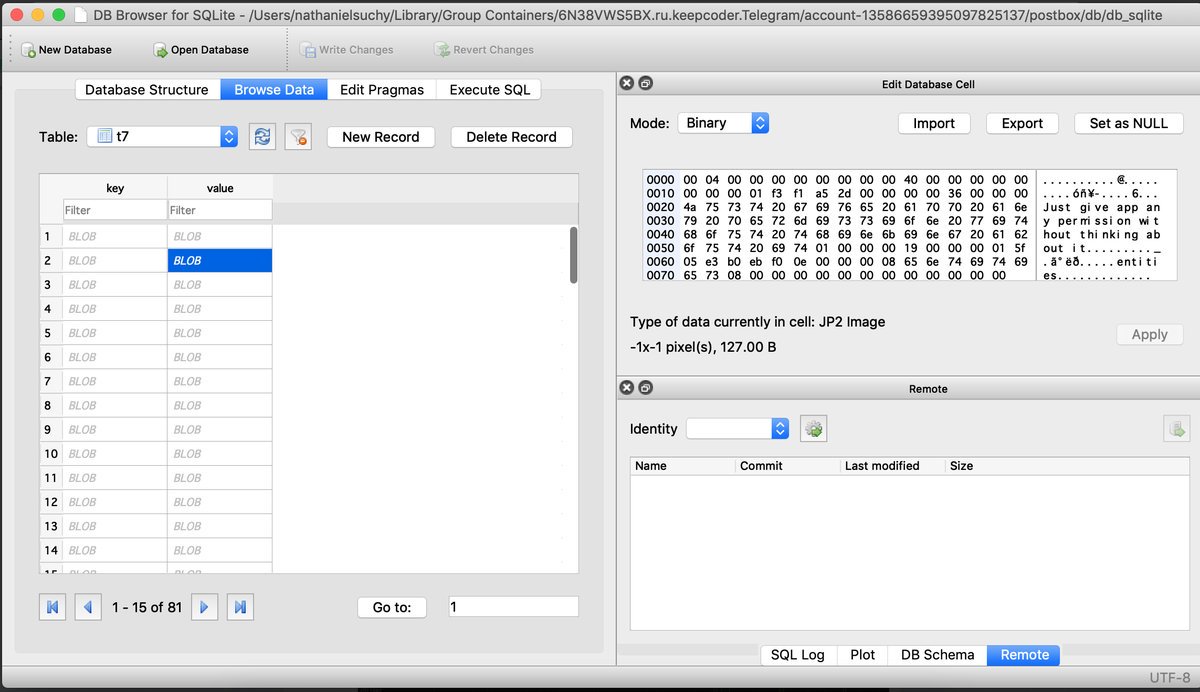
Эксперт в области безопасности Натаниэль Сачи смог прочитать базу данных Telegram, а также сообщения, которые хранятся в ней. Специалист подчеркнул, что мессенджер использует для хранения общений базу данных SQLite, которую довольно сложно прочитать, однако она при этом не зашифрована.

Проанализировав исходные данные, которые были переформатированы в более удобочитаемый формат, Натаниэль также обнаружил имена и номера телефонов, которые легко сопоставлялись друг с другом. Даже несмотря на то, что изначально информацию трудно прочитать, специальные скрипты могут помочь вычленить детали.

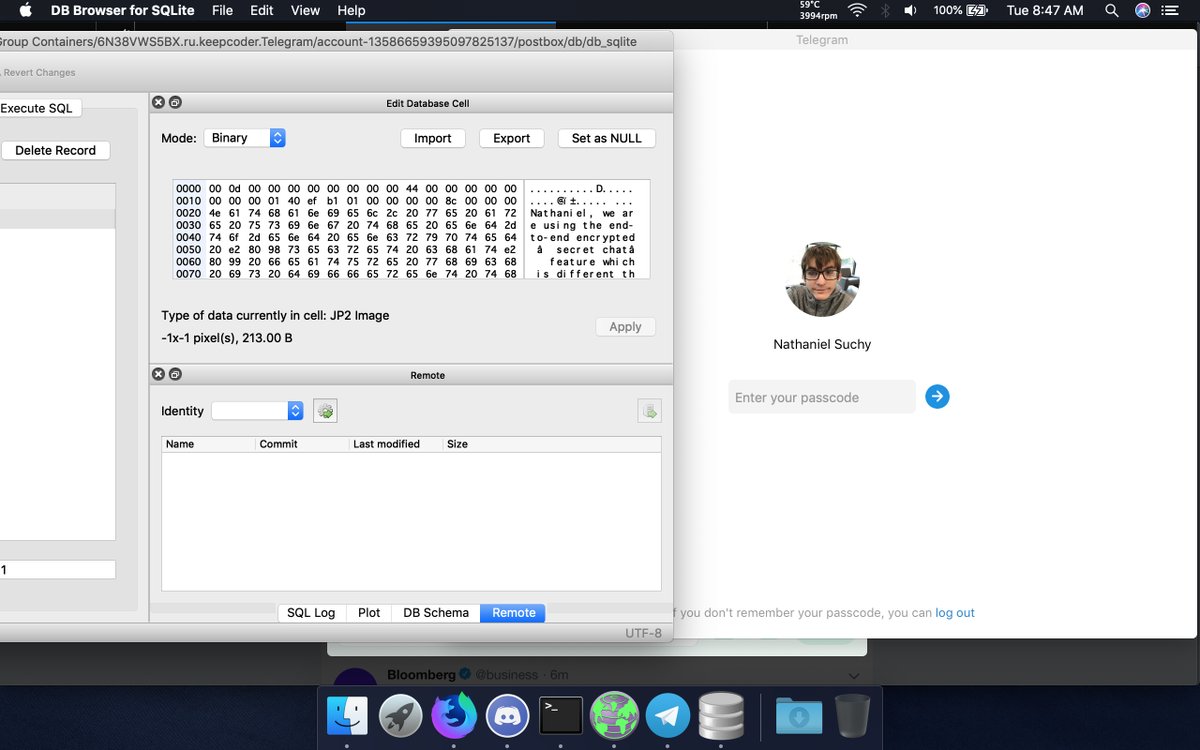
Таким образом, Telegram не шифрует эту базу SQLite, оставляя в системе сообщения в виде простого текста. Ту же самую проблему Сачи обнаружил и в другом мессенджере — Signal.

Исследователь протестировал также функцию «секретных чатов». Оказалось, что сообщения, отправляемые в секретные чаты, также попадают в ту же самую базу данных.

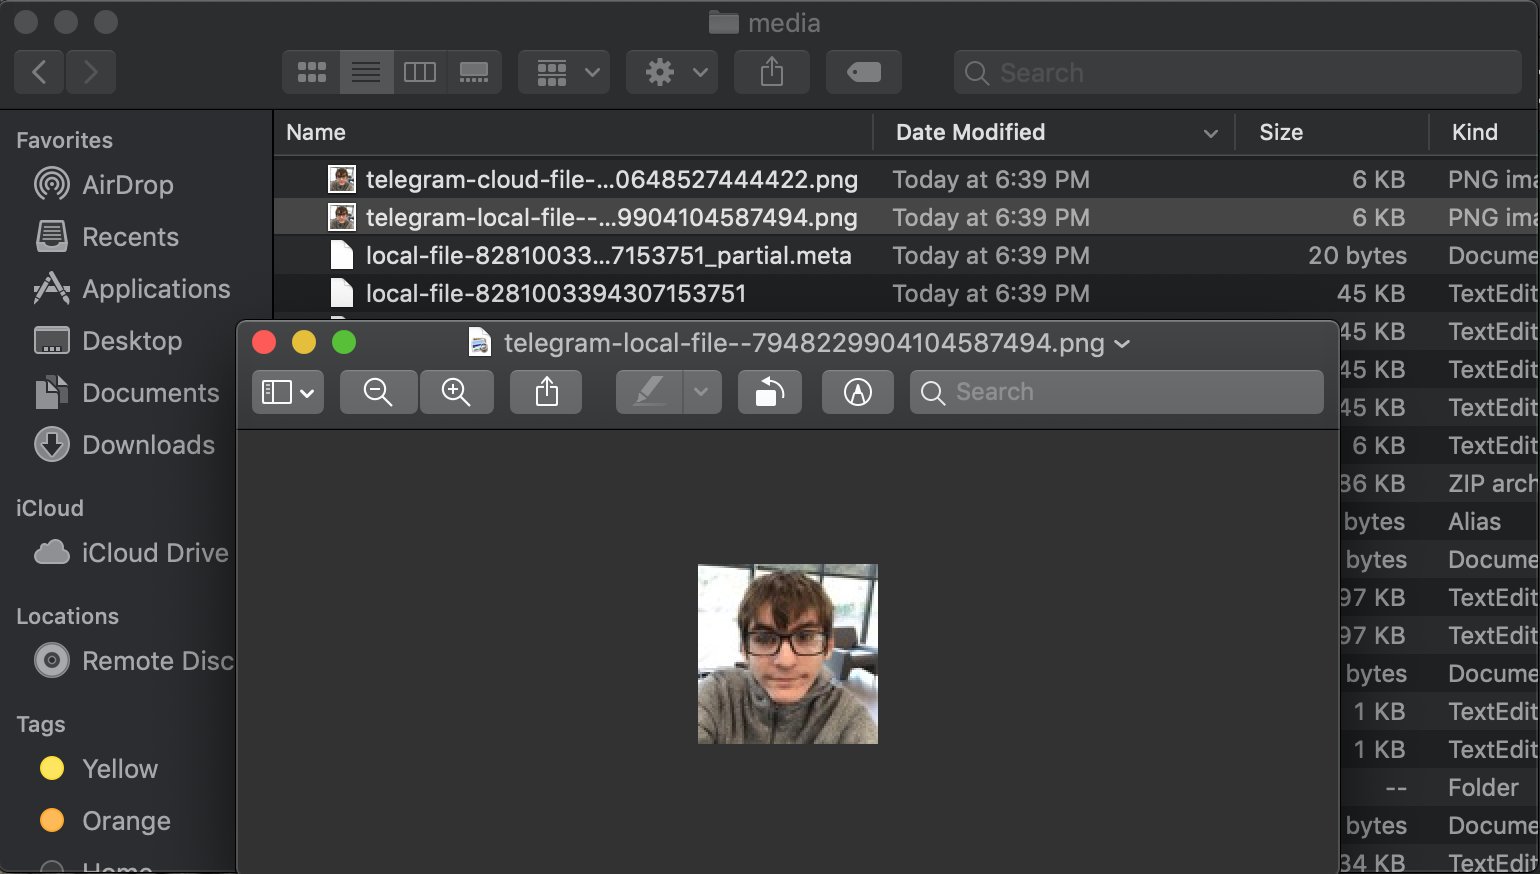
Этот же принцип затрагивает медиафайлы. Единственная степень защиты их от посторонних глаз — обфускация. Сачи понадобилось лишь изменить расширение файла, чтобы просмотреть фото, отправленное в чат.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru