



Десктопная версия Telegram хранит сообщения локально в открытом виде

Десктопная версия Telegram хранит сообщения локально в открытом виде

Десктопная версия Telegram хранит сообщения локально в открытом виде

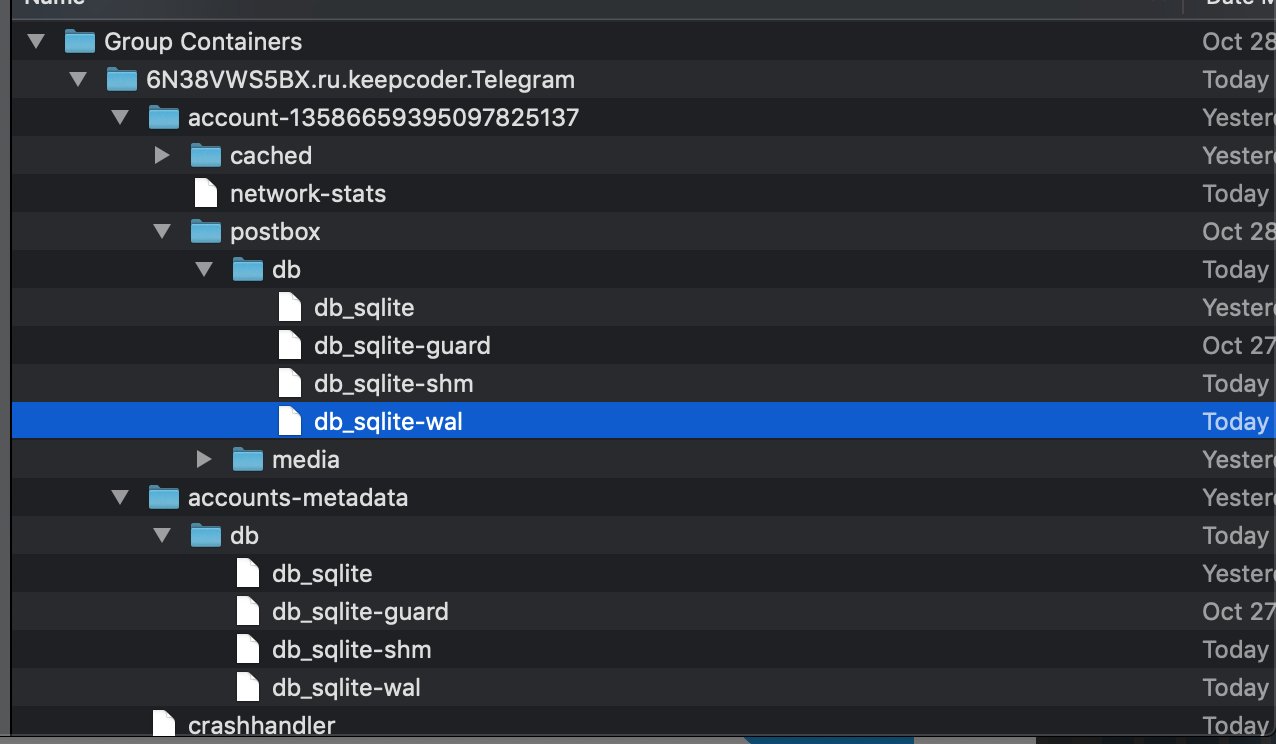
Десктопная версия мессенджера Telegram не может должным образом защитить переписки пользователя, хранящиеся на его компьютере. Исследователи выяснили, что содержимое чатов хранится локально в виде простого текста.

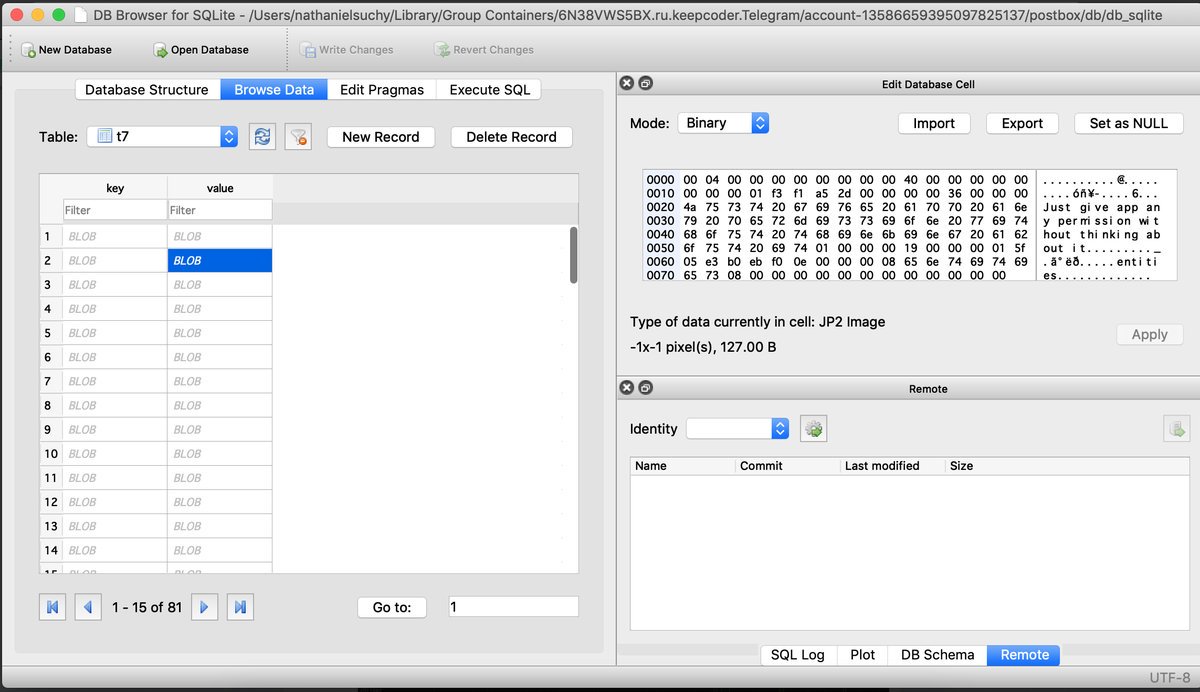
Эксперт в области безопасности Натаниэль Сачи смог прочитать базу данных Telegram, а также сообщения, которые хранятся в ней. Специалист подчеркнул, что мессенджер использует для хранения общений базу данных SQLite, которую довольно сложно прочитать, однако она при этом не зашифрована.

Проанализировав исходные данные, которые были переформатированы в более удобочитаемый формат, Натаниэль также обнаружил имена и номера телефонов, которые легко сопоставлялись друг с другом. Даже несмотря на то, что изначально информацию трудно прочитать, специальные скрипты могут помочь вычленить детали.

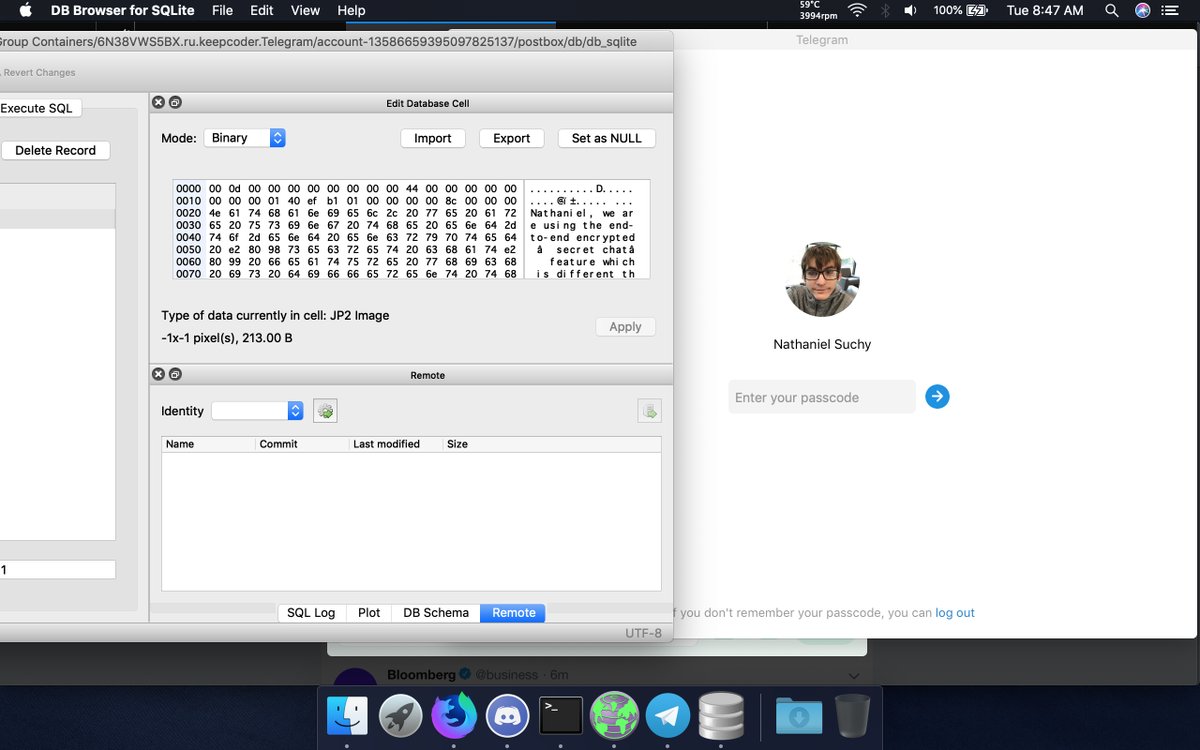
Таким образом, Telegram не шифрует эту базу SQLite, оставляя в системе сообщения в виде простого текста. Ту же самую проблему Сачи обнаружил и в другом мессенджере — Signal.

Исследователь протестировал также функцию «секретных чатов». Оказалось, что сообщения, отправляемые в секретные чаты, также попадают в ту же самую базу данных.

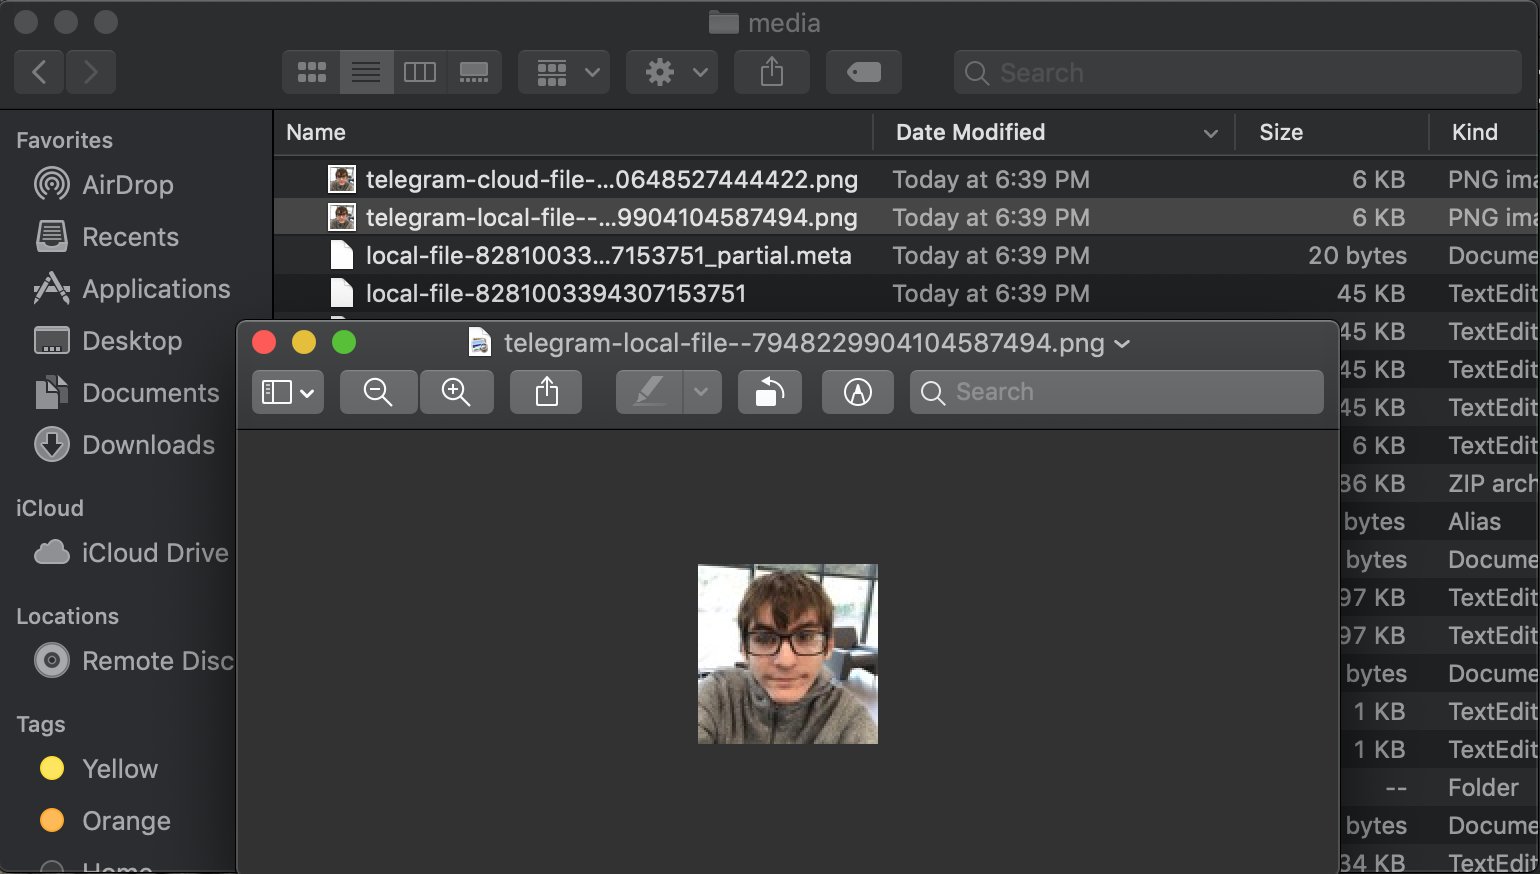
Этот же принцип затрагивает медиафайлы. Единственная степень защиты их от посторонних глаз — обфускация. Сачи понадобилось лишь изменить расширение файла, чтобы просмотреть фото, отправленное в чат.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru