



Защитник Windows стал первым антивирусом, работающим из песочницы

Защитник Windows стал первым антивирусом, работающим из песочницы

Защитник Windows стал первым антивирусом, работающим из песочницы

Как заявила на днях Microsoft, встроенное антивирусное решение Защитник Windows стало первой программой такого класса, способной работать из песочницы. Идея такой реализации заключается в предотвращении утечек багов и эксплойтов из одного процесса в другой.

Обход песочницы по праву считается одним из самых сложных методов, которые могут использовать авторы вредоносных программ. Именно поэтому запуск программы в песочнице принято считать оптимальной мерой безопасности, которой должны придерживаться разработчики качественного софта.

«Мы находимся в процессе постепенной реализации этой возможности для Windows Insider. Также мы постоянно анализируем обратную связь для усовершенствования системы», — сказано в блоге Microsoft.

Те пользователи, которые не желают ждать пока корпорация закончит тестирование, могут активировать функцию уже сейчас. По сути, поддержка запуска Защитника Windows в песочнице была тайно введена еще со времен Windows 10 версии 1703.

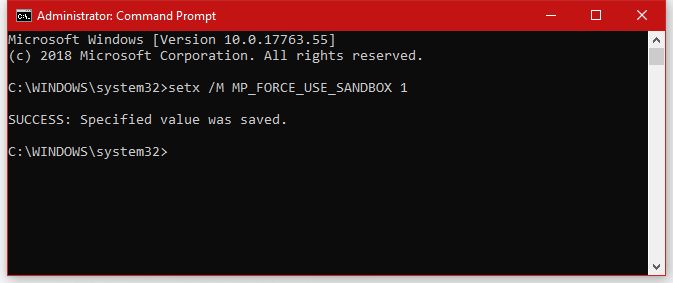
Чтобы активировать ее сейчас, пользователям нужно выполнить следующие шаги:

  1. Открыть командную строку cmd.exe (причем запустить ее следует от имени администратора).
  2. Затем нужно ввести: setx /M MP_FORCE_USE_SANDBOX 1
  3. Нажать Enter и ждать валидацию.
  4. Перезагрузить компьютер.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru