



Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

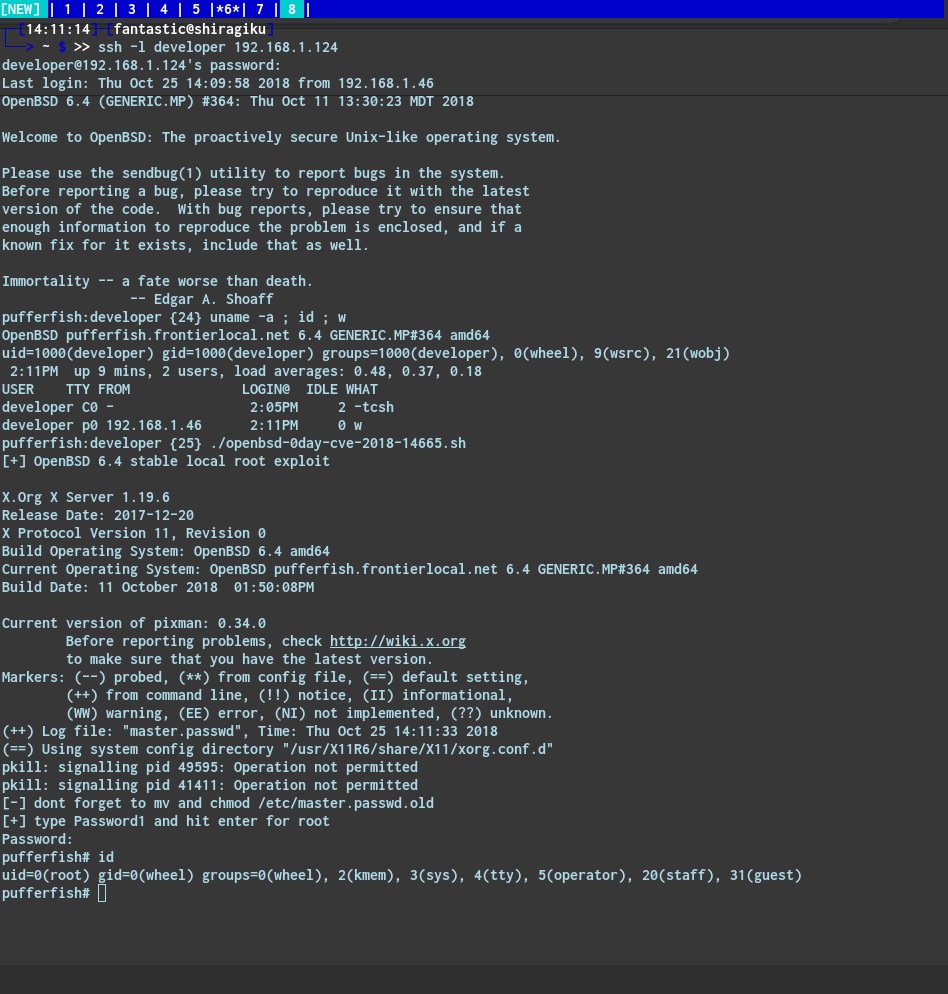
Дистрибутивы Linux и BSD, использующие X.Org Server, уязвимы перед новой проблемой безопасности, обнаруженной в четверг. Брешь позволяет атакующим с ограниченным доступом к системе (через терминал или SSH-сессию) повысить свои привилегии до уровня root. Стоит отметить, что практически все дистрибутивы используют X.Org Server.

Эту уязвимость нельзя использовать для проникновения на защищенные компьютеры, однако она запросто превращает простое вторжение атакующего в очень серьезный взлом. Проще говоря, это не критическая брешь, однако она все равно заслуживает внимания сообщества Linux и ИБ-экспертов.

X.Org Server применяется в качестве реализации X Window System во многих UNIX-подобных операционных системах. Для подавляющего большинства современных дистрибутивов Linux и BSD является основным поставляемым вариантом X-сервера.

Согласно отчету эксперта Нарендра Шиндре, пакет X.Org Server с мая 2016 года содержал уязвимость, позволяющую атакующим повысить привилегии или перезаписать любые файлы на локальной системе (даже критичные для ОС данные).

Проблема получила идентификатор CVE-2018-14665, ее причина кроется в некорректной обработке двух параметров командной строки. Эти параметры — -logfile и -modulepath — позволяют злоумышленникам внедрять и выполнять собственные вредоносные операции.

Уязвимость опасна лишь в том случае, когда X.Org Server сконфигурирован на работу с правами root.

В настоящее время уже выпущен соответствующий патч — версия X.Org Server 1.20.3.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru