



Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

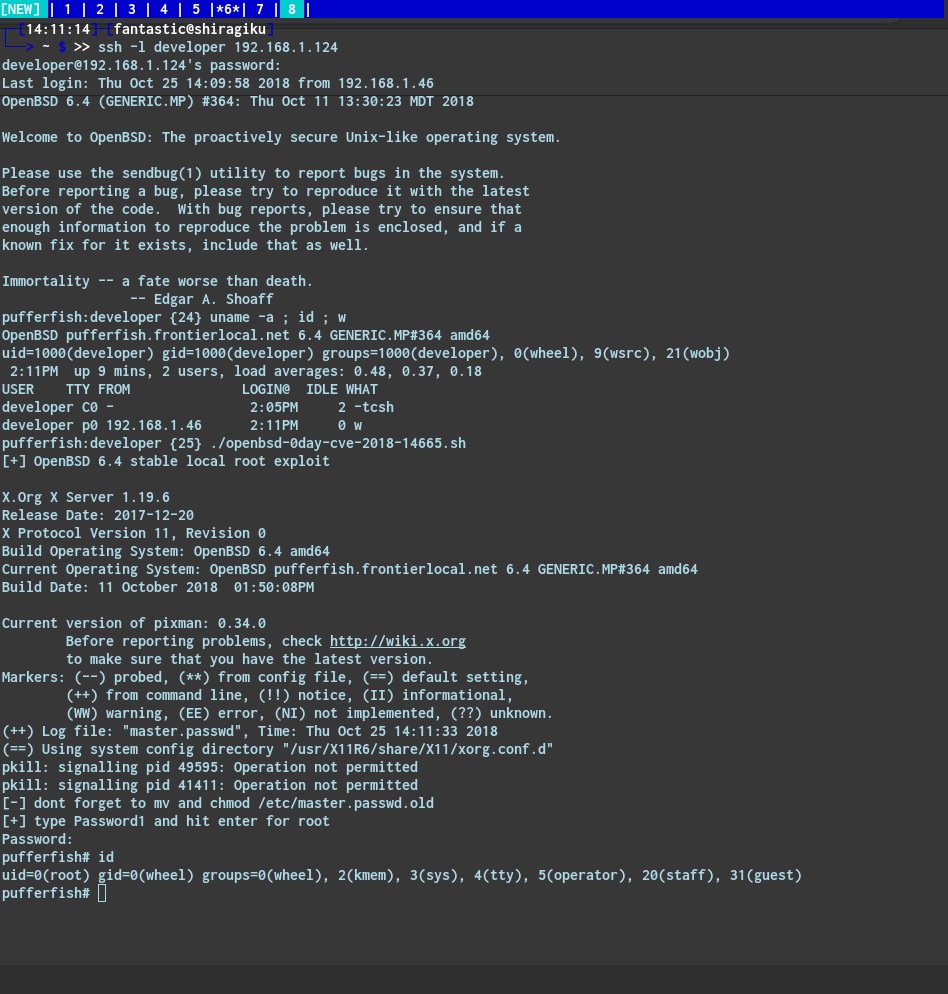
Дистрибутивы Linux и BSD, использующие X.Org Server, уязвимы перед новой проблемой безопасности, обнаруженной в четверг. Брешь позволяет атакующим с ограниченным доступом к системе (через терминал или SSH-сессию) повысить свои привилегии до уровня root. Стоит отметить, что практически все дистрибутивы используют X.Org Server.

Эту уязвимость нельзя использовать для проникновения на защищенные компьютеры, однако она запросто превращает простое вторжение атакующего в очень серьезный взлом. Проще говоря, это не критическая брешь, однако она все равно заслуживает внимания сообщества Linux и ИБ-экспертов.

X.Org Server применяется в качестве реализации X Window System во многих UNIX-подобных операционных системах. Для подавляющего большинства современных дистрибутивов Linux и BSD является основным поставляемым вариантом X-сервера.

Согласно отчету эксперта Нарендра Шиндре, пакет X.Org Server с мая 2016 года содержал уязвимость, позволяющую атакующим повысить привилегии или перезаписать любые файлы на локальной системе (даже критичные для ОС данные).

Проблема получила идентификатор CVE-2018-14665, ее причина кроется в некорректной обработке двух параметров командной строки. Эти параметры — -logfile и -modulepath — позволяют злоумышленникам внедрять и выполнять собственные вредоносные операции.

Уязвимость опасна лишь в том случае, когда X.Org Server сконфигурирован на работу с правами root.

В настоящее время уже выпущен соответствующий патч — версия X.Org Server 1.20.3.

На Айдентити Конф 2026 обсудят, как защищать людей и цифровых агентов

7 октября в московском Кибердоме пройдёт Айдентити Конф 2026 — ежегодная конференция о защите учётных данных и управлении доступом. В этом году организаторы предлагают смотреть шире привычной связки «логин — пароль»: теперь идентичность нужна не только сотрудникам и сервисам, но и автономным ИИ-агентам.

В программе: PAM, IdM/IGA, MFA, регуляторные требования и новые модели доступа.

Отдельный блок посвятят ИИ-агентам как самостоятельным субъектам корпоративной инфраструктуры. Эксперты обсудят, как их аутентифицировать, кому поручать управление жизненным циклом и кто будет отвечать, если цифровой помощник внезапно решит проявить слишком много инициативы.

Не обойдётся без перезагрузки классических подходов. Участники поговорят об управлении привилегиями в DevOps и облаках, сокращении постоянных прав, защите неодушевлённых айдентити и переходе от статических ролей к более гибким моделям.

MFA тоже попадёт под разбор: злоумышленники давно научились обходить привычные сценарии, поэтому одного кода из СМС для спокойной жизни уже маловато.

Свои кейсы представят руководители и специалисты Банка ДОМ.РФ, Билайна, Шереметьево Хэндлинг, ГК «Элемент», Сбера, ЕВРАЗа, Яндекса и других российских компаний. Организаторы также планируют представить исследование Identity Security 2026 о зрелости рынка, востребованных классах решений и барьерах развития.

Конференция проводится с 2024 года при поддержке российского ИБ-разработчика «Индид». Среди партнёров заявлены BI.ZONE, «Солар», «Аладдин», Группа Астра, Yandex Cloud, BioSmart и другие компании.

Предварительная регистрация открыта на сайте Айдентити Конф 2026. Для представителей компаний-заказчиков участие бесплатное.

RSS: Новости на портале Anti-Malware.ru