



Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

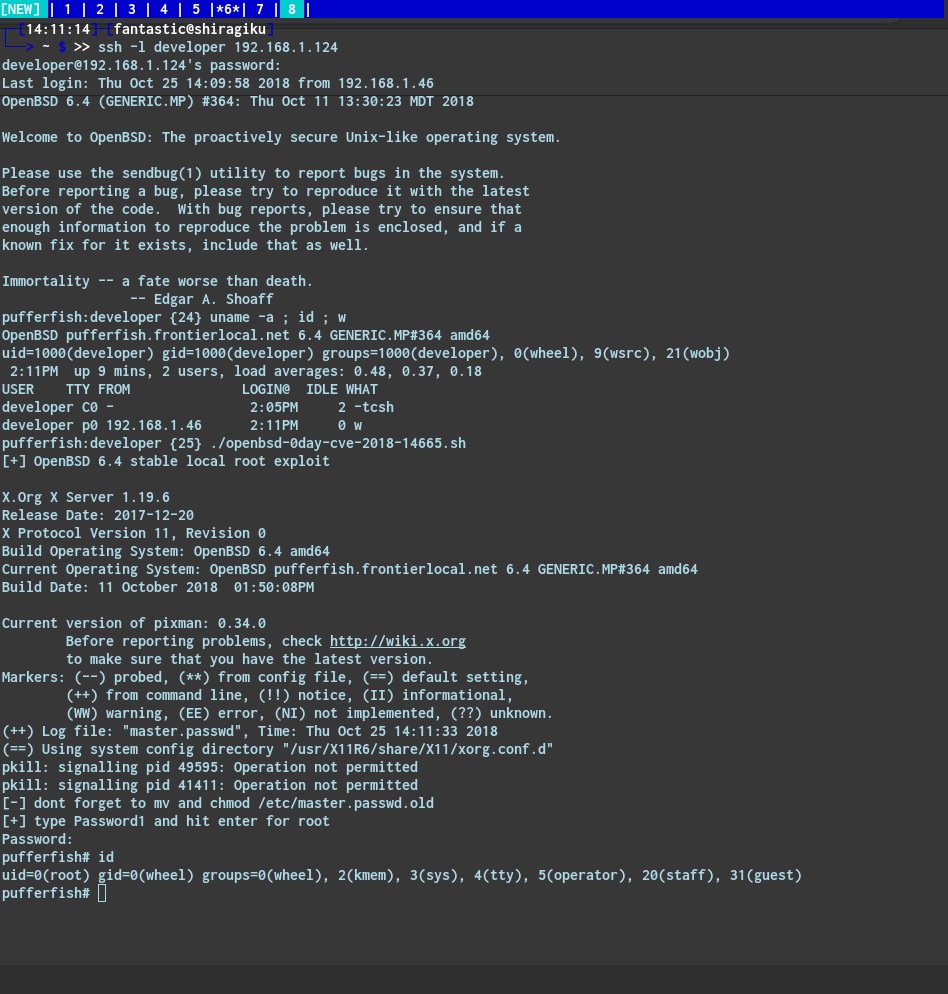
Дистрибутивы Linux и BSD, использующие X.Org Server, уязвимы перед новой проблемой безопасности, обнаруженной в четверг. Брешь позволяет атакующим с ограниченным доступом к системе (через терминал или SSH-сессию) повысить свои привилегии до уровня root. Стоит отметить, что практически все дистрибутивы используют X.Org Server.

Эту уязвимость нельзя использовать для проникновения на защищенные компьютеры, однако она запросто превращает простое вторжение атакующего в очень серьезный взлом. Проще говоря, это не критическая брешь, однако она все равно заслуживает внимания сообщества Linux и ИБ-экспертов.

X.Org Server применяется в качестве реализации X Window System во многих UNIX-подобных операционных системах. Для подавляющего большинства современных дистрибутивов Linux и BSD является основным поставляемым вариантом X-сервера.

Согласно отчету эксперта Нарендра Шиндре, пакет X.Org Server с мая 2016 года содержал уязвимость, позволяющую атакующим повысить привилегии или перезаписать любые файлы на локальной системе (даже критичные для ОС данные).

Проблема получила идентификатор CVE-2018-14665, ее причина кроется в некорректной обработке двух параметров командной строки. Эти параметры — -logfile и -modulepath — позволяют злоумышленникам внедрять и выполнять собственные вредоносные операции.

Уязвимость опасна лишь в том случае, когда X.Org Server сконфигурирован на работу с правами root.

В настоящее время уже выпущен соответствующий патч — версия X.Org Server 1.20.3.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru