



Signal Desktop хранит ключ шифрования сообщений в открытом виде

Signal Desktop хранит ключ шифрования сообщений в открытом виде

Signal Desktop хранит ключ шифрования сообщений в открытом виде

В десктопной версии приложения Signal обнаружена ошибка, которая затрагивает процесс шифрования хранящихся локально сообщений. Этот баг оставляет сообщения открытыми для атакующего.

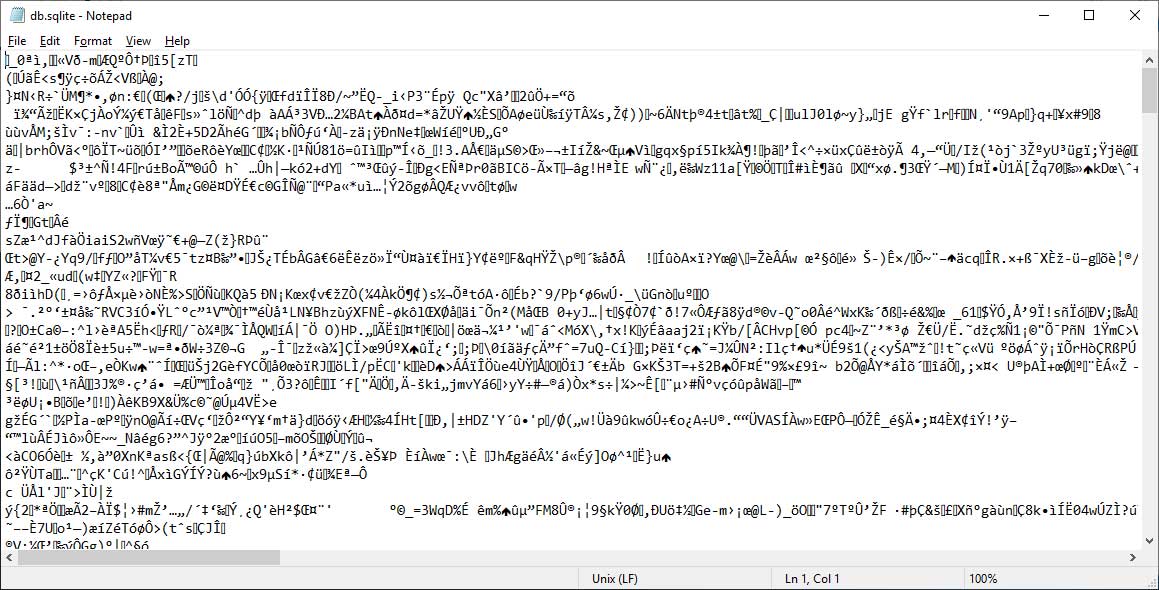
После установки Signal Desktop он создает зашифрованную базу данных SQLite, которая называется db.sqlite, она используется для хранения пользовательских сообщений. Ключ шифрования для этой БД генерируется программой автоматически, без какого-либо участия пользователя.

Вот пример зашифрованной БД, открытой в программе Блокнот:

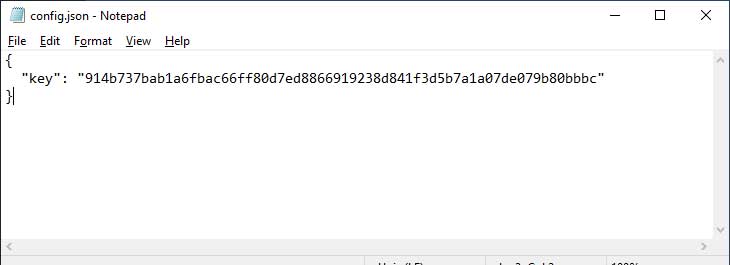
Ключ шифрования требуется для каждой попытки Signal Desktop открыть базу данных, он хранится в виде открытого текста в локальном файле по адресу %AppData%\Signal\config.json (в macOS — ~/Library/Application Support/Signal/config.json).

При открыти файла config.json, его содержимое доступно любому желающему:

По словам эксперта Натаниэля Сачи, который обнаружил проблему, любой атакующий или вредонос может воспользоваться ключом, который хранится в открытом виде.

На данный момент разработчики Signal никак не прокомментировали проблему.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru