



Функция уведомлений о брешах от GitHub теперь поддерживает Java и .NET

Функция уведомлений о брешах от GitHub теперь поддерживает Java и .NET

Функция уведомлений о брешах от GitHub теперь поддерживает Java и .NET

Крупнейший хостинг для ИТ-проектов GitHub на этой неделе обновил свою платформу. Среди множества изменений, в основном сконцентрированных на разработчиках, нашлись интересные функции безопасности для владельцев проектов.

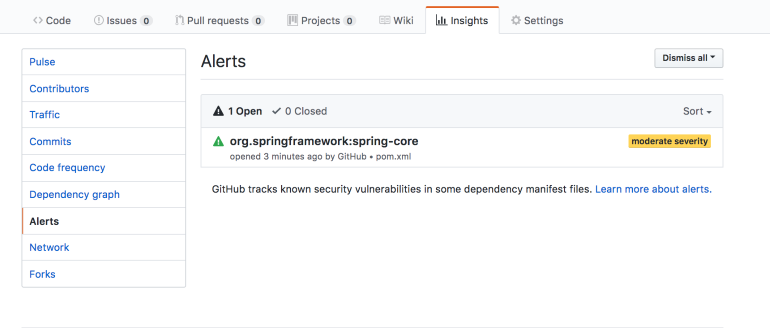
Пожалуй, самое важное нововведение — улучшение функции предупреждений о проблемах безопасности Security Alerts. Теперь Security Alerts может сообщать о проблемах проектов Java и .NET, как и о JavaScript, Ruby, и Python.

Напомним, что команда GitHub запустила эту функцию в прошлом году. Принцип ее работы заключается в сканировании зависимостей проекта на наличие устаревших библиотек и модулей, в которых существуют уже известные уязвимости.

Если этот сканер обнаруживает, что разработчик использует старую библиотеку, которая содержит проблемы безопасности, он направит предупреждение, в котором разработчику будет настоятельно рекомендовано обновить свои зависимости.

В ноябре 2017 года система поддерживала проекты на JavaScript и Ruby, а в июле этого года разработчики добавили поддержку Python. Эксперты с тех пор ждали, когда команда реализует поддержку Java и .NET.

По умолчанию GitHub сканирует файлы манифеста вроде package.json (для проектов JavaScript) или gemfiles (для Ruby). А также requirements.txt или Pipfile.lock (для проектов Python). Функция уведомлений доступна всем пользователям, ее можно найти на вкладке Insights.

К сожалению, система на данном этапе далека от идеала — она может обнаружить лишь те уязвимости, которым присвоен идентификатор CVE.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru